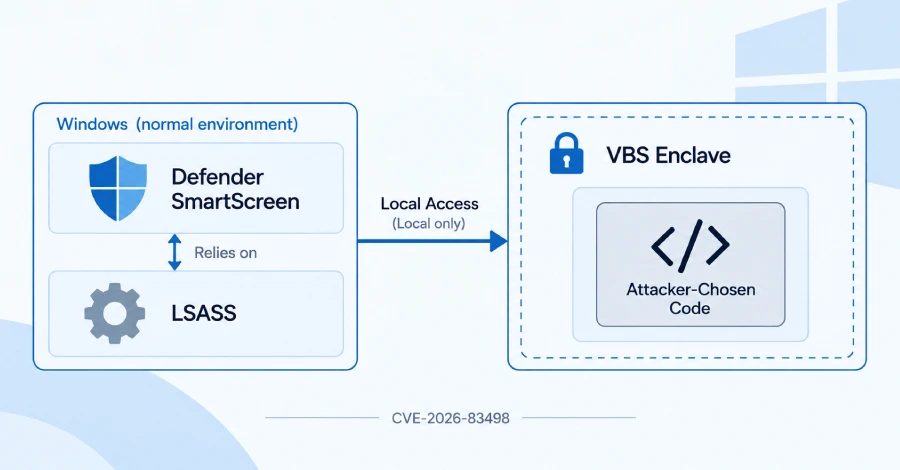
باحثون ينفذون تعليمات برمجية داخل مغلف Windows SmartScreen عبر كتابة أربعة بايتات وثغرة توقيت
نفّذ باحثو Doyensec تعليمات برمجية خاصة داخل مغلف VBS في Windows SmartScreen، الذي يحمي كلمات المرور، عبر كتابة أربعة بايتات وثغرة توقيت. أصلحت Microsoft الثغرة في سبتمبر 2026.
تنفيذ التعليمات البرمجية داخل مغلف محمي
نفّذ باحثو الأمن تعليمات برمجية خاصة داخل مغلف VBS في Windows. هذه منطقة ذاكرة محمية يجب أن تبقى مغلقة حتى لو تم اختراق بقية النظام. يتعلق الأمر بالمغلف الذي يُعد جزءًا من Enhanced Phishing Protection في Microsoft Defender SmartScreen ويحمي كلمات المرور المُجزأة، بحيث تُحذّر الوظيفة المستخدمين عندما يدخلون بيانات اعتماد Windows في أماكن خطيرة. أنجزت Doyensec العمل لأغراض عرض مفهومي مختبري، ولم يتم رصد ذلك في هجمات حقيقية، بينما أصلحت Microsoft الثغرة في تحديث 8 سبتمبر 2026 تحت اسم CVE-2026-83498.
كيف يعمل الهجوم
مغلف VBS هو مكتبة موقّعة تحمّلها البرامج العادية، لكنها لا تستطيع قراءتها أو تعديلها. يخزن المُشرِف الافتراضي ذاكرته في عالم أكثر موثوقية (VTL1)، حيث لا يمكن الوصول إليه من العالم العادي (VTL0)، حتى لو كان المهاجم يملك النواة أو يعمل بصلاحيات SYSTEM. في Windows 11 يقوم lsass.exe بتحميل مغلف SmartScreen. يتطلب الهجوم تعليمات برمجية محلية موجودة مسبقًا على الجهاز ولا يحتاج إلى تدخل المستخدم، لذلك فهو يتيح لـ"المراسي" الموجودة اختراق العالم الموثوق به بدلاً من كسره من الخارج. قامت Doyensec بربط الاستدعاء الثاني لدالة Initialize في المغلف، والتي تكتب قيمة خطأ ثابتة من أربعة بايتات في عنوان يسيطر عليه المهاجم وفي الوقت نفسه تخطى التحقق من عنوان الاستدعاء الأول. هذه الكتابة تُضرّ بالحد الفاصل بين ذاكرة المغلف وذاكرة المضيف، ثم تتسبب ثغرة التوقيت الموجودة في دالة أخرى في حذف مُتحكم فيه يعيد توجيه البحث عن الكائنات. تتيح عملية القراءة والكتابة الناتجة للباحثين تعديل الجدول الذي يحدد التعليمات البرمجية التي يمكن للمغلف تنفيذها، وبذلك يحققون تنفيذ التعليمات البرمجية داخله.
إصلاح Microsoft والثغرات المتبقية
منحت Microsoft هذه المشكلة مستوى حرجًا ودرجة 7.8 في CVSS وتُعلن أنها اكتُشفت أثناء البحث الداخلي ولم تُستغل قط ولم تكن معروفة علنًا قبل الإصلاح. يضيف التحديث التراكمي لسبتمبر KB5124008 لـ Windows 11 24H2 و25H2 التحقق من العنوان قبل الكتابة الأولى، ويشدّد الوظيفة المرتبطة بالتوقيت ويتضمن سياسة تحظر تحميل مغلفات قديمة غير محمية؛ تثبيت التحديث هو الخطوة المطلوبة الوحيدة. ومع ذلك، لا يملك Windows قائمة حظر شاملة للمغلفات غير المحمية كما هو الحال في قائمة برامج التشغيل غير المحمية، ولا يزال مغلف Microsoft Edge القديم يُحمَّل بثغرة مشابهة (CVE-2023-36880, 2023)، مما يترك تقنية "أحضر مغلفك غير المحمي" متاحة للمهاجمين.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.