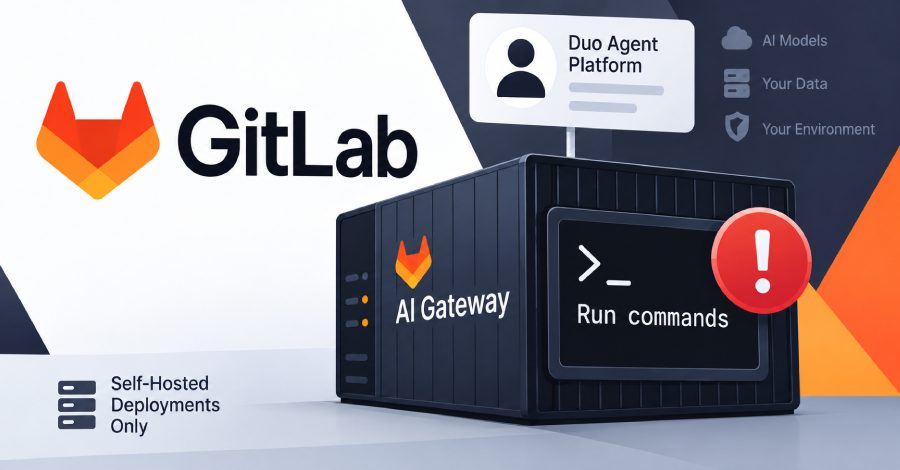
أصلح GitLab ثغرة حرجة في AI Gateway كانت تسمح بتنفيذ أوامر على الخادم
أصلح GitLab ثغرة حرجة في AI Gateway. تم تخصيص CVE-2026-90970 للثغرة، وتحمل درجة 9,9 على مقياس CVSS. التحديث مطلوب فقط لمستخدمي gateway الخاص بهم؛ الإصدارات المُصلحة هي 19.2.4 و 19.3.2 و 19.4.1.
أصلح GitLab في 2 أكتوبر ثغرة حرجة في AI Gateway. تم تخصيص CVE-2026-90970 للثغرة، وقد قيّمتها الشركة بدرجة 9,9 على مقياس CVSS. AI Gateway هو خدمة تربط مثيل GitLab بنماذج الذكاء الاصطناعي.
كيف تعمل الثغرة
وفقًا للنشرة، تكمن الثغرة في قالب prompt الخاص بـ custom flow. custom flow هو أداة ذكاء اصطناعي تم إنشاؤها على Duo Agent Platform لأتمتة المهام متعددة الخطوات. كان بإمكان المستخدم المصرح له، والذي لديه وصول إلى Duo Agent Platform، باستخدام إعداد مخصص، الخروج من بيئة القالب المعزولة وتنفيذ أوامر على gateway. لم تحدد GitLab ما هي الشروط اللازمة لذلك أو ما هو الدور المطلوب من المستخدم بالإضافة إلى الوصول إلى Duo Agent Platform.
أي الإصدارات يجب تحديثها
تم إصلاح الثغرة في إصدارات AI Gateway 19.2.4 و 19.3.2 و 19.4.1. يشمل النطاق المتأثر الإصدار 18.1.6 والإصدارات الأحدث حتى 19.2.4، و 19.3.x حتى 19.3.2، و 19.4.x حتى 19.4.1. لا يوجد إصدار مُصلح أقدم من 19.2.4، لذلك يبقى كل إصدار من 18.1.6 حتى خط 19.1 ضمن النطاق المتأثر.
التحديث مطلوب فقط للمؤسسات التي تشغّل AI Gateway على بنيتها التحتية الخاصة. مستخدمو GitLab.com و GitLab Dedicated والمثيلات التي تستخدم gateway المستضافة على بنية GitLab التحتية لا يحتاجون إلى أي إجراء: لقد حدّثت الشركة بواباتها الخاصة بالفعل. توصي GitLab مستخدمي gateway الخاص بالتحديث فورًا وأرسلت تعليمات قبل نشر النشرة.
في نشر Docker، يجب على المسؤول إيقاف الحذف الحاوية، ثم تنزيل وسم الصورة الجديد، مثل self-hosted-v19.4.1-ee. في حالة Helm، يتم تغيير الوسم الجديد في معامل image في المخطط. لم تذكر النشرة أي حل مؤقت ولا كيف يمكن للمسؤول التحقق مما إذا كان gateway قد أصبح هدفًا للهجوم قبل التحديث.
لماذا هذا مهم
يحتفظ gateway المنشور على البنية التحتية الخاصة بمفاتيح توقيع JSON Web Token (JWT)، والتي يعتبرها دليل تثبيت GitLab بيانات حساسة. كما يتصل gateway بمثيل GitLab وموفري نماذج الذكاء الاصطناعي للمؤسسة.
لم تذكر النشرة ما إذا كانت الثغرة قد تم استغلالها في هجوم. أضافت وكالة الأمن السيبراني وحماية البنية التحتية الأمريكية (CISA) تقييمًا لسجل CVE في 2 أكتوبر، حيث تم تصنيف الاستغلال على أنه "لا شيء" في أي حالة. نسب GitLab اكتشاف الثغرة إلى مستخدم HackerOne، invisiblemeerkat. في فبراير، أصلح GitLab ثغرة أخرى في AI Gateway، CVE-2026-1868، والتي تم تقييمها أيضًا بدرجة 9,9. تنتمي كلتا الثغرتين إلى نفس فئة محرك القوالب، CWE-1336.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.