قراصنة يستغلون ثغرات Plex2Shell لنشر معدّنات عملات مشفرة وباب خلفي في Linux
يستغل مهاجمون سلسلة من أربع ثغرات تُعرف باسم Plex2Shell في Plex Media Server بشكل نشط للحصول على تنفيذ تعليمات برمجية عن بُعد دون مصادقة ونشر معدّن عملات مشفرة من نوع XMRig وباب خلفي يعمل كوسيط عكسي في Linux.
الاستغلال النشط لسلسلة Plex2Shell
بدأ مهاجمون باستغلال سلسلة من الثغرات في Plex Media Server لنشر معدّنات عملات مشفرة وبرمجيات وسيط عكسي، بعد يوم من نشر إثبات مفهوم علني، بحسب باحث يعرف باسم مستعار على الإنترنت هو boredhackerblog. ويشمل النشاط ربط أربع ثغرات مختلفة تعرف مجتمعة باسم Plex2Shell.
الثغرات الأربع
الثغرة CVE-2026-96652 (بدرجة CVSS مقدارها 5.3) هي تزوير طلبات على جانب الخادم دون مصادقة عبر نقطة النهاية /player/timeline، حيث يتم إدراج معامل protocol في عنوان URL لمشغّل مُنشأ برمجيًا دون أي تحقق، مما يتيح للمهاجم إجبار خادم Plex على إرسال POST إلى وجهة من اختياره. أما الثغرة CVE-2026-96654 (بدرجة CVSS مقدارها 6.9) فتتعلق بعدم تحييد قيم URL بشكل سليم في نقطة النهاية searchOne، مما يسمح للمهاجم باستدعاء وظائف الإضافات الأخرى وتزويد معاملات خاصة به للحصول على رمز المسؤول الخاص بالمالك.
الثغرة CVE-2026-96655 (بدرجة CVSS مقدارها 5.3) هي عيب SSRF يسمح لمستخدم مُصادَق، أي يحمل رمز المالك، بطلب عناوين داخلية أو خارجية اعتباطية عبر معامل المسار /video/:/transcode/universal. والثغرة CVE-2026-96656 (بدرجة CVSS مقدارها 8.6) هي ثغرة تحكم خارجي في اسم الملف أو مساره تسمح بكتابة كائن مشترك بصيغة ELF إلى مسار يختاره المهاجم داخل مجلد Codecs ثم تنفيذه. وعند دمج الثغرات الأربع بالترتيب، فإنها تحقق تنفيذ تعليمات برمجية عن بُعد دون مصادقة على نسخ Plex Media Server المعرضة للخطر.
تم الإفصاح عن الثغرات، إلى جانب الثغرة CVE-2026-96651 (بدرجة CVSS مقدارها 7.1)، إلى Plex في 27 يوليو 2026 على يد باحث الأمن Zach Main، وتم ترقيعها في إصدار Plex Media Server 1.43.3.10861 الصادر في 3 أغسطس 2026. وسُجل استغلال فعلي في البيئة الحقيقية بعد يوم من نشر التفاصيل التقنية للسلسلة علنيًا في 16 أكتوبر 2026.
نشر المعدّن والباب الخلفي الوسيط
أدت الهجمات إلى نشر حمولة معدّن من خادم بعيد على العنوان 217.60.194[.]116. وتمت ملاحظة محاولات هجوم من عناوين IP التالية: 91.92.40[.]202 و176.65.139[.]228 و45.194.92[.]222.
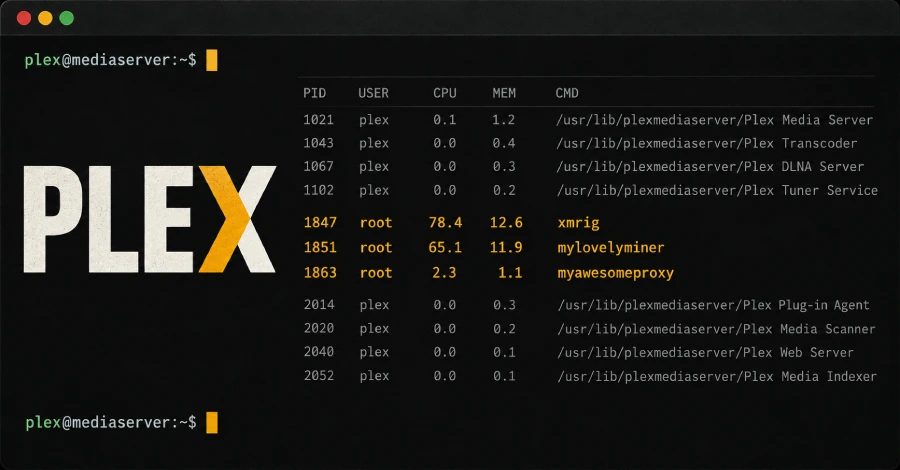
كما تم استغلال الثغرات لتسليم أداة تُسمى myawesomeproxy، والتي يصنفها VirusTotal كباب خلفي خفي في Linux ووسيط عكسي. ويُظهر تشغيل البرنامج رسالة تنص على أن استخدام البرنامج يعني الموافقة على الاستخدام الخارجي المحتمل لحركة مرور الإنترنت. كما تم نشر عملية معدّن XMRig تُسمى mylovelyminer بشكل متزامن، مع توجيه خادم التعدين الخاص بها إلى ota.proxystream[.]st. وقد أدرجت Bitsight في أغسطس 2026 نطاقًا فرعيًا آخر من النطاق نفسه، هو global.relay.proxystream[.]st، في قائمة التحذير فيما يتعلق بشبكة الروبوتات AISURU لهجمات DDoS وبرمجيات proxyware.
تشير منشورات على Reddit إلى أن عدة مستخدمين لـ Plex تعرضت نسخهم للاختراق بنفس حمولة mylovelyminer، مع أنه غير معروف في هذه المرحلة ما إذا كانت ناتجة عن استغلال ثغرات Plex2Shell. ويأتي هذا التطور بعد أكثر من شهر من دعوة Plex المستخدمين إلى تحديث نسخهم أعقاب إصدار تحديث يعالج عدة ثغرات أمنية غير محددة. ولا يُعرف ما إذا كانت هذه الثغرات جزءًا من ذلك التحذير. وفي ضوء الاستغلال النشط، يُنصح المستخدمون بإبقاء تثبيتات Plex لديهم محدثة دائمًا.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.