اختراق مجمّدات الكوميساري؟ تحقيق يوازن بين الأدلة
تحقيق يربط بين أعطال تبريد شبه متزامنة في كوميساريات عسكرية أمريكية وثغرات معروفة في متحكّمات التبريد التجارية، مع التأكيد على أن الهجوم السيبراني لم يُثبت.
في 28 أغسطس 2026 نشرت النشرة Signal and Silence تحقيقا خلص إلى أن شيئا غير معتاد أصاب أنظمة التبريد في مبيعات الكوميساري العسكرية الأمريكية. وتكتب معدّة التحقيق، M. Elizabeth، أنها تعتقد أن «هناك احتمالا غير معدوم بأن يكون أحدهم قد اخترق مجمّدات الكوميساري»، لكنها تشدّد في الوقت نفسه على أنها لا تملك دليلا على اختراق وكالة الكوميساري التابعة لوزارة الدفاع (DeCA).
ست قواعد على الأقل تؤكد الأعطال
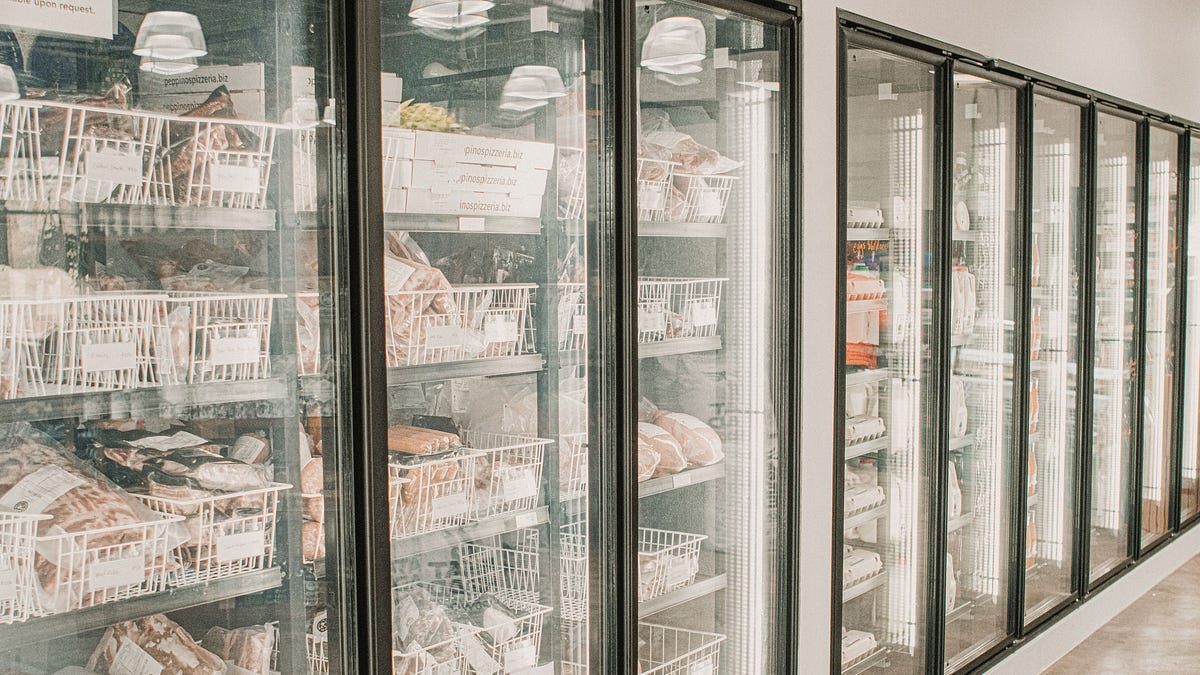
جمعت المعدّة بين 26 و27 أغسطس 14 تقريرا عن انقطاع في أنظمة التبريد أو المجمّدات في كوميساريات قواعد في 11 ولاية، وأكدت ستة منها على الأقل عبر مصادر رسمية. وأعلنت قاعدة فورت هواتشوكا في أريزونا في 27 أغسطس أن عطلا ليليا في المعدات أدخل جميع مجمّدات الكوميساري في وضع إزالة الصقيع، ما أفسد الطعام داخلها؛ وذكرت القاعدة أن الكهرباء لم تنقطع وأن وضع defrost كان يسخّن الطعام فعلا. وصدرت إعلانات مماثلة من F.E. Warren AFB وفورت إيروين وColumbus AFB وDyess AFB وHolloman AFB وRobins AFB ومحطة نيوبورت البحرية، التي أعلنت قيودا في 26 أغسطس واستأنفت العمل في 29 منه. وأبلغت صفحة DeCA الخاصة بـTravis AFB عن «مشكلات تبريد» أثّرت أيضا على خدمة Click2Go.
لماذا تحوّل الانتباه إلى نظام التحكّم
لا تدير القواعد نفسها الكوميساريات — وعددها نحو 235 في العالم — بل تديرها DeCA، وهي وكالة داخل وزارة الدفاع. وفي مارس 2026 طلبت DeCA دعما لمشروع «Facilities Maintenance, Call Center Support, and Remote Monitoring Control System (RMCS) Management» الذي يغطّي نحو 182 موقعا، وتنص مواصفاتها الهندسية للتبريد على أن «إزالة الصقيع تُدار عبر نظام RMCS». ويصف عقد من عام 2020 منشآت RMCS التي تُراقَب إنذاراتها عن بعد على مدار الساعة بواسطة نظام تحكّم رئيسي داخل الولايات المتحدة القارية. وتوضح المعدّة أن هذا لا يعني أن بإمكان القيادة إزالة الصقيع من كل المتاجر بزرّ واحد، وأن التحكّم الشبكي في التبريد هو الأسلوب المعتاد في المتاجر الكبرى الحديثة، لكنه يغيّر معنى عبارة «عطل في المجمّد».
ثغرات معروفة وتحيّزات محتملة
في 9 أغسطس 2026 نشر فريق Team82 في Claroty بحثا بعنوان «Freeze the Controller, Defrost the Food» يصف ثغرات في متحكّم Danfoss AK-SM 800A، وهو متحكّم إشرافي لأنظمة التبريد التجارية. وفي اليوم نفسه وجد بحث ثانٍ 23 ثغرة، وصفت 21 منها بأنها عالية الخطورة، في متحكّم Copeland XWEB Pro، وأظهر أن الباحثين استطاعوا بعد السيطرة على الجهاز التلاعب فيزيائيا بمعدات التبريد. وأصدرت Copeland نشرة تنصح العملاء بعدم تعريض نظام التحكّم أو واجهته الشبكية للإنترنت إطلاقا. ولم تثبت المعدّة أن فورت هواتشوكا تستخدم متحكّم Danfoss؛ لكنها وجدت قائمة جرد معدات لـDeCA تُدرج Danfoss AK-SM880 في NAF El Centro، وهو ليس من المتاجر المتأثرة.
وخلاصتها أن الهجوم السيبراني غير مُثبت: فالمعدات القديمة أو تحديث فاشل أو خلل في الاتصالات أو صيانة روتينية يمكن أن تفسّر الأعطال، ووثائق الشراء في DeCA نفسها تشير إلى بنية تحتية متقادمة. وبعد النشر كتبت Stars and Stripes وMilitary Times ومنصّات أخرى عن الأعطال، وأقرّ البنتاغون بوجود «اضطراب محتمل في التبريد» في عدد كبير من كوميساريات DeCA.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.