GMO تقدم مكافأة تصل إلى مليون دولار بعد اختراق سحابة تداول FX
تقدم مجموعة GMO Internet اليابانية مكافأة إجمالية تصل إلى مليون دولار مقابل معلومات تساعد في القبض على مهاجمي خدمة Onamae.com Desktop Cloud، بعد رفضها طلب ابتزاز مرتبط بحسابات تداول FX.
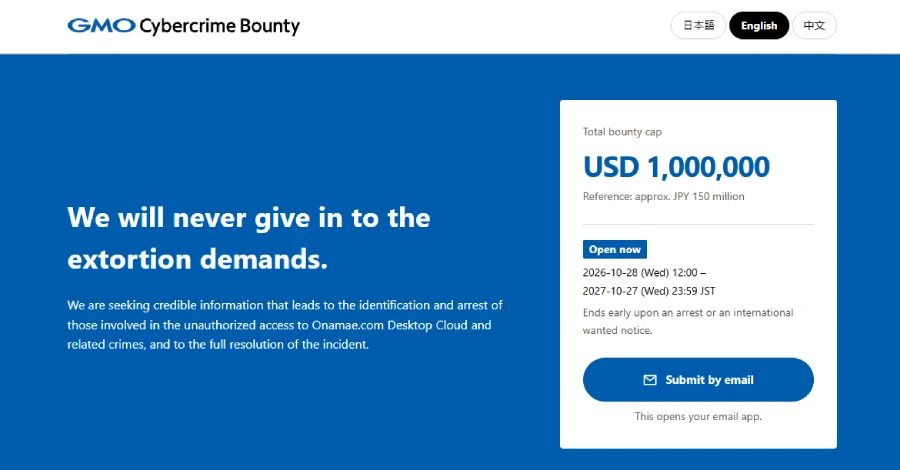
فتحت مجموعة GMO Internet اليابانية برنامج مكافآت يقدم حتى مليون دولار إجمالاً مقابل معلومات تقود إلى القبض على مهاجمي خدمة Onamae.com Desktop Cloud، بعد رفضها طلب ابتزاز. بدأ البرنامج في 28 أكتوبر ولا يدفع إلا إذا أدت المعلومة إلى اعتقال أو نشرة بحث دولية. تستضيف الخدمة أسطح مكتب Windows لتداول FX، وربط وسيط بين صفقات غير مصرح بها على حسابات بعض العملاء وتسجيلات دخول مسربة من الخدمة.
شروط المكافأة
تدير GMO برنامج GMO Cybercrime Bounty وتدفع تكاليفه. تُرسل المعلومات بالبريد إلى عنوان على موقع مخصص، باليابانية أو الإنجليزية أو الصينية، ويمكن أن تكون مجهولة. البرنامج مفتوح حتى اعتقال أو نشرة بحث دولية أو 27 أكتوبر 2027، أيهما أسبق. تريد GMO معلومات تربط أشخاصاً أو خوادم أو نطاقات أو عناوين IP أو حسابات أو عناوين عملات مشفرة بالهجوم أو الابتزاز أو حركة الأموال.
لا تدفع المعلومة إلا إذا أدت إلى اعتقال، بما في ذلك خارج اليابان، أو إلى نشرة بحث دولية مثل نشرة Interpol الحمراء. تقرر GMO مقدار مساهمة كل معلومة، ويمكن أن يحصل مبلّغ واحد على مليون دولار كاملة أو يُقسّم الإجمالي. يجب إثبات الهوية قبل الدفع. وتحذر GMO من اقتحام الأنظمة أو التفاوض مع المهاجمين أو الدفع لهم أو إرسال بيانات مسربة أو برمجيات خبيثة.
الاختراق وأثره على التداول
اكتشفت GMO Internet، التابعة التي تدير الخدمة، في 20 أكتوبر أن طرفاً ثالثاً ثبّت برامج خبيثة على خوادم بعض العملاء. أوقفت الخوادم في جميع الخطط من 21 أكتوبر. وتحصي 26,739 خادماً كمتأثرة محتملاً، لا كاختراقات أو سرقات بيانات مؤكدة. في 24 أكتوبر أكدت GMO مشكلة أمنية ووصولاً غير مصرح به وتسريب معلومات العملاء. قد يكون أي شيء مخزن على الخوادم قد شوهد، بما في ذلك بيانات الدخول المحفوظة في MetaTrader 4 و5 (MT4/MT5).
بدأ العملاء يبلغون عن صفقات غير معروفة في 21 أكتوبر. أكدت OANDA Japan أن طرفاً ثالثاً سجل الدخول وتداول على حسابات بعض عملائها بأزواج معرّفات وكلمات مرور تعتقد أنها سُرّبت من خوادم GMO. قيدت التداول على الحسابات المتأثرة المحتملة ولم تجد اختراقاً في أنظمتها الأساسية حتى 26 أكتوبر. قالت GMO في إفصاح في 28 أكتوبر إنها لم تؤكد عدد العملاء الذين ستغطيهم المدفوعات أو الصفقات المؤهلة للتعويض.
التهديدات وإرشادات العملاء
تقول GMO إن المهاجمين هددوا بمواصلة التلاعب بحسابات العملاء لدى أكثر من 70 شركة أوراق مالية وشركات FX، ونشر معلومات عن الخدمة وأجهزة العملاء، وضربها ببرمجيات فدية، ونشر تفاصيل أنظمة GMO. حددوا ظهر 27 أكتوبر لنشر معلومات العملاء وإطلاق برمجيات الفدية. لم يتأكد هجوم فدية حتى 1:55 مساءً بتوقيت اليابان ذلك اليوم. تقول GMO إن المهاجمين جمعوا معلومات عن زوار موقعهم وتنصح بفحص كامل لمكافحة الفيروسات.
حتى 28 أكتوبر لم تكن GMO قد قالت كيف دخل المهاجمون. كتب Masatoshi Kumagai، رئيس GMO Internet Group، في مدونة في 25 أكتوبر أن قراصنة القبعات البيضاء في المجموعة حذروا فريق الخدمة مسبقاً. وكتب أن الاستجابة لم تكن سريعة أو شاملة بما يكفي، فاستغل المهاجمون الفجوة. طلبت GMO من العملاء تغيير كلمات مرور التداول من جهاز غير مخصص لتداول FX، وإنهاء كل جلسة، وفحص سجل التداول، وتفعيل المصادقة الثنائية حيث تتاح، وإجراء فحص كامل لمكافحة الفيروسات، ونسخ البيانات.
ستدفع GMO Internet لكل مستخدم حالي ¥5,000 وتغطي خسائر التداول الفعلية والرسوم من صفقات تؤكد أنها غير مصرح بها وحدثت بسبب الاختراق. وسيحصل العملاء الذين تؤكد نشر معلوماتهم على ¥10,000 إلى ¥25,000 عن كل نوع معلومات مكشوف.
تغطية سابقة: حذّرت GMO Internet من اختراق سحابة تداول العملات؛ المهاجم يطلب 50 مليون دولار
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.