CVE-2026-99312: ثغرة في Linux KVM تتيح لآلات VM الضيف قراءة ذاكرة المضيف على مضيفات AMD
تؤثر CVE-2026-99312 على KVM في مضيفات AMD مع تفعيل VMs داخل VM. قرأ الباحثون نحو 127 GB من ذاكرة خادم DigitalOcean من آلة VM ضيف، وأكّدت DigitalOcean عمل الثغرة على مضيفاتها.
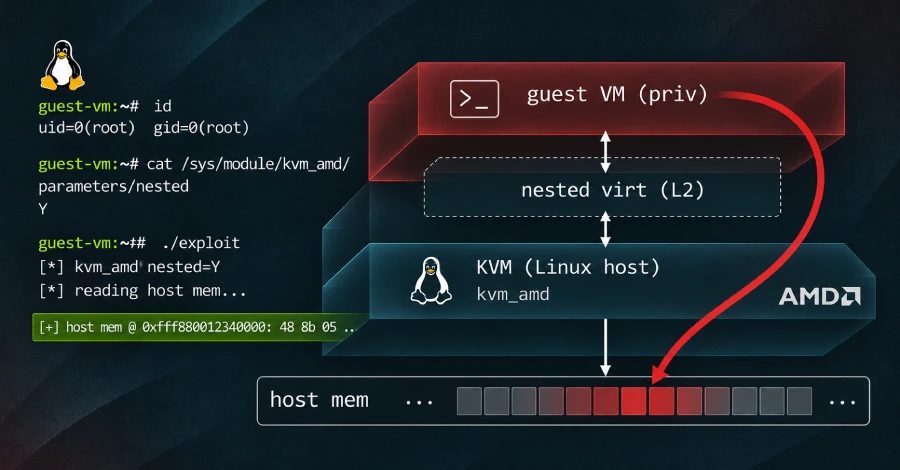
ثغرة في KVM، مسجّلة باسم CVE-2026-99312، تتيح لآلة افتراضية ضيفة على مضيف AMD مع تفعيل الافتراضية المتداخلة الوصول إلى ذاكرة المضيف. اكتشف Oren Yomtov من Terra Security الخلل وأبلغ عنه عبر برنامج مكافآت الثغرات في DigitalOcean؛ وأكدت DigitalOcean أن الاستغلال عمل على مضيفاتها وصنّفته حرجاً. صدرت نوى Linux مصححة في المنبع يوم الثلاثاء، ورقّعت DigitalOcean أسطولها بتصحيح حي.
ما الذي أتاحته الثغرة
على أحد خوادم Droplet لدى DigitalOcean، كانت أول بيانات أُرجعت هي لافتة إصدار نواة المضيف، تلاها نحو 127 غيغابايت من ذاكرة المضيف العشوائية موصولة للقراءة فقط. وكتب اختبار كتابة منفصل، أُجري على خادم AMD عتادي يملكه الباحثون، 32 بايت مختارة داخل صفحة حية من ذاكرة نواة المضيف، وأكد التغييرَ وحدةُ رصد محمّلة في تلك النواة. احتاج كلا الاختبارين صلاحيات الجذر داخل آلة افتراضية يتحكم بها الباحثون؛ ويحتاج المهاجم إلى الموقع نفسه، وليس مجرد وصول إلى الشبكة. مضيفات KVM القائمة على معالجات Intel غير متأثرة، وكثير من مزودي السحابة الذين شملهم المسح لم يكونوا عرضة للثغرة لأنهم لم يفعّلوا الافتراضية المتداخلة على AMD.
كيف عمل الخلل
يصف تحليل Terra التقني مؤشراً بقي يشير إلى ذاكرة محرَّرة. يستخدم KVM جدول صفحات متداخلاً لترجمة عناوين ذاكرة الآلة الافتراضية إلى ذاكرة المضيف، ويجد المعالج ذلك الجدول عبر مؤشر يُحفظ لكل معالج افتراضي. وعندما توقف إشارة إعادة التهيئة INIT آلة افتراضية متداخلة، يتجاوز KVM استعادة مؤشر الآلة الخارجية، فيبقى المؤشر مشيراً إلى صفحة حرّرتها النواة بالفعل. وبعد أن أعادت النواة استخدام تلك الصفحة، أمكن للضيف ملؤها بمدخلات تشير إلى أي صفحة فيزيائية على المضيف. وقد أنشأت الثغرةَ رقعةٌ من عام 2022 للثغرة CVE-2022-3344، أعادت مسار إعادة التهيئة إلى كتلة التحكم في الآلة الخارجية لكنها أغفلت مؤشر جدول الصفحات؛ وظل الخطأ في النواة أقل من أربع سنوات بقليل.
الخطورة والنطاق
يقيّم فريق الثغرات في نواة Linux هذه الثغرة بـ 8,8 من 10، مع تأثير عالٍ على السرية والسلامة والتوافر. ويقيّمها التقييم الأولي لـ Red Hat بأنها متوسطة عند 5,6 ويعتبر التأثير تعطيلاً للخدمة فقط. وصنّفتها DigitalOcean حرجة لسحابتها المشتركة. وأُبلغ القائمون على صيانة Linux KVM في 21 أكتوبر ودَمجوا إصلاحاً في 2 نوفمبر. وتقول VirtFusion إنه لا توجد تقارير عن استخدام الثغرة خارج نطاق البحث. ولم يُنشر أي كود استغلال، ولا توجد إرشادات لكشف محاولة سابقة.
ما الذي ينبغي فعله
الإصلاح في نواة المضيف؛ وتحديث أنظمة التشغيل داخل الآلات الافتراضية لا يغيّر شيئاً، ويستمر المضيف في تشغيل نواته القديمة حتى يُعاد تشغيله. وفي المنبع صدر الإصلاح في النواة المستقرة 7.3.5 والنواتين طويلتي الدعم 6.18.64 و6.12.118. ودخل الكود المتأثر نواة 6.1 في عام 2022 ونُقل إلى الإصدارين 5.15.81 و6.0.11. ومعظم نوى التوزيعات لا تحتوي الإصلاح بعد: تُدرج Debian جميع إصداراتها عرضة للثغرة، مع إصلاح في unstable فقط؛ وتُدرج Ubuntu نواها عرضة للثغرة دون حزمة مصححة؛ وتُدرج Red Hat نواتي Enterprise Linux 9 و10 متأثرتين مع تأجيل الإصلاح، في حين أن Enterprise Linux 8 غير متأثرة.
إلى أن تُثبَّت نواة مضيف مصححة ويُعاد تشغيل المضيف، تكون الحماية الوحيدة هي إيقاف الافتراضية المتداخلة. وهذا يغلق هذا المسار تماماً، لكن الآلات الافتراضية لن تستطيع بعد ذلك تشغيل آلات افتراضية خاصة بها، لذا ينبغي تحذير المستأجرين الذين يعتمدون على ذلك قبل إجراء التغيير. والافتراضية المتداخلة مفعّلة افتراضياً في وحدة kvm_amd، وفق دليل المشغّلين من VirtFusion، ما يعني أن مضيفاً غير مصحح يبقى مكشوفاً إن لم يُغيَّر الإعداد عن قصد. افحص الإعداد بالأمر cat /sys/module/kvm_amd/parameters/nested؛ والقيمة 1 أو Y تعني أنه مفعّل. وإذا تعذّر تحديث المضيف بعد، فأضف options kvm_amd nested=0 إلى إعدادات الوحدة على المضيف. أعد تشغيل المضيف. ولا يمكن تغيير الإعداد أثناء تشغيل الآلات الافتراضية، كما أن نواة مثبتة حديثاً لا تحمي المضيف حتى إعادة التشغيل. تحقق بالأمر uname -r وبقراءة إعداد nested مرة أخرى.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.