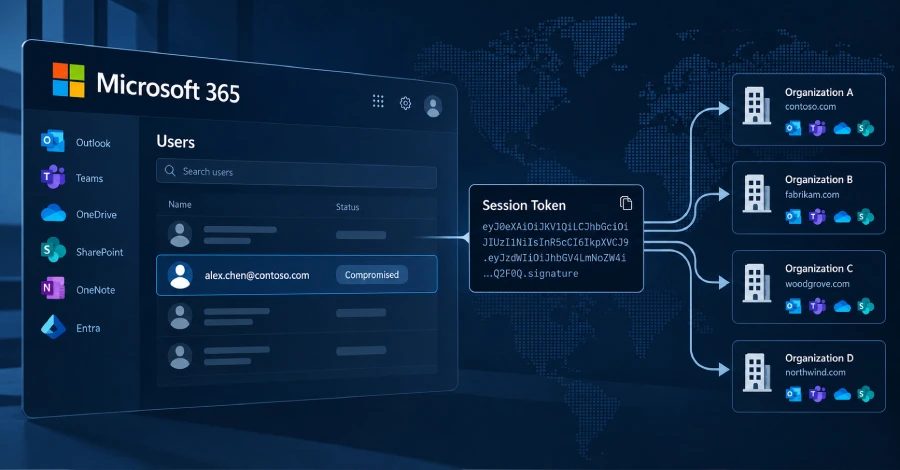
هجمات إعادة تشغيل رموز Microsoft 365 تطال 79 منظمة و97 حساباً
يكشف باحثون عن حملة إعادة تشغيل رموز على Microsoft 365 باستخدام وسطاء بين المهاجم والهدف، مما أدى إلى اختراق 97 حساباً في 79 منظمة وتسجيل 48 جهازاً Entra مزيفاً لضمان استمرارية الوصول.
نظرة عامة على الهجوم
لاحظ باحثو Huntress حملة على Microsoft 365 بين 14 يوليو و22 سبتمبر 2026 استخدمت وسطاء بين المهاجم والهدف لالتقاط جلسات تسجيل الدخول وإعادة تشغيل الرموز المسروقة. شمل الهجوم، المسمى token spraying، إعادة تشغيل العديد من الرموز المسروقة على نطاق واسع عبر عدة منظمات. سجل الباحثون 497 حدث تسجيل دخول ناجحاً عبر منظمات الضحايا من أكثر من 200000 محاولة تسجيل دخول، مما أدى في النهاية إلى اختراق 97 حساباً.
إعادة تشغيل الرموز وتجاوز MFA
تقع صفحة تسجيل الدخول AitM بين الضحايا والبنية التحتية الشرعية لـ Microsoft، وتلتقط بيانات الاعتماد ورموز MFA المدخلة ثم تعيد ترحيل المعلومات إلى صفحة تسجيل الدخول الحقيقية. كان الهدف جمع رمز الوصول الذي تصدره Microsoft بعد تسجيل الدخول، حتى لا يحتاج المهاجمون إلى تجاوز MFA مرة ثانية. أُعيد لاحقاً تشغيل رمز إثبات تسجيل الدخول من أجهزة المهاجمين خلال دقائق لإجراء محاولات تسجيل دخول آلية ضد خدمات Microsoft 365.
الاستمرارية عبر الأجهزة وتطبيقات المصادقة
أضاف المهاجمون أجهزة Entra مزيفة وتطبيقات مصادقة جديدة كآليات استمرارية. في 19 منظمة على الأقل، أُزيلت طرق MFA الموجودة وسُجِّلت طرق جديدة خلال ثلاث ساعات من أول تسجيل دخول. في 21 يوليو 2026، فُعِّل تطبيق مصادقة جديد باسم iPhone 13 بعد أقل من 51 دقيقة من اختطاف الجلسة. سُجِّل 48 حاسوباً مزيفاً على الأقل في أدلة الضحايا، مما وفر طريقة دائمة لطلب رموز إلى جانب الجلسة المسروقة فحسب.
إساءة استخدام قواعد البريد الإلكتروني والنسب والتوصيات
أنشأت الحملة قواعد صندوق وارد مخفية بأسماء مثل . sss ss iT ,., ........ s و d لحذف أو نقل رسائل البريد الإلكتروني التي تشير إلى إيداع الرواتب والعلاوات. استُخدم صندوق بريد مخترق لإرسال بريد عشوائي صادر إلى مئات المستلمين الخارجيين بعد أن وضعت القواعد جميع الرسائل الواردة كمقروءة وحذفتها. صنّفت Microsoft Entra ID Protection الحساب المتأثر على أنه عالي المخاطر. نشأت الرموز من وسطاء AitM خلف صفحات تسجيل دخول مزيفة، وتصيد device-code، والهندسة الاجتماعية أثناء تسجيلات الدخول الشرعية. نشأ النشاط من عنوان IP الروماني 193.26.115.221 المرتبط بـ AsyncRAT ومزود الاستضافة الألماني 1337 Services GmbH. أدرج GreyNoise 29 عنوان IP من ذلك المزود، مع 10 مصنفة كخبيثة وخمسة مشبوهة. والمزود نفسه مرتبط بـ StarkRDP و rdp.sh. وأُزيلت النطاقات المرتبطة بكليهما في يناير 2025 ضمن عملية Talent إلى جانب Nulled و Cracked و Sellix. ينفي StarkRDP أي تورط، موضحاً أن خادم الموقع والنطاق فقط هما اللذان أُسِرا. تُوصى المنظمات التي تشتبه في اختراق عبر إعادة تشغيل الرموز بإلغاء الجلسات وإعادة تعيين كلمات المرور، ومراجعة أجهزة Entra، وفحص طرق MFA، والبحث عن قواعد صندوق وارد غير متوقعة وتطبيقات مؤسسية جديدة، وتقييد سير عمل device-code باستخدام سياسات Conditional Access. يمكن لسياسات Conditional Access أن تساعد في سد بعض الثغرات الأمنية التي لا يمكن لـ MFA سدها، بشرط تنفيذها بشكل مناسب، ويجب أن تتطلب MFA أو الحظر لجميع المستخدمين وجميع تطبيقات السحابة وجميع أنواع تطبيقات العميل دون شروط.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.