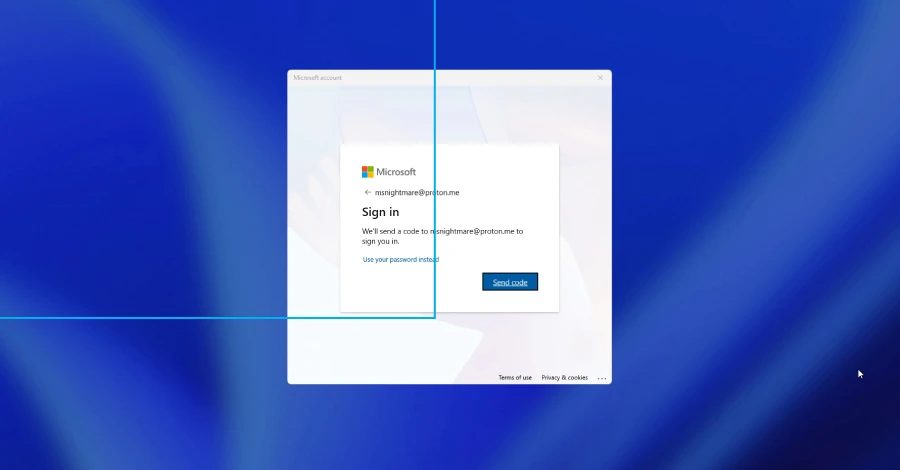
ثغرة Windows صفرية غير مُصلحة باسم FastUnlock تتيح للمهاجمين الماديّين تشغيل برامج من شاشة القفل
ثغرة Windows صفرية غير مُصلحة جديدة باسم FastUnlock تتيح لمن يملك وصولاً ماديّاً إلى كمبيوتر مقفل تشغيل برامج دون تسجيل الدخول في حساب محدود، ولا يوجد تصحيح متاح بعد.
تقنية FastUnlock، وهي ثغرة Windows صفرية غير مُصلحة مُفصحٌ عنها حديثاً، يمكن أن تتيح لشخص يملك وصولاً ماديّاً إلى كمبيوتر مقفل تشغيل برامج دون تسجيل الدخول. يقتصر الوصول على حساب غير إداري، ولا يوجد تصحيح من Microsoft متاح بعد. اختبرت ThreatLocker الطريقة ووجدت أنها تعمل، بينما يقدّم إفصاح الباحث تفاصيلاً محدودة.
كيف تعمل التجاوزة
نشر الباحث الذي يستخدم المعرفَين MSNightmare و Nightmare Eclipse الطريقة، واختبرتها ThreatLocker في اليوم نفسه. تتطلب وصولاً ماديّاً، وحساب Microsoft يمكن الوصول إليه من خلال خيارات استرداد شاشة القفل، وقارئ الشاشة المدمج في Windows Narrator للتنقّل في الشاشة المقفلة. في اختبار ThreatLocker، وصلت إلى نقطة يمكنها فيها تشغيل برنامج من شاشة القفل في حساب حددته الشركة باسم WSIAccount، وقالت إنّه ليس حساب مسؤول. منشور الباحث على GitHub قصير ويتضمّن فيديو مع تفاصيل مكتوبة قليلة، لذا يقدّم اختبار الشركة المستقل أوضح وصف لما تفعله الثغرة. ويصف Security Affairs، نقلًا عن تنبيه الباحث، المسار: يبدأ الهجوم من شاشة استرداد حساب Microsoft التي يُوصَل إليها عبر خيار “نسيت رقم PIN” أو كلمة المرور، وعند تمكين Narrator يُركِّز على نافذة خلفية مخفية، والتنقّل بلوحة المفاتيح من هناك يفتح إعدادات Narrator ثم مستكشف الملفات عبر إعدادات Bluetooth and Devices أو AutoPlay، ومن هناك يعمل برنامج على وحدة USB موصولة. اختبر الباحث التقنية على Windows 11 26H2 مع تحديثات نوفمبر 2026 ولم يختبر Windows 10؛ وحتى 20 نوفمبر لم يكن هناك استشاري من Microsoft ولا معرّف CVE ولا تصحيح، ولم يُبلَّغ عن أي استخدام فعلي.
BitLocker وحماية بدء التشغيل
تشفّر العديد من كمبيوترات Windows الأقراص باستخدام BitLocker، لكن إعداداً شائعاً لا يجعلها محصّنة. يمكن لـ TPM فتح القُرص تلقائياً عند تشغيل الكمبيوتر، لذا قد تكون الملفات قابلة للقراءة بالفعل بحلول ظهور شاشة القفل، وتُنفَّذ التجاوزة حينها. تصف وثائق Microsoft لـ TPM وضعاً يُفتح فيه القُرص دون الحاجة إلى إدخال PIN. لا تكسر FastUnlock ذلك التشفير ولا تستعيد المفتاح، وتُنفَّذ فقط بعد أن تكون الآلة قد فتحت قرصها بنفسها بالطريقة المعتادة. لا توجد قائمة رسمية بإصدارات Windows المتأثرة، لذا يجب اعتبار أي آلة تفي بالشروط متأثرة محتملة إلى أن تُنشر قائمة.
الاحتياطات الموصى بها
مع عدم توفر تصحيح، تتركّز الخطوات المفيدة على التحكم المادي وحماية بدء التشغيل. أبقِ الآلات التي يمكن أن تُفقد بعيداً عن أيدي غير المصرّح لهم، وأقفل أو أدر عن كثب أجهزة الكمبيوتر المحمولة، والمكاتب المشتركة، وأجهزة كمبيوتر المنضدة الأمامية التي يمكن لغريب الوصول إليها. على الآلات الحساسة، أضف PIN لبدء التشغيل إلى BitLocker بدلاً من السماح للقُرص بالفتح من تلقاء نفسه، وأغلق الأجهزة أو أدخلها في وضع السبات عندما تخرج عن سيطرة شخص ما. يحمي PIN بدء التشغيل آلة لم تبدأ بعد فحسب، لا آلة على شاشة القفل بالفعل، وتوصي إرشادات التدابير المضادة من Microsoft باستخدامه مع إغلاق الأجهزة أو إدخالها في وضع السبات عند مواجهة مهاجمين مصمّمين ومباشرين. إلى أن يظهر تصحيح أو استشاري رسمي، راقِب ذلك وطبّقه عندما يصدر.
المصادر: The Hacker News · Cybersecurity News · Security Affairs
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.