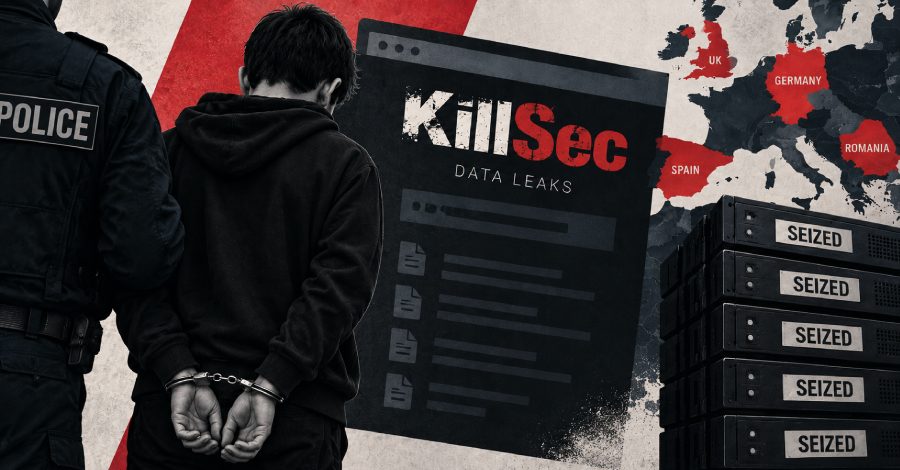
احتجاز مراهق 16 عاماً في إسبانيا للاشتباه في إدارته مجموعة برامج الفدية KillSec
اعتقلت الشرطة الإسبانية في أليكانتي مراهقاً يبلغ 16 عاماً يُعتقد أنه المشغل الرئيسي لمجموعة برامج الفدية KillSec. قادت شرطة هامبورغ العملية واستولت أيضاً على موقع تسريب المجموعة.
ألقت الشرطة الإسبانية في 30 سبتمبر القبض على مراهق يبلغ 16 عاماً يُشتبه في إدارته لمجموعة برامج الفدية KillSec. كانت المجموعة تسرق بيانات المؤسسات وتهدد بنشرها في حال عدم دفع الفدية. قاد العملية كل من شرطة هامبورغ والنيابة العامة.
ثلاث اعتقالات والاستيلاء على موقع التسريب
أوقفت Guardia Civil و Mossos d'Esquadra المراهق في مقاطعة أليكانتي؛ وفتّشتا منزلاً ومكتباً في فندق. وتعتبره شرطة هامبورغ المشرف الرئيسي والمشغل الرئيسي المحتمل للمجموعة، بينما يشير بيان مشترك من الجانب الإسباني إليه بوصفه المشرف الرئيسي المحتمل.
المعتقلان الآخران يبلغان أقل من ثلاثين عاماً: أُوقف أحدهما في المملكة المتحدة والآخر في رومانيا. ونفذت الشرطة 8 عمليات تفتيش في إسبانيا واليونان والمملكة المتحدة ورومانيا، وعند الاستيلاء على موقع التسريب أمّنت 110 تيرابايت من البيانات، وأغلقت 5 خوادم، بينها الخادم الرئيسي لـ KillSec، ووضعت إشعاراً بالاستحواذ على 5 نطاقات تابعة للمجموعة.
في رومانيا، أوقف مدعون من DIICOT، إدارة الجريمة المنظمة، في 30 سبتمبر رجلاً يبلغ 24 عاماً وفتشوا 4 منازل في بوخارست ومقاطعة فاسلوي. ويواجه تهماً بتشكيل جماعة إجرامية منظمة، والوصول غير القانوني إلى الحاسوب، ونقل البيانات دون تصريح، والابتزاز. ويُعتبر بريئاً، بينما وصفت شرطة هامبورغ الاعتقالات الثلاثة بأنها مؤقتة.
كيف كانت تعمل KillSec
وفقاً لشرطة هامبورغ، كانت المجموعة تتسلل إلى المؤسسات عبر ثغرات البرمجيات ونقاط الوصول ضعيفة الحماية، خصوصاً التخزين السحابي، وتنسخ بيانات داخلية حساسة إلى خوادمها. وكانت تنشر أسماء الضحايا على موقع التسريب؛ وفي حال الرفض، قد تُنشر الملفات المسروقة مجاناً.
وبحسب DIICOT، كان الأعضاء يشترون بيانات الوصول من الشبكة المظلمة، ويرسلون إلى الضحايا عينات من بياناتهم كدليل، ويهددون ببيعها لمجموعات إجرامية أخرى. وقال محققو هامبورغ إن المجموعة استخدمت AI أيضاً للبنية التحتية وللعثور على ضحايا محتملين.
يشمل التحقيق نحو 1000 هجوم محتمل في العالم، تم التعرف على نحو 500 منها بنجاح؛ وقد يتغير الرقمان. وتقدّر الشرطة الإسبانية عدد الضحايا بأكثر من 280، بينما تقول Europol إن المجموعة حصلت على فديات كبيرة.
وفقاً لتقرير Rapid7 لعام 2025، كانت KillSec في البداية مجموعة هاكتيفيستية وعملت منذ 2021 على الأقل، ثم تحولت إلى برامج الفدية في أكتوبر 2023. برامجها KillSecurity 2.0 و3.0 تشفّر الملفات، لكن في بعض الحالات كانت المجموعة تبتز الضحايا بالبيانات المسروقة فقط؛ ومنذ يونيو 2024 عرضت برنامجها أيضاً على شركاء، بنموذج RaaS.
ما التالي
بدأ تحقيق Guardia Civil في عام 2025 بالتعاون مع مكتب FBI في سان خوان ببورتوريكو؛ ومن صورة ملف تعريف واحد حدد المحققون مشتبهاً به يعيش في مقاطعة أليكانتي. وطلبت بورتوريكو تسليم الشخص الموقوف في المملكة المتحدة.
حدد المحققون أربعة أدوار: المشرف، والمطوّر، والمتفاوض، والشريك المنتسب. أصبح المطوّر المشتبه به يبلغ 18 عاماً في أغسطس وكان لا يزال قاصراً جزئياً عندما ارتكب الجرائم المزعومة؛ وقد حُددت هويته لكنه لم يُعتقل. وكان Europol وEurojust ينسقان العملية، بينما ساعد Bitdefender وGroup-IB في التحقيق؛ وبحسب شرطة هامبورغ، لا يزال البحث مستمراً عن أعضاء محتملين آخرين.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.