Bloq
Veb inkişaf, AI və texnologiyalar haqqında məqalələr
60 məqalə · 16 teq · 15 əlaqə
Fırlat · teqə toxun — məqalələr süzülür
5 məqalə · Səhifə 1 / 1
•SiTech AI Team
Debian APT təhlükəsizlik yeniləməsi trixie-də CVE-2026-109518-i düzəldir
Debian, apt üçün CVE-2026-109518-i əhatə edən DSA-6607-1 yayımladı. Araya girən hücumçu HTTP yönləndirməsindən sonra yoxlanmış paketi əvəz edərək root kimi kod işlədə bilərdi. Sabit trixie buraxılışı apt 3.0.4-də düzəldilib.
•SiTech AI Team
Postman Desktop kodlaşdırma agenti pluginlərini icazəsiz quraşdırdığı bildirilir
Bir developer deyir ki, Postman desktop 12.33.4 macOS-da Claude Code və OpenAI Codex pluginlərini açıq icazə olmadan quraşdırıb, Codex startup hook-unu təsdiqləyib və təhlükəsizlik narahatlığı yaradıb.
•SiTech AI Team
OpenAI xəta tapma mükafatlarını 172.000 dollara qədər artırır və təhlükəsizlik sprinti planlayır
OpenAI xəta tapma mükafatlarını dördqat artırır və təhlükəsizlik sprintinə hazırlaşır. ChatGPT və ya Codex-dəki kritik qüsurlar 30.000 dollara qədər, istisna hallarda isə bonuslarla birlikdə təxminən 172.000 dollara qədər qazandıra bilər.
•SiTech AI Team
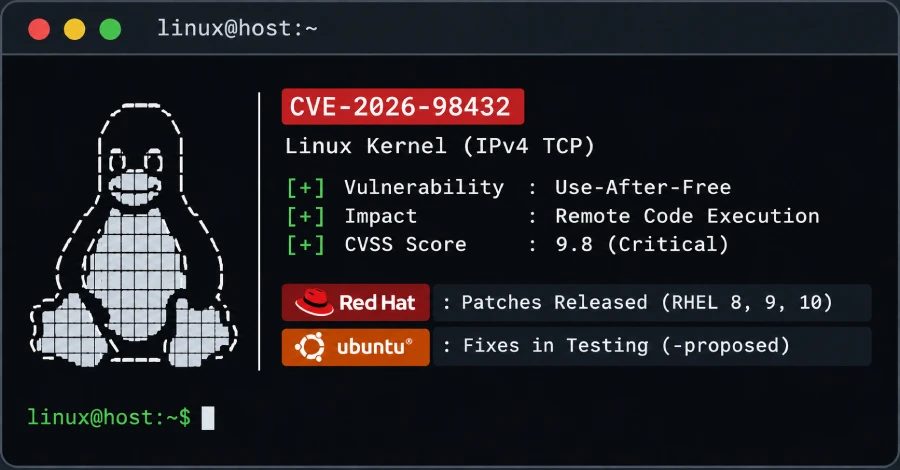
Red Hat 9.8 ballı Linux TCP RCE zəifliyini yamayır, Ubuntu isə test üçün düzəlişlər buraxır
RHEL 8, 9 və 10 üçün CVE-2026-98432 üzrə düzəldilmiş nüvələr mövcuddur, Ubuntu 22.04, 24.04 və 26.04 LTS üçün düzəlişlər isə -proposed test kanalında qalır. Zəiflik uzaqdan, kimlik doğrulamasız kod icrasına yol açır.
•SiTech AI Team
Hücumçular Node-RED-in maksimum dərəcəli zəifliyindən istifadə edərək Linux botu yerləşdirir
VulnCheck bildirir ki, cinayətkarlar Linux botunu endirib işlədən axın yerləşdirmək üçün Node-RED-də CVE-2026-58115 zəifliyindən istifadə ediblər; həmlələr Braziliyadakı tək IP ünvanından müşahidə olunub.