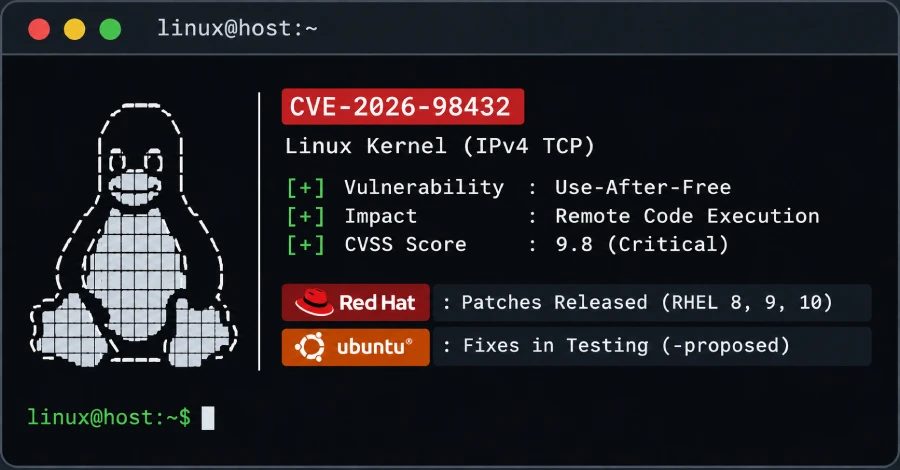
Red Hat 9.8 ballı Linux TCP RCE zəifliyini yamayır, Ubuntu isə test üçün düzəlişlər buraxır
RHEL 8, 9 və 10 üçün CVE-2026-98432 üzrə düzəldilmiş nüvələr mövcuddur, Ubuntu 22.04, 24.04 və 26.04 LTS üçün düzəlişlər isə -proposed test kanalında qalır. Zəiflik uzaqdan, kimlik doğrulamasız kod icrasına yol açır.
Red Hat CVE-2026-98432 zəifliyi üçün RHEL 8, 9 və 10-da düzəldilmiş nüvələri buraxdı, Ubuntu 22.04 LTS, 24.04 LTS və 26.04 LTS üçün düzəlişlər isə -proposed test kanalında qalır və adi buraxılış tarixi yoxdur. IPv4 TCP use-after-free zəifliyi Linux kernel CVE komandası tərəfindən 10 üzərindən 9.8 balla qiymətləndirilir; Red Hat əvvəlcə onu 5.9 balla Moderate adlandırdı, indi isə 9.8 balla Critical adlandırır. Yeniləmə quraşdırıldıqdan sonra sistem yenidən başlatılmalıdır və aralıq yumşaltmalar məhdudur. Bu material 30 oktyabr tarixli yazımızın davamıdır; həmin yazıda zəifliyin mexanizmini və düzəlişin yoxlanılmasını ətraflı izah etmişdik.
Zəiflik nədir
Server IPv4 TCP bağlantısı qəbul edəndə, nüvə gələn sorğudan IP seçimlərini yeni soketə köçürmədən ötürür. Müştəri bağlantı sorğusunu yenidən göndərərkən başqa prosessor hələ də həmin seçimləri oxuyursa, nüvə artıq azad edilmiş yaddaşı oxuya bilər. Hücumçu IPv4 Record Route və ya Timestamp seçimləri daşıyan bağlantı sorğularını istənilən dinləyən TCP portuna göndərməklə bu yarış vəziyyətini başlatır. Giriş tələb olunmur, əsas yolda IPv6 təsirlənmir və xəta Linux 4.4-dən bəri mövcuddur. Düzəliş oktyabrda əsas kod bazasına daxil edildi.
Yamalanmış buraxılışlar və test vəziyyəti
Red Hat RHEL 8.10 üçün RHSA-2026:93414 və 4.18.0-553.182.1.el8_10 nüvəsi, RHEL 9.8 üçün RHSA-2026:93412 və 5.14.0-687.64.1.el9_8 nüvəsi, RHEL 10.2 üçün isə RHSA-2026:93413 və 6.12.0-211.72.1.el10_2 nüvəsi buraxdı. Canonical bildirdi ki, Ubuntu 22.04 LTS, 24.04 LTS və 26.04 LTS üçün düzəlişlər -proposed kanalındadır və nüvələr 5.15.0-203.213, 6.8.0-149.149 və 7.0.0-43.43-dür. Bu paketlər avtomatik quraşdırılmır. Canonical buraxılışdan əvvəl 2000-dən çox sertifikatlaşdırılmış server və cihazda nüvə yeniləmələrini sınaqdan keçirir və buraxılış tarixi verilməyib. Ubuntu 20.04, 18.04 və 16.04 üçün hələ düzəliş yoxdur; köhnə buraxılışlar Ubuntu Pro vasitəsilə Expanded Security Maintenance tələb edir. Cloud, FIPS və real-time nüvə variantları işlənməkdədir, Canonical-ın bloq yazısı isə yalnız generic nüvəni əhatə edir.
Yumşaltma və istismar vəziyyəti
Red Hat oktyabrın 30-da IP seçimləri daşıyan gələn IPv4 TCP paketlərini atan nftables qaydası dərc etdi. Bu qayda məlum işə salma üsulunu bloklayır, lakin istismarın qarşısını tam ala bilmir və IPv4 seçimlərindən asılı iş yüklərini poza bilər. Süzgəc yalnız yükləndiyi hosta tətbiq olunur və eyni hostdakı konteynerlər arasında trafik onu keçə bilər. Bir neçə mənbə Multipath TCP-ni söndürməyi tövsiyə etdi, lakin zəiflik MPTCP-də deyil, IPv4 TCP yolundadır və bu məsləhət təkbaşına kifayət deyil. Canonical bildirdi ki, Ubuntu Security Team hesab edir ki, təhlükəsizlik yeniləmələri yeganə uyğun yumşaltmadır. Heç bir satıcı, CERT və ya kernel CVE komandası bu zəiflikdən istifadə edən hücumlar bildirməyib və o, oktyabrın 30-dakı buraxılış etibarilə CISA-nın Məlum İstismar Edilmiş Zəifliklər kataloqunda deyildi. Anthropic bildirdi ki, dərc olunmamış daxili Claude tədqiqat modeli MPTCP dinləyicisi olan Linux serverlərinə qarşı işləyən, etimadnamə və istifadəçi qarşılıqlı təsiri tələb etməyən uzaq root istismarı yazıb; nüvə ünvanının sızması 48 dəqiqə çəkdi, root shell-a çatmaq isə daha 5 dəqiqə çəkdi və Anthropic istismar kodunu dərc etməyib. GitHub-da yarış vəziyyətini işə salan və SYN-ACK-da nüvənin azad edilmiş yaddaşı əks etdirdiyini aşkar edən yalnız sübut kodu peyda olub, lakin kod icrası həyata keçirmir. Amazon Linux zəifliyi 8.1 balla qiymətləndirib və Important adlandırıb, əsas nəticənin çöküş və mümkün yaddaş korlanması olduğunu bildirib. Debian, Oracle Linux və SUSE oktyabrda düzəlişlər buraxdı, Amazon Linux isə oktyabrın 24-dən 30-dək bütün paketlər üzrə düzəldildi.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.