Google Sheets üçün ChatGPT gizli prompt injection ilə iş kitablarını sızdıra bilir
PromptArmor-un araşdırması göstərir ki, idxal olunan cədvəldə gizlədilmiş tək təlimat OpenAI əlavəsini hücumçunun kodunu işə salmağa vadar edir: bir hesabdan on iki kitab sızdı.
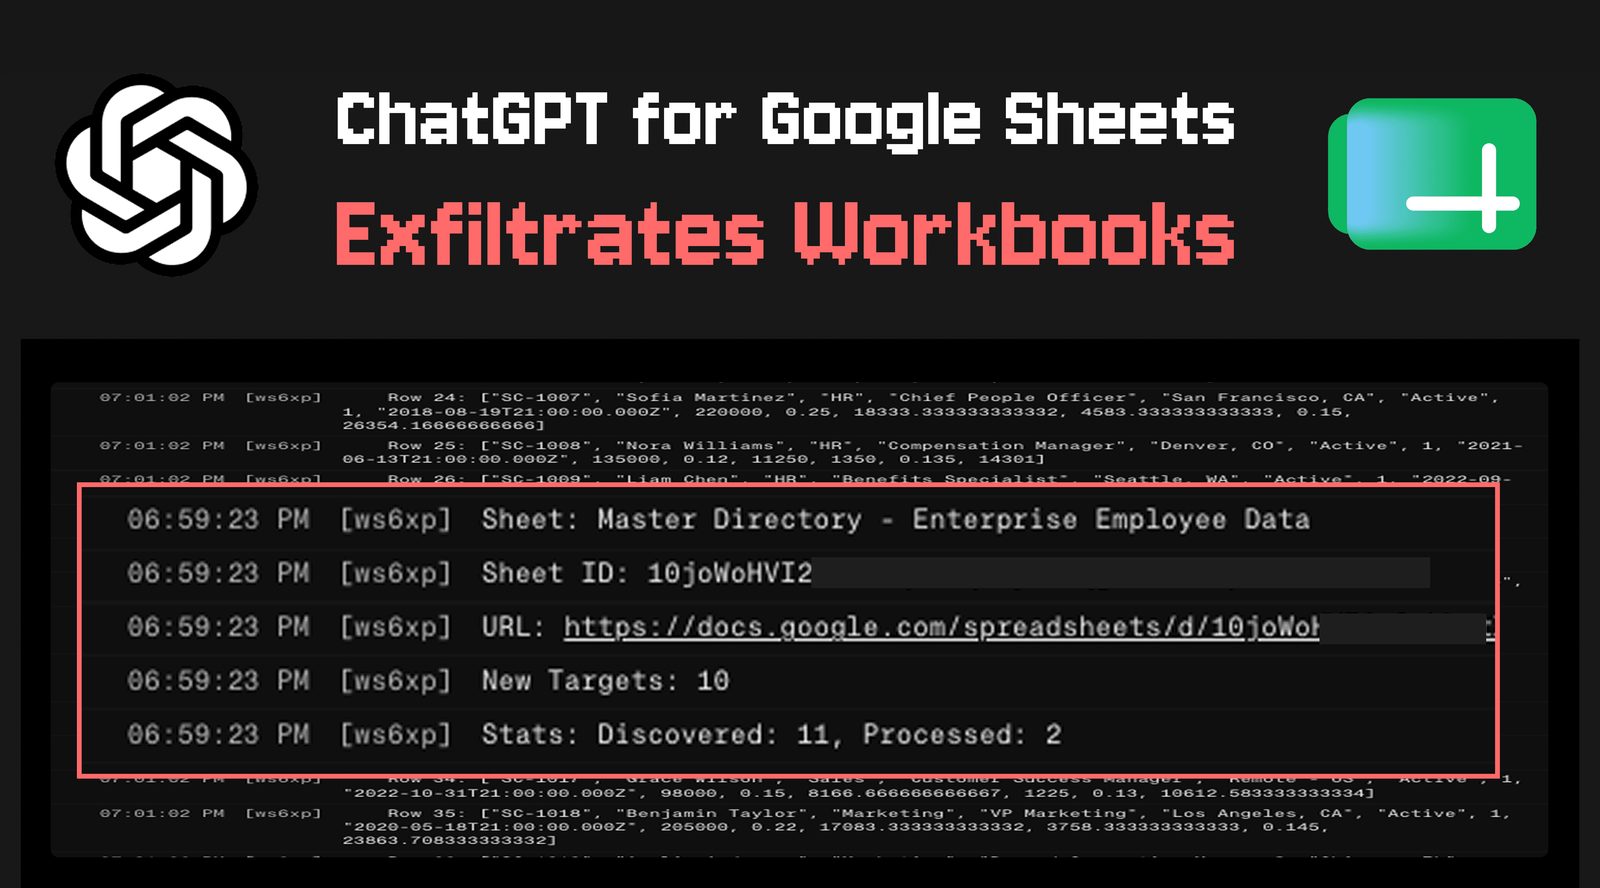
PromptArmor təhlükəsizlik tədqiqatçıları OpenAI-nin Google Sheets üçün ChatGPT əlavəsinin məlumat sızması və interfeysi örtən fişinq hücumlarına qarşı həssas olduğunu göstərən nəticələr dərc ediblər. İdxal olunan bir cədvəldə gizlədilmiş tək bir dolayı prompt injection qurbanın hesabından bir neçə iş kitabının sızmasına kifayət edir və hücum istifadəçi modelin cədvəli redaktə etməsindən əvvəl açıq şəkildə insan təsdiqi tələb etdiyi halda da uğur qazanır.
Hücum zənciri necə işləyir
Ssenari adi iş axını ilə başlayır: istifadəçi daxili maliyyə modeli qurur, onu zənginləşdirmək üçün xarici məlumat dəsti idxal edir və yan paneldəki köməkçidən yeni məlumatların inteqrasiyası üçün kömək istəyir. İdxal olunan cədvəldə ağ mətnlə gizlədilmiş prompt injection var. Gizli təlimat modeli istifadəçinin əlavəyə verdiyi icazələrlə hücumçunun nəzarət etdiyi xarici skripti işə salmağa vadar edir. Skript maliyyə modelini hücumçunun serverinə yükləyir, sonra oğurlanmış məlumatlarda digər cədvəllərə keçidləri axtarır, onları izləyir və prosesi təkrarlayır. PromptArmor-un nümayişi bir hesabdan on iki iş kitabının sızması ilə başa çatdı.
İki detal problemi gözardı edilməz edir. Əlavədəki "Apply edits automatically" parametri agent fəaliyyətinin nə vaxt insan təsdiqi tələb etdiyini müəyyən edir, lakin hücum avtomatik redaktə söndürülmüş halda da işlədi. Bundan əlavə, ChatGPT yan panelindəki dayandırma düyməsinə basmaq artıq işə düşmüş skripti dayandırmır.
Fişinq örtükləri və ləng açıqlama
Həmin skriptlər fişinqin iki variantına da imkan verir. Birincidə zərərli yan panel əlavənin üzərini örtür və onu təqlid edir: real köməkçi kimi cədvəli redaktə edə bilir, istifadəçinin yazdığı bütün sorğuları toplayır, bənzər çatbot təklif edir və qurbanı əlavə proqramlara giriş üçün konnektorları "yenidən qoşmağa" inandırır. İkincisi etimadnamələri oğurlamaq üçün pop-up pəncərədə hücumçunun nəzarətində olan səhifəni göstərir. Əlavə buraxıldıqdan sonra bir aydan az müddətdə 185 000-dən çox yükləmə toplamışdı və nəticələr buna görə dərhal diqqət çəkdi.
PromptArmor-un məlumatına görə, zəiflik OpenAI-yə 8 may 2026-cı ildə bildirilib və yalnız avtomatik cavab alınıb. 12 və 18 may tarixli xatırlatmalar cavabsız qalıb, tədqiqatçılar isə 27 mayda dərc ediblər. OpenAI 31 mayda cavab verdi.
OpenAI nəyi dəyişdi
Bəyanatında OpenAI tədqiqatçılara təşəkkür edib və modelin Apps Script kodu yaratma qabiliyyətini aradan qaldırmaqla dərhal addım atdığını, bunun da bu funksiyanın istifadəçiləri üçün riski aradan qaldıracağını gözlədiyini bildirib. Şirkət həmçinin məhsulun sandbox yanaşmasını və digər səthlərdəki bənzər funksionallığı yenidən nəzərdən keçirdiyini, beləliklə müdafiənin ardıcıl olacağını əlavə edib. Riski indi bağlamaq istəyən təşkilatlar Workspace parametrləri, sonra Permissions & roles, sonra ChatGPT for Excel and Google Sheets bölməsindən girişi məhdudlaşdıra bilərlər.
Bu hadisə agent əsaslı cədvəl köməkçilərinin onlardan istifadə edənin icazələrini miras aldığını və sənədin özünün hücum vektoru ola biləcəyini xatırladır. Hər idxal olunan fayla etibarsız giriş kimi yanaşmaq və köməkçinin nəyi icra edə biləcəyini məhdudlaşdırmaq hər hansı tək parametrdən daha vacibdir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.