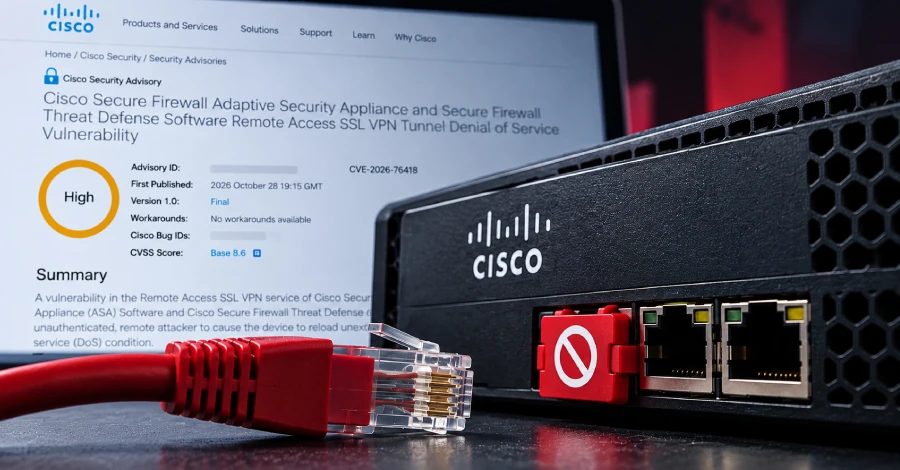
Cisco, firewall-ləri çökə bilən aktiv istismar olunan ASA və FTD VPN zəifliyini yamayır
Cisco, CVE-2026-76418 zəifliyini yamayıb; bu, autentifikasiyasız uzaq hücumçunun SSL uzaqdan giriş VPN vasitəsilə firewall-ləri çökdürməsinə imkan verən yüksək təhlükəli bir qüsurdur.
Cisco, Secure Firewall Adaptive Security Appliance (ASA) Software və Secure Firewall Threat Defense (FTD) Software-dəki yüksək təhlükəli zəiflik üçün yamalar buraxdı. CVE-2026-76418 kimi qeydə alınan və CVSS qiymətləndirmə sistemində 8,6 bal alan bu qüsur real mühitdə istismar olunub. Uğurlu istismar autentifikasiyasız uzaq hücumçunun təsirlənmiş cihazın gözlənilmədən yenidən yüklənməsinə səbəb ola bilər və xidmətin inkarı vəziyyəti yarada bilər.
Zəiflik nəyə təsir edir
Problem, ASA və FTD proqram təminatının Remote Access SSL VPN xidmətində köklənib. Cisco bildirir ki, bu, tunel qrupunda ikinci autentifikasiya konfiqurasiya edildikdə məntiq səhvlərindən qaynaqlanır. Hücumçu SSL uzaqdan giriş VPN-ə qoşularkən xüsusi hazırlanmış sorğu göndərməklə onu istismar edə bilər.
Təsir şərtləri və azaldıcı tədbirlər
Cihazlar zəif buraxılış işlədirsə, SSL uzaqdan giriş VPN-in giriş xidməti əlçatandırsa və tunel qrupu çərçivəsində ikinci autentifikasiya konfiqurasiya edilibsə təsirlənir. Cisco bütün tunel qruplarını, o cümlədən DefaultWEBVPNGroup-u, secondary-authentication-server-group baxımından yoxlamağı tövsiyə edir. Müvəqqəti azaldıcı tədbir kimi müştərilər DefaultWEBVPNGroup ikinci autentifikasiya istifadə etmirsə tunel qrupu siyahısını söndürə, yaxud təsirlənmiş tunel qruplarında ikinci autentifikasiyanı deaktiv edə bilərlər.
Düzəldilmiş buraxılışlar
Düzəlişlər ASA Software buraxılışlarında 9.16 və daha əvvəlki üçün 9.16.4.104, 9.18 üçün 9.18.4.96, 9.20 üçün 9.20.4.50, 9.22 üçün 9.22.3.200, 9.23 üçün 9.23.1.48 və 9.24 üçün 9.24.1.27 və 9.24.10.1; FTD Software buraxılışlarında isə 7.0 və daha əvvəlki üçün 7.0.11, 7.2 üçün 7.2.13, 7.4 üçün 7.4.9, 7.6 üçün 7.6.7, 7.7 üçün 7.7.14, 10.0 üçün 10.0.3 və 10.1 üçün 10.1.1 mövcuddur.
Əlaqəli Cisco açıqlaması
Cisco həmçinin bildirdi ki, UAT-11473 kimi izlənilən mürəkkəb qabaqcıl davamlı təhdid aktyoru Cisco SD-WAN Catalyst Controller nümunələrində autentifikasiyanı yan keçmə zəifliyi olan CVE-2026-20127-ni silahlandıraraq autentifikasiyanı yan keçib və icazəsiz giriş əldə edib. Fəaliyyət kosmik və peyk xidmətlərini, müdafiə və aerokosmik texnologiyaları və siyasət tədqiqatı sektorlarını hədəf alıb və Volt Typhoon-un Silent Train gizli şəbəkəsi ilə infrastruktur üst-üstə düşmələri paylaşdığı qiymətləndirilir. UAT-11473 həssas açar məlumatlarını toplamaq və davamlı giriş təmin etmək üçün KeyDrift kimi izlənilən xüsusi zərərli proqram çərçivəsini, o cümlədən PolyFlame və LittleFilch kimi komponentləri quraşdırıb.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.