Səkkiz eMudhra CA özəl açarı pozulub; brauzerlər təcili blok tətbiq edib
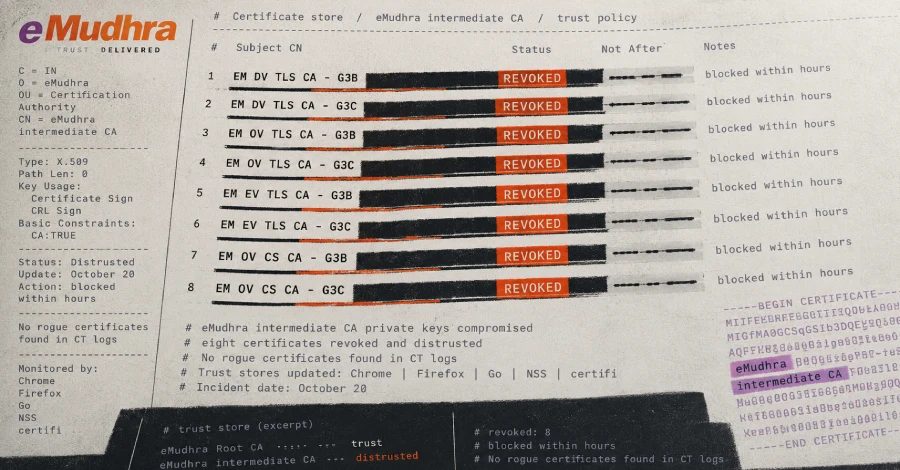
eMudhra ara sertifikat orqanının səkkiz sertifikatının özəl açarları pozulub; bunu Mozilla və Chrome 20 oktyabrda təsdiqlədi. Hər iki brauzer onları 17 oktyabrda verilən bildirişdən saatlar sonra blokladı.
Pozulma və Dərhal Cavab
eMudhra ara sertifikat orqanının (CA) səkkiz sertifikatının özəl açarları pozulub; Mozilla və Google-ın Chrome Root Programı bunu 20 oktyabrda təsdiqlədi. eMudhra emSign brendi altında sertifikatlar satan bir Hindistan CA-sıdır. Ara CA veb-saytların təqdim etdiyi sertifikatları imzalayır, buna görə bu açarlardan birinə sahib olan hər kəs brauzerin qəbul edəcəyi hər hansı veb-sayt üçün sertifikat buraxa bilər.
Mozilla tərəfindən yalnız Wayne kimi tanınan bir tədqiqatçı pozulmanı 17 oktyabr axşamı bildirdi, Chrome nəticələri yoxladıqdan sonra Chrome və Firefox səkkiz sertifikatı saatlar içində blokladı. Chrome-un bloklamasından əvvəl veb-saytlar üçün istifadə olunan altı ara sertifikata zincirlənən heç bir TLS sertifikatı Certificate Transparency-a qeyd edilməmişdi, ona görə də onların heç birinə standart olaraq etibar edilə bilməzdi.
Chrome 17 oktyabrda 18:05 UTC-də hesabatı aldı və 19:45 UTC-yə qədər altı TLS ara sertifikatını bloklayan CRLSet yeniləməsini tətbiq etmişdi. Mozilla onu 20:06 UTC-də aldı və 22:59 UTC-də Firefox quraşdırmalarına OneCRL blokunu çatdırmağı tamamladı. Heç bir brauzerə yeniləmə və ya yenidən başlatma lazım olmadı.
Təsirə məruz qalan sertifikatlar
Səkkiz pozulmuş sertifikat domen təsdiqli, təşkilat təsdiqli və genişləndirilmiş təsdiqli TLS ara sertifikatlarını, həmçinin iki kod imzalama sertifikatını əhatə edir. Altı TLS sertifikatı emSign Root TLS CA - G3 tərəfindən verilib və emSign ECC Root CA - G3-ə zincirlənir; bu kök Chrome və Apple-ın kök depolarında, həmçinin 20 oktyabrə qədər Mozilla-nın kök deposunda var idi.
Səkkizinin hər biri eyni zamanda Sectigo-nun AAA Certificate Services kökü altında çarpaz imzalı surəti kimi mövcuddur. Chrome-un bloku sertifikatı deyil, açıq açar ilə uyğun gəlir, ona görə bu surətləri də əhatə edir. Çarpaz imzalı surətlər Chrome və ya Firefox-da riski genişləndirmədi; bu brauzerlər Sectigo-nun kökünü veb-saytlar üçün etibar etməyi 2025-ci ilin aprelində dayandırıb.
Proqram təminatı düzəlişləri
Go 20 oktyabr buraxılışlarında (Go 1.27.3 və 1.26.10) URGENT yolunda düzəliş etdi və səkkiz açardan birini ehtiva edən hər hansı zinciri rədd etdi (CVE-2026-111943). Firefox 158.0.1 və ESR versiyaları OneCRL blokunu daşıyır. NSS 3.131.1 emSign ECC Root CA - G3-ü etibarlı siyahıdan çıxarır. Python certifi, Rust webpki-roots və Homebrew ca-certificates eyni kökü çıxarır. Node.js və Composer ca-bundle-da gözləyən dəyişikliklər var.
Üç düzəliş açarları bloklamaq əvəzinə kökləri çıxarır, bu da o köklərə zincirlənən hər legitim sertifikatın bağlantısını kəsir. Mozilla dedi ki, bəzi serverlər yeni sertifikat zəncirlərinə keçənə qədər onun etibar siyahısından istifadə edən, Firefox-dan başqa brauzer istifadəçiləri üçün əlçatan olmayacaq.
Kökün çıxarılması və daha geniş təsir
Mozilla 20 oktyabrda emSign ECC Root CA - G3-ü NSS-dən çıxardı. Chrome onu öz kök deposunun 43-cü versiyasında çıxaracaq və eMudhra-nın digər kökünü, emSign Root CA - G1-i yoxlayır. Apple sertifikatları 19 oktyabrda, Microsoft isə 20 oktyabrda blokladı.
Mozilla problemin digər CA-lara təsir etdiyinə inanmır. Chrome dedi ki, kök deposundakı hər bir digər CA sertifikatını yoxlayıb və bu nasazlıq modelinin başqa nümunəsini tapmadı. Açarların eMudhra-dan necə və nə vaxt çıxdığı açıq sual qalır.
Mənbələr: The Hacker News · Ars Technica
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.