גוגל מזהירה מניצול מחודש של Oracle PeopleSoft בעקיפת חוקי WAF
לפי Mandiant, הקבוצה UNC6240, המיוחסת ל-ShinyHunters, מנצלת שוב באופן נרחב את CVE-2026-35273, עוקפת חוקי WAF באמצעות קידוד URL של תו בודד ומשאירה ווב-שלים ב-JSP על שרתי הקורבנות.
גל ניצול המוני מחודש
גוגל מזהירה מניצול המוני מחודש של פגיעות קריטית ב-Oracle PeopleSoft, CVE-2026-35273 (ציון 9.8 ב-CVSS), המאפשרת הרצת קוד מרחוק ללא אימות.
לפי Mandiant, הפעילות מיוחסת ל-UNC6240, קבוצה הקשורה ל-ShinyHunters. הפגיעות נוצלה לראשונה כמתקפת יום-אפס נגד מוסדות אקדמיים, שם התוקפים ביצעו סיור, פרסו תוכנות גישה מרחוק ונעו לרוחב הרשת ב-SSH. אז הודיעה Mandiant ליותר מ-100 ארגונים שנקודות הקצה שלהם תאמו כתובות IP פגיעות, רובם בארה״ב.
עקיפת חוקי ה-WAF
״גל הפעילות החדש נובע מכך ש-UNC6240 שינתה את ניצול הפגיעות כדי לעקוף את חוקי ה-WAF שחסמו את נקודת הקצה הפגיעה PSEMHUB״, מסרה Mandiant.
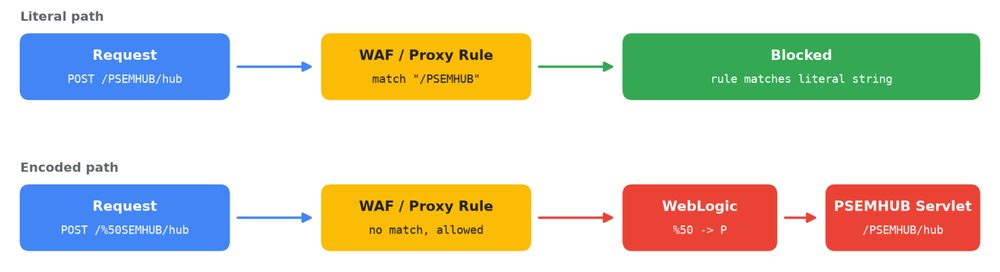
הקבוצה עקפה את החוקים המבוססים על מחרוזות באמצעות קידוד URL של תו בודד בנתיב הבקשה: במקום /PSEMHUB/ נשלחה הבקשה אל /%50SEMHUB/. כללי WAF ו-reverse proxy רבים משווים את הנתיב לפני פענוח ה-URL, בעוד שרת האפליקציה של PeopleSoft מפענח את הבקשה ומנתב אותה אל ה-servlet הפגיע.
שרשרת התקיפה המלאה
השרשרת מתחילה בבקשות POST אל /%50SEMHUB/hub הנושאות אובייקט Java מסודר, שבאמצעותן מאתרים יעדים פגיעים. לאחר מכן מנצלים התוקפים דה-סריאליזציה של Java כדי לפרוס ווב-שלים ולהריץ פקודות בלי לכתוב קבצים לדיסק.
בתיקיית PSEMHUB.war מונחות שתי ווב-שלים ב-JSP: x.jsp מאפשר הרצת פקודות, ו-u.jsp מאפשר העלאת קבצים בחתיכות והרצת פקודות דרך cmd.exe. דרך u.jsp מועלה מתקין חתום אך נגוע בשם Ple64.exe, הטוען לזיכרון את SIDEEYE, דלת אחורית ב-C++.
SIDEEYE מתקשר עם הכתובת 162.219.30[.]165 ב-TCP ומאפשר גניבת סיסמאות של דפדפנים ואפליקציות שולחן עבודה, ניהול תהליכים וקבצים, מעטפת הפוכה אינטראקטיבית ו-reverse proxy. כרבע מהפקודות הורצו בהרשאות root או NT Authority\SYSTEM.
המלצות וסיכון לסחיטה
גוגל ממליצה להתקין את התיקון ל-CVE-2026-35273, להשבית את שירות Environment Management Hub בתצורות מרובות שרתים או להסיר לחלוטין את אפליקציית PSEMHUB בתצורה של שרת בודד, לחפש ביומני WebLogic בקשות אל ״/PSEMHUB/״ וגרסאות מקודדות באחוזים ולהחליף סיסמאות הנגישות לחשבון השירות של PeopleSoft.
בנוסף יש לחפש ארכיונים גדולים בתיקיות זמניות ולבדוק ביומני הביקורת של מסד הנתונים שאילתות גורפות בטבלאות משאבי אנוש ושכר.
לדברי גוגל, UNC6240 ידועה בגניבת נתונים ובסחיטה, ולכן נפגעים צריכים להיות ערוכים לניסיונות סחיטה. בנפרד, ShinyHunters טוענת שפרצה לפורטל FBIJobs.gov באמצעות יום-אפס אחר ב-PeopleSoft וגנבה 2-3 טרה בייט של נתונים, בלי דרישת כופר.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.