תוקפים מנצלים פגיעות ב-Zimbra כדי לפרוס web shells ולהשיג סודות אימות
חוקרי Microsoft מדווחים שתוקפים ניצלו את CVE-2026-73570 ב-Zimbra Collaboration Suite, פרסו JSP web shells, העלו הרשאות והשיגו נתוני דואר ואימות.
תוקפים ניצלו פגיעות שכבר תוקנה ב-Zimbra Collaboration Suite (ZCS) כדי לפרוס web shells ולקבל גישה לנתוני דואר, כך מדווח צוות המחקר של Microsoft ב-30 בספטמבר 2026.
הפגיעות ידועה בשם CVE-2026-73570 ומקבלת 8.9 נקודות בסולם CVSS. מדובר בהזרקת פקודה ללא אימות שמובילה להרצת קוד מרחוק אם התראות SNMP מופעלות וחבילת zimbra-snmp מותקנת. ניתן לנצל אותה באמצעות הודעה שנבנתה במיוחד נגד שרת פתוח, ללא אימות.
הפגיעות תוקנה ביולי, פעילות זוהתה באוגוסט
Zimbra תיקנה אותה ביולי 2026 בגרסה 10.1.20. לפי Microsoft, הפעילות התרחשה בין 20 ביולי, יום השחרור, ל-13 באוגוסט, לפני החשיפה הפומבית. הניצול זוהה לראשונה על ידי CERT Polska, ובאותו חודש CISA הוסיפה את הפגיעות לקטלוג הפגיעויות המנוצלות הידועות והורתה לסוכנויות פדרליות להתקין את העדכון עד 24 באוגוסט.
מ-web shells ועד לדליפת נתונים
לאחר הגישה הראשונית, התוקפים ביצעו פקודות בשם חשבון השירות "zimbra" והניחו כמה JSP web shells בספריות Jetty ו-mailboxd. המטענים הורדו באמצעות wget או curl, נפתחו reverse shells, וכדי לשמור על ההרצה השתמשו ב-cron וב-systemd.
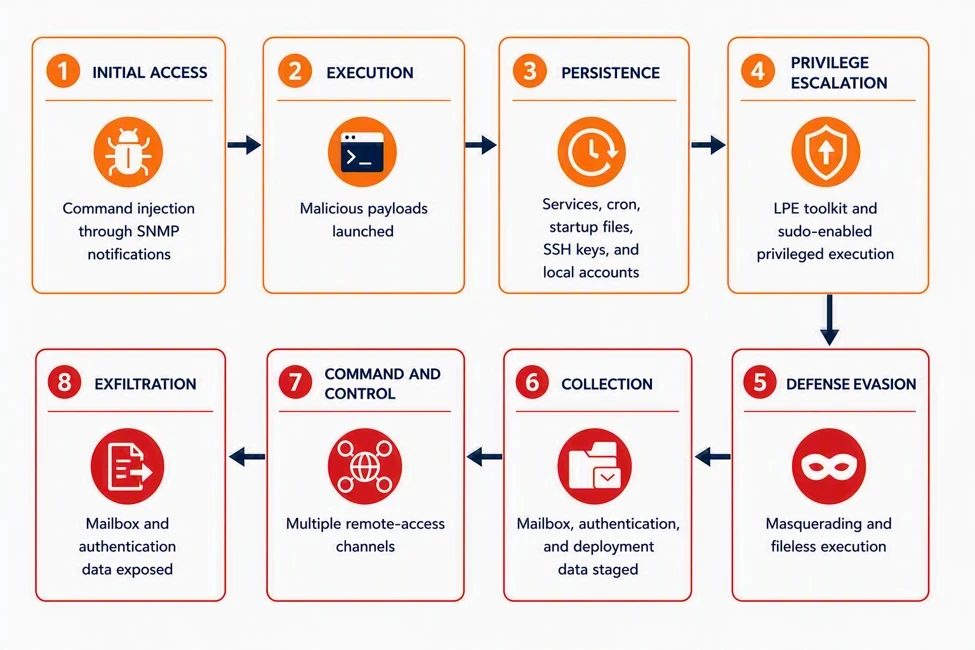
Microsoft תיארה גם שרשרת מעמיקה: מיפוי פריסה עם zmprov ומתן sudo ללא סיסמה לחשבון "zimbra" על ידי שינוי /etc/pam.d/sudo. במקום תיבות דואר בודדות, התוקפים השיגו סודות אימות מרכזיים עם "zmlocalconfig -s", ואחר כך דרך בקשות LDAP את zimbraPreAuthKey ו-zimbraAuthTokenKey.
Zimdown2 ו-Zimclient2
בקמפיין אחד המתפעלים התקינו בינארי Go בשם Zimdown2, שפרס סוכן גישה מרחוק Zimclient2; הוא מספק shell אינטראקטיבי, פעולות קבצים ופרוקסי SOCKS5. תוכנית Go נפרדת חילצה נתוני חשבון Zimbra מ-localconfig.xml והעבירה מהמסד טבלאות mailbox ו-mobile_devices. בשרת אחד התוקף ארכב גיבוי וניסה להעבירו ל-Azure Blob באמצעות AzCopy, אך לפי Microsoft, השלמה מוצלחת של ההעברה לא אושרה.
מה על ארגונים לעשות
מומלץ לארגונים להתקין עדכוני Zimbra מיד. אם זה בלתי אפשרי, ההמלצה היא למחוק את חבילת zimbra-snmp, להשבית התראות SNMP ולהגביל גישה ל-SNMP ול-SMTP רק למארחים מהימנים, וכן לסובב סודות אימות.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.