דרום קוריאה מעלה את הקנסות על דליפות מידע ל-10% מההכנסות
לפי החוק המעודכן חברות דרום קוריאניות שדולפות מידע אישי של עשרה מיליון בני אדם ומעלה במזיד או ברשלנות חמורה צפויות לקנס של עד 10 אחוזים מסך ההכנסות, לעומת 3 אחוזים קודם לכן.
הרגולטור להגנת המידע של דרום קוריאה מייקר בחדות את מחיר הדליפות הגדולות, כדי לדחוף חברות להתייחס להגנת מידע כהשקעה מונעת ולא כהוצאה עסקית שגרתית. החל מיום שישי חברה שתמצא כי הפיצה מידע אישי של עשרה מיליון בני אדם ומעלה במזיד או ברשלנות חמורה עלולה להיקנס בעד 10 אחוזים מסך הכנסותיה לפי חוק הגנת המידע האישי המעודכן.
למי חלה תקרת הקנס
לפי צו הביצוע, התקרה חלה על חברות שחוזרות ומבצעות עבירות מכוונות או ברשלנות חמורה בתוך שלוש שנים, או שאינן מצייתות לצו תיקון ולאחר מכן סובלות מדליפה. הקנס מחושב לפי אופי העבירה וחומרתה, נסיבות המקרה והיקף הנזק. לפני התיקון עמד המקסימום על 3 אחוזים מהמכירות.
מה זה אומר בפועל
הפער בין הישן לחדש נראה במקרה אמיתי: ענקית המסחר האלקטרוני קופאנג נקנסה ביוני ב-624.6 מיליארד וון (466.3 מיליון דולר) אחרי דליפה של מידע אישי על 37.55 מיליון בני אדם; לפי התקן החדש הקנס הזה יכול להגיע לטרייליוני וון, אם כי סכום הקנס בפועל עדיין תלוי בכוונה, ברשלנות, בהיקף הנזק ובנסיבות מקלות.
חברות שהשקיעו בהגנה מראש זוכות לקרדיט. הרגולטור ישקול את היקף ההשקעה ואת רציפותה בתקציבי הגנת מידע, בכוח אדם ובציוד, וכן את המערכת הכוללת, כולל קצין פרטיות ראשי, ויכול להפחית את הקנס בעד 40 אחוזים. חברה שמזהה דליפה מוקדם, מדווחת ומעדכנת את המשתמשים במהירות ומונעת את התפשטות הנזק יכולה לקבל הפחתה נוספת של עד 40 אחוזים.
התראות מוקדמות וקציני פרטיות חזקים יותר
התיקון גם מציג מערכת להודעה על דליפה פוטנציאלית: אם חברה קובעת שיש סבירות גבוהה לכך שמידע אישי נחשף — למשל לאחר גישה בלתי חוקית למערכות עיבוד המידע שלה, או לאחר שגילתה שחלק מהמידע נסחר באופן בלתי חוקי שמרמז שגם מידע של אחרים דלף — עליה ליידע את מי שנפגע בתוך 72 שעות מרגע שנודע לה הדבר.
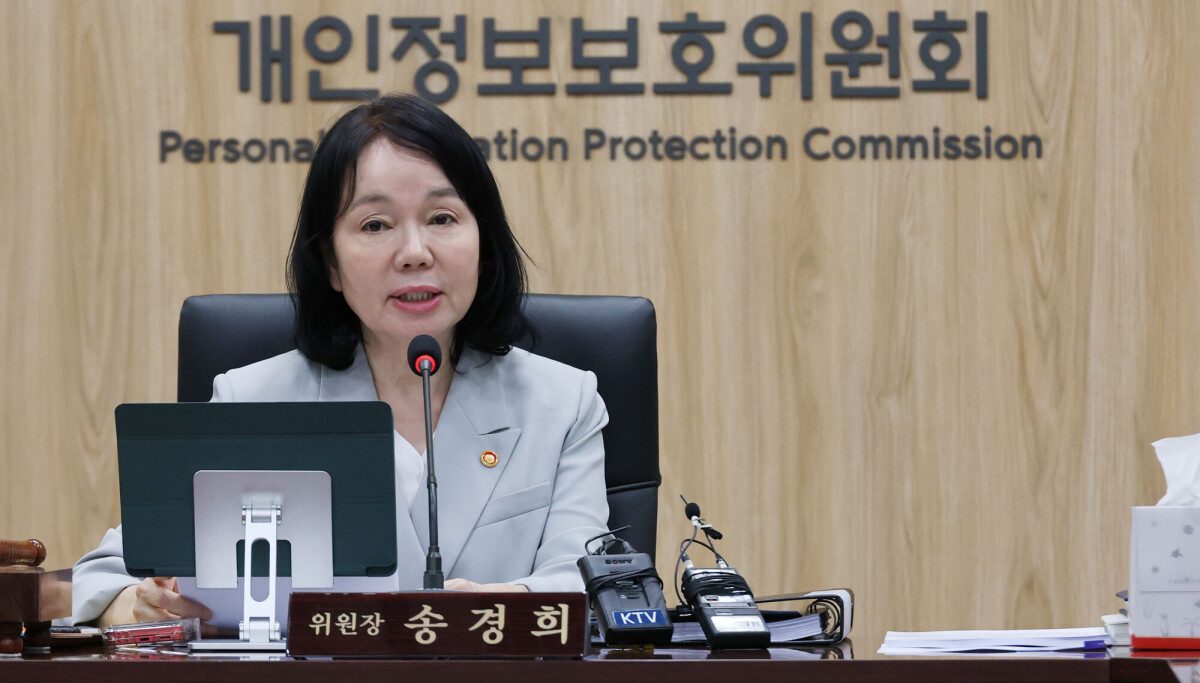
גם קציני פרטיות בארגונים גדולים מקבלים סמכויות ואחריות רבות יותר. חברות עם הכנסה שנתית מעל 180 מיליארד וון שמעבדות מידע אישי של מיליון בני אדם ומעלה, או מידע מזהה רגיש או ייחודי של 50,000 בני אדם ומעלה, חייבות באישור דירקטוריון לפני מינוי, החלפה או פיטורים של קצין פרטיות ולדווח על ההחלטה לוועדה. אותה דרישה חלה על אוניברסיטאות עם 20,000 סטודנטים ומעלה, בתי חולים כלליים גדולים ומפעילי מערכות ציבוריות מרכזיות. יו״ר הוועדה סונג קיונג-הי אמרה שהיא מצפה שחברות יתחילו לראות בהגנת מידע השקעה יזומה שבונה אמון לקוחות.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.