פריצה חלקית בתוכנה בלבד פגעה באבטחת Switch 2
חוקר הדגים פריצה חלקית בתוכנה בלבד של Switch 2 באמצעות SmileBasic 4, וקיבל גישת userland להרצת homebrew, מודינג וגיבויי שמירות, אך עדיין לא השיג שליטה מלאה בקרנל של הקונסולה.
כיצד פועלת הפריצה
חוקר אבטחה הדגים פריצה חלקית של Switch 2 המבוססת על תוכנה בלבד. הפריצה נשענת על גרסת ה-Switch המקורי של SmileBasic 4, סביבת תכנות ומפרש שרצים על חומרת Nintendo. הפריצה המכונה "קשורה" (tethered) מחייבת גם גישה למחשב macOS או Linux באותה רשת, כדי להריץ חבילת node.js שמסייעת לאפשר גישה מערכתית עם הרשאות. החוקר Sammy Hajhamid, המוכר ברשת בשם Pepsipu, כותב שהשתמש ב-Codex של OpenAI כדי לבחון את מפרש השפה של SmileBasic. מתקן הבדיקה הממותאם שלו יכול היה לשלוח פקודות USB אל המערכת, לצפות בתוצאות דרך HDMI ולהפעיל מחדש את הקונסולה בעזרת מכשיר Bluetooth שהופך מתג תאורה.
לאחר מאמץ ניכר במשך כשבועיים, אותו מתקן איתר גלישת מספר שלם של 32 סיביות המתרחשת בעת הסרת פריטים ממערך ב-SmileBasic. השגיאה מעניקה גישה למצביע של מערך, אשר בתורו מאפשר קריאה וכתיבה של חלקים מזיכרון המערכת. משם חיפש Hajhamid גישה ל-sysmodules הפנימיים של Switch 2. הוא מצא גלישת חוצץ במודול שירותי ה-FileSystem של הקונסולה, שחשפה מצביע לנתונים השמורים במטמון והעניקה הרשאות קריאה וכתיבה שרירותיות. משם יכול היה לבצע פעולות מערכת קבצים עם הרשאות, ובסופו של דבר להשיג הרצת קוד מקורי באמצעות תהליך מערכת קבצים מזויף.
מה הגישה מאפשרת
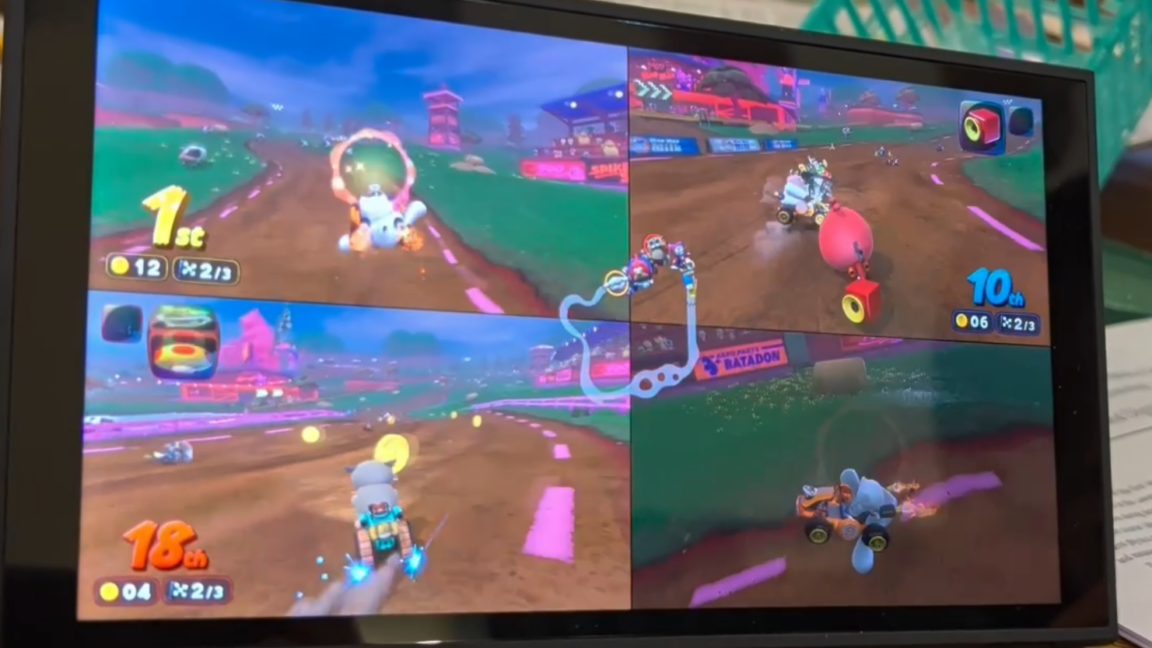
הפריצה מעניקה גישת userland. לדברי Hajhamid, היא מאפשרת להריץ homebrew, לבצע הנדסה לאחור ולשנות משחקים של Switch 2, לגבות קבצי שמירה מהקונסולה ולגשת לרוב ההתקנים ההיקפיים של Switch 2 דרך MMIO. הוא הציג דמויות מותאמות ב-Mario Kart World כהוכחת היתכנות. אחרים מציגים הדגמות פשוטות וכלי פיתוח בתהליך עבודה שפועלים על חומרה פרוצה.
עם זאת, פריצת ה-userland הנוכחית משאירה את מפתחי ה-homebrew של Switch 2 בתוך ארגז חול קטן יחסית. היא רחוקה מגישה ברמת הקרנל, שתאפשר שליטה מלאה בחומרה.
הסרה מהחנות ותיקון צפוי
השם SmileBasic עשוי להיות מוכר, מפני שגרסת ה-3DS של אותה תוכנה הייתה הבסיס לפריצת smilehax במכשיר הנייד הזה ב-2016. Nintendo הסירה את SmileBasic מה-eShop של ה-3DS זמן קצר לאחר שהפריצה התפרסמה. גם SmileBasic 4 הוסר בדומה לכך מה-eShop של Switch בכל העולם, אף שגרסת דמו יפנית שאולי פועלת באופן דומה עדיין זמינה במועד פרסום הכתבה. ההסרה הזו עשויה להאט את התפשטות הפריצה אל בעלי קונסולות שלא רכשו או הורידו את SmileBasic בעבר.
אחרים בקהילת הפריצות של Switch 2 כבר רומזים לפריצות דומות שנראות כפועלות באמצעות משחקים אחרים. הפריצה הנוכחית פועלת על גרסת הקושחה העדכנית של Switch 2, 23.0.1, אך נראה שהפגיעות הזו תתוקן בעדכוני קושחה קרובים, שיידרשו להמשך גישה לשירותים רבים של Nintendo ולמשחקים עתידיים. הפריצה אינה בעייתית כמו הפריצה הבלתי ניתנת לתיקון של ה-Switch המקורי שהופיעה ב-2018, ואשר חייבה תכנון חומרה מחדש. אף על פי כן, העובדה שהפורצים של Switch 2 הגיעו כל כך רחוק קצת יותר משנה אחרי השקת הקונסולה אינה סימן טוב לחוסן הכולל של תוכנת המערכת של Nintendo.
מקורות: Ars Technica
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.