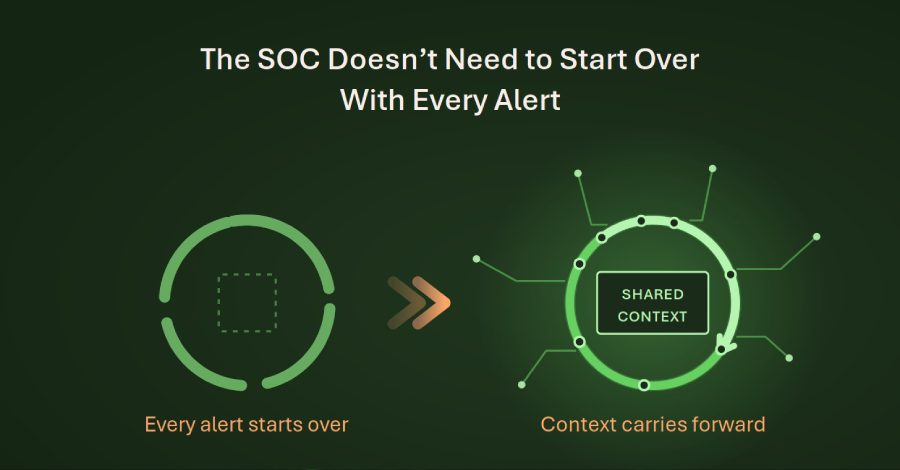
AI הוזיל ניסיונות תקיפה חוזרים, וה-SOC מאבד הקשר בכל מסירה
AI הפך ניסיון תקיפה כושל לזול לחזרה תוך דקות, ולכן העומס נופל על ה-SOC: בין חמש פונקציות, ממודיעין איומים ועד טיפול, ההקשר כמעט לא שורד את המסירה בין הצוותים, וכל צוות נאלץ לשחזר את האירוע מאפס.
מנהיגי אבטחה ממשיכים להתווכח אם AI ייצור סוג חדש לחלוטין של מתקפת סייבר. השינוי הקרוב שקט יותר: AI הפך תקיפה כושלת לזולה לניסיון חוזר. בעבר תוקף שנכשל בהסלמת הרשאות בחשבון ענן בעל הרשאות נמוכות בזבז שעות על תיעוד ותיקון סקריפטים; עם מודל בתמונה, נתיב חדש נבחן תוך דקות.
מה מלמדות הדוחות על האיומים
בתחילת 2025 מצא Google Threat Intelligence Group (GTIG) ששחקנים הנתמכים על ידי מדינות משתמשים ב-AI יוצר לצורכי פרודוקטיביות, ובסוף אותה שנה תיעד אותו צוות דגימות נוזקה שפנו למודל באמצע ההרצה, בעוד Anthropic דיווחה על סגירת מבצע סחיטה שנשען על AI כמעט בכל שלב. במאי 2026 דיווחה GTIG שתוקפים מצאו עקיפת אימות דו-שלבי בכלי ניהול בקוד פתוח ובנו מפיצים עובדים, והעריכה בביטחון גבוה שמודל AI סייע גם בגילוי וגם בפיתוח. זוהי הערכה של סיוע, לא פריסה מאושרת, אבל הכיוון ברור: AI יושב בתוך תהליכי העבודה של התוקפים.
תקיפות פועלות בלולאה, ההגנה מתחילה מחדש
ספרי הלימוד משרטטים את מחזור חיי התקיפה כקו: סיור, גישה, הסלמה, השפעה. תוקף אמיתי פועל בלולאה: צופה, מנחש, מנסה, קורא את התוצאה ומתקן, ו-AI מקצר את הזמן בין השלבים.
ההגנה אמורה לפעול באותה לולאה, אבל תורים ומסירות קוטעים אותה בכל חוליה: ההתראה ממתינה ללא אחראי, תמונת הזהות בקונסולה אחרת, ופער בטלמטריה הופך לפריט בתור. אפשר לאשר התראה תוך דקות ואז לבזבז שעות על שחזור ההקשר שלה; מרווח השחזור הזה הוא השהיית החלטה.
חמש פונקציות, חמש מסירות מאבדות
העבודה מתוארת בדרך כלל בחמש פונקציות: מודיעין איומים, ציד איומים, הנדסת זיהוי, חקירה וטיפול. הפונקציות עצמן הן לעתים רחוקות הבעיה; כל מסירה דוחסת ידע לאינדיקטור, להתראה או לכרטיס ומאבדת משהו.
חמישה דברים צריכים לשרוד מסירה: זהות הגורם במרכז המקרה, ראיות ומקורן, ההשערה המובילה ורמת הביטחון, ספיקת הטלמטריה ובעלות על ההחלטה. אם הראשון אובד, שני צוותים חוקרים את אותו משתמש תחת שמות שונים; אם האחרון אובד, המלצה נכונה ממתינה בתור בזמן שהחדירה מזדקנת.
מה זוכר SOC בעל מצב
הפתרון המוצע ארכיטקטוני: ה-SOC צריך לזכור מצב. ראיות והיסטוריית מקרים נשמרות שנים, אבל הנימוקים סביבן והמגבלות על מי רשאי לפעול כמעט לא שורדים מסירה. זיכרון תפעולי משותף היה פורש חמישה סוגי מצב: סביבה, ראיות, החלטה, שליטה ולמידה, שאותם קוראים ה-SIEM, ה-EDR ופלטפורמת הזהויות.
המשמעת הקשה ביותר היא להתייחס ל״לא ידוע״ כתשובה לגיטימית. כשטלמטריה של נקודת קצה חסרה, מערכת חלשה רושמת שלא נצפתה פעילות תהליכים זדונית; מערכת בעלת מצב רושמת שלא ניתן היה לבדוק את נקודת הקצה כלל ומנתבת את פער הכיסוי למי שאחראי על ניהול המכשירים. ההנחיות המעודכנות של NIST מצביעות לאותו כיוון.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.