•SiTech AI Team
კრიტიკული ავთენტიფიკაციამდელი MongoDB-ის ხარვეზი (CVE-2026-118383) შეიძლება ჩამოაგდოს ჩამორჩენილი სერვერები გადართვისას
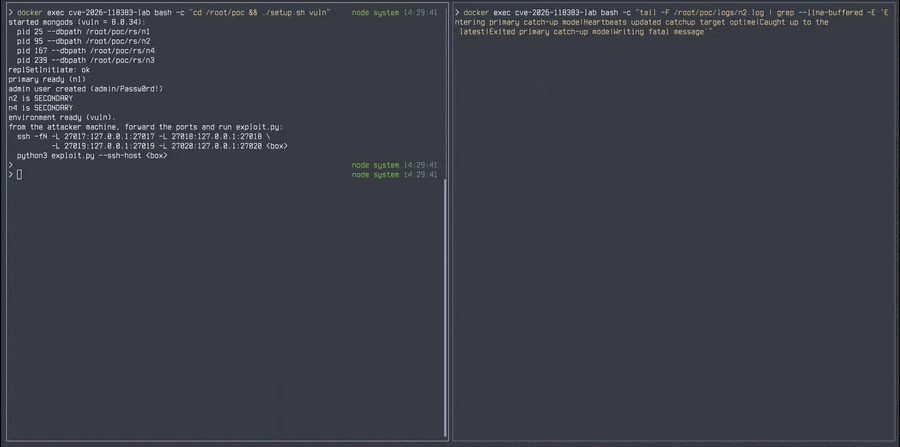
MongoDB-მ გამოუშვა CVE-2026-118383-ის გასწორებები, კრიტიკული ავთენტიფიკაციამდელი use-after-free ხარვეზი, რომელსაც შეუძლია ჩამოაგდოს replica set-ის წევრი, თუ ის არჩევნებს მოიგებს ჩამორჩენილ მდგომარეობაში ორი ავთენტიფიკაციამდელი ping მოთხოვნის შემდეგ.