ბლოგი
სტატიები ვებ დეველოპმენტზე, AI-ზე და ტექნოლოგიებზე
60 სტატია · 16 თეგი · 15 კავშირი
დაატრიალე · დააჭირე თეგს — გაიფილტრება სტატიები
4 სტატია · გვერდი 1 / 1
•SiTech AI Team
Debian-ის APT-ის უსაფრთხოების განახლებამ trixie-ში გამოასწორა CVE-2026-109518
Debian-მა apt-ისთვის გამოაქვეყნა DSA-6607-1, რომელიც ეხება CVE-2026-109518-ს. HTTP გადამისამართების შემდეგ შუამავალ თავდამსხმელს შეუძლია დადასტურებული პაკეტის შეცვლა და root-ად კოდის გაშვება. trixie-ში პრობლემა apt-ის 3.0.4 ვერსიაში გამოსწორდა.
•SiTech AI Team
Postman Desktop-მა, ცნობის მიხედვით, პროგრამირების აგენტების პლაგინები ნებართვის გარეშე დააყენა
დეველოპერის თქმით, Postman-ის desktop აპლიკაციის 12.33.4 ვერსიამ macOS-ზე Claude Code-სა და OpenAI Codex-ში პლაგინები ცალსახა ნებართვის გარეშე დააინსტალირა, Codex-ის გაშვების hook-ი დაამტკიცა და უსაფრთხოების შეშფოთება გამოიწვია.
•SiTech AI Team
OpenAI-მ ბაგების ჯილდოების ოდენობა 172 000 დოლარამდე გაზარდა და უსაფრთხოების სპრინტს გეგმავს
OpenAI-მ ბაგების ჯილდოების ოდენობა ოთხჯერ გაზარდა და უსაფრთხოების სპრინტს გეგმავს. ChatGPT-ში ან Codex-ში კრიტიკული ხარვეზებისთვის გარე მკვლევრებმა შეიძლება 30 000 დოლარამდე მიიღონ, ბონუსებით კი ჯამი დაახლოებით 172 000 დოლარამდე ადის.
•SiTech AI Team
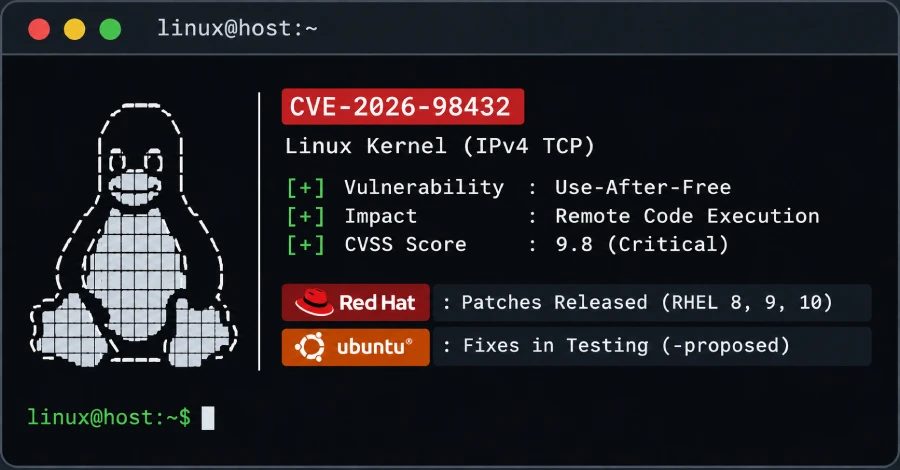
Red Hat-მა 9,8 ქულის Linux TCP RCE ხარვეზის პატჩები გამოუშვა, Ubuntu კი ტესტირებისთვის შესწორებებს აქვეყნებს
CVE-2026-98432-ის გამოსწორებული ბირთვები ხელმისაწვდომია RHEL 8-ის, 9-ისა და 10-ისთვის; Ubuntu-ს 22.04, 24.04 და 26.04 LTS-ის შესწორებები ჯერ -proposed ტესტირებაშია. ხარვეზი საშუალებას იძლევა, რომ კოდი დისტანციურად, ავთენტიფიკაციის გარეშე შესრულდეს.