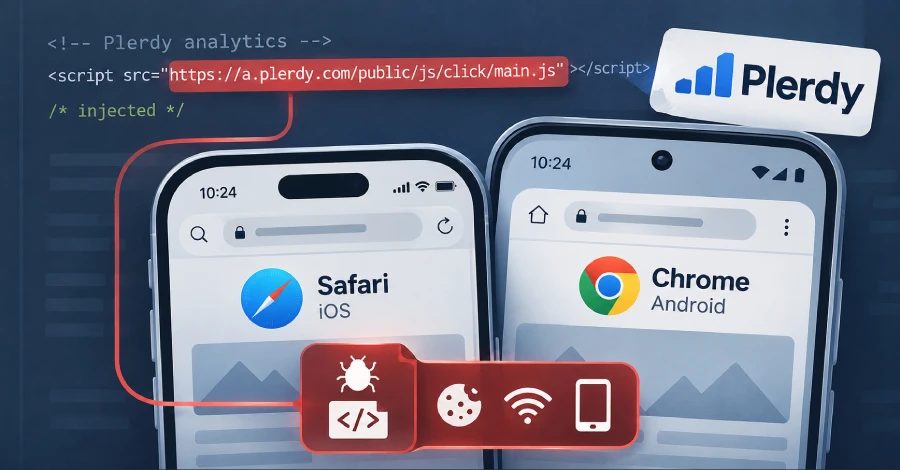
APT29-თან დაკავშირებული ჰაკერები გატაცებული ანალიტიკური სკრიპტით iOS-სა და Android-ს უტევენ
Sekoia-ს მკვლევრები ამბობენ, რომ APT29-თან დაკავშირებული კამპანია Poisoned Source გატაცებული ვებსაიტებით, მსგავსი დომენებითა და Plerdy SEO Tracker-ის მიწოდების ჯაჭვში შეღწევით iOS-სა და Android-ზე ექსპლოიტების ჯაჭვებს ავრცელებდა.
APT29-თან დაკავშირებული საფრთხის აქტორი, სავარაუდოდ, დგას მასშტაბური „watering hole“ კამპანიის უკან, რომელიც iOS-ისა და Android-ის მომხმარებლებს გატაცებული ვებსაიტებით, ყალბი დომენებითა და უკრაინული ვებ-ანალიტიკის სერვის Plerdy SEO Tracker-ის მიწოდების ჯაჭვზე შეტევით უტევს. Sekoia-ს მკვლევრები Amaury-Jacques Garçon და Félix Aime ამბობენ, რომ ინჟექტირებული JavaScript აგროვებს ბრაუზერისა და მოწყობილობის ატრიბუტებს, სანამ ინფრასტრუქტურამ კონკრეტული პლატფორმისთვის განკუთვნილი N-day ექსპლოიტების ჯაჭვი მიაწვდის. კამპანია, რომელსაც კოდური სახელი Poisoned Source აქვს, 2026 წლის ოქტომბრის შუა რიცხვებში ფრანგულმა კიბერუსაფრთხოების კომპანია Sekoia-მ აღმოაჩინა და მიზნად ისახავს მავნე პროგრამების მიწოდებას, რომლებიც იპარავენ ბრაუზერის cookie-ებს და, ზოგიერთ შემთხვევაში, Wi-Fi პაროლებს ან მობილური მოწყობილობის სრულ მონაცემებს.
ინფიცირების გზები
Sekoia-მ ინფიცირების სამი ვექტორი გამოავლინა: ლეგიტიმური ვებსაიტების კომპრომეტაცია მავნე JavaScript-ის ჩასანერგად; ცნობილი ვებსაიტების მსგავსი საიტები აშშ-ში, უკრაინაში, ჩეხეთსა და ბულგარეთში, მათ შორის america250[.]holiday; და Plerdy SEO Tracker-ის მიწოდების ჯაჭვის კომპრომეტაცია 2026 წლის 27 აგვისტოდან 3 სექტემბრამდე, მავნე კოდის ინჟექციით მისამართზე a.plerdy[.]com/public/js/click/main.js.
გატაცებულ საიტებს შორისაა ქიმიურ ინდუსტრიაში აშშ-ის კომპანიების წარმომადგენელი მსხვილი დარგობრივი ასოციაცია, ევროპული ულტრამემარჯვენე პოლიტიკური პარტია და ბულგარეთის სამხედრო თემატიკის ვებსაიტი. Sekoia-ს თქმით, ჯერ გაურკვეველია, თავდამსხმელებს კონკრეტული ვებსაიტების ვიზიტორების დამიზნება ჰქონდათ მიზნად, თუ ცდილობდნენ რაც შეიძლება მეტი განახლების გარეშე დარჩენილი მობილური მოწყობილობის კომპრომეტაციას. მკვლევრები აღნიშნავენ, რომ რამდენიმე საიტი, სავარაუდოდ, მიიზიდავს მაღალი ღირებულების ან სტრატეგიულად მნიშვნელოვან ვიზიტორებს რუსეთ-უკრაინის ომის კონტექსტში და რომ მიწოდების ჯაჭვის შეტევა გავრცელდა მაღალი ღირებულების სამიზნეებზე, როგორიცაა არმიის, სპეციალური ძალებისა და სამხედრო აღჭურვილობის ვებსაიტები.
ექსპლოიტების ჯაჭვები
ყველა მეთოდი ერთსა და იმავე JavaScript-ის ლოადერამდე მიდის: ის ადგენს ვიზიტორის მოწყობილობისა და ბრაუზერის მახასიათებლებს, შემდეგ კი აწვდის შესაბამის შემდეგი ეტაპის მავნე პროგრამას. iOS-ის მომხმარებლებს ეს DarkSword-ის სახელწოდების ექსპლოიტ-კიტამდე მიჰყავს, რომელიც cookie-ებსა და მოწყობილობის სრულ მონაცემებს აგროვებს. Android-ზე მავნე პროგრამას შეუძლია Chrome-ის მონაცემებისა და Wi-Fi პაროლების ექსფილტრაცია სისტემაში დამკვიდრების გარეშე.
მკვლევრებმა გამოავლინეს ექსპლოიტების სამი კლასი. A კლასი მიზნად ისახავს iOS 16.7-ზე მომუშავე მოწყობილობებს და იყენებს CVE-2025-43529 და CVE-2024-27834 დაუცველობებს, რათა მიაწოდოს JavaScript-ის მავნე პროგრამა cookie-ების მოპარვისთვის. B კლასი მიზნად ისახავს iOS 18.5-ზე მომუშავე მოწყობილობებს და იყენებს DarkSword-ის ექსპლოიტების ჯაჭვს, რომელიც მოიცავს CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 და CVE-2025-43520 დაუცველობებს, რათა მიაწოდოს JavaScript-ის მავნე პროგრამა მოწყობილობის სრული მონაცემების ექსფილტრაციისთვის. C კლასი მიზნად ისახავს Android მოწყობილობებს, რომლებზეც Chrome-ის 139-დან 145-მდე ვერსიებია გაშვებული, 143-ე ვერსიის გარდა, და იყენებს CVE-2026-3910 და CVE-2025-27038 დაუცველობებს, რათა მიაღწიოს დისტანციური კოდის შესრულებას, sandbox-იდან გაქცევას, პრივილეგიების ესკალაციას და AndroSnitch-ის მიწოდებას Chrome-ის მონაცემებისა და Wi-Fi პაროლების შეგროვებისთვის.
სამივე შემთხვევაში, ექსფილტრირებული მონაცემები იგზავნება მისამართზე ad.starx-net[.]com:8881/telemetry/v12. Android-ის შეტევის ჯაჭვი მოწყობილობის მოდელის იდენტიფიკატორის, SM-S938B, შემოწმებით ადგენს, არის თუ არა სამიზნე მოწყობილობა Samsung Galaxy S25 Ultra, და ექსპლუატაციას წყვეტს, თუ მოწყობილობა ემთხვევა.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.