Google აფრთხილებს: Oracle PeopleSoft-ის სისუსტეს WAF-ის გვერდის ავლით იყენებენ
Mandiant-ის ცნობით, CVE-2026-35273-ის მასობრივი გამოყენება განახლდა. თავდამსხმელები WAF-ის წესებს მოთხოვნის გზაში ერთი სიმბოლოს URL-კოდირებით ატყუებენ, PSEMHUB.war-ში კი JSP web shell-ებს ტოვებენ.
განახლებული კამპანია
Google აფრთხილებს, რომ Oracle PeopleSoft-ის კრიტიკული სისუსტის, CVE-2026-35273-ის მასობრივი გამოყენება განახლდა. CVSS-ის სკალით 9,8 ქულის მქონე სისუსტე ავტორიზაციის გარეშე კოდის დისტანციურად გაშვების საშუალებას იძლევა.
Mandiant-ის ცნობით, ტალღის მიღმა ShinyHunters-თან დაკავშირებული UNC6240 დგას. სისუსტე პირველად ზაფხულში, ნულოვანი დღის რეჟიმში, აკადემიურ დაწესებულებებზე გამოიყენეს; მაშინ მკვლევრებმა 100-ზე მეტ ორგანიზაციას აცნობეს მის შესახებ.
WAF-ის წესების გვერდის ავლა
„ახალი ტალღა იმით იწყება, რომ UNC6240-მა ექსპლოიტი შეცვალა და მოწყვლად PSEMHUB ენდპოინტს ბლოკავი WAF-ის წესები გვერდი აუარა“, განაცხადა Mandiant-მა.
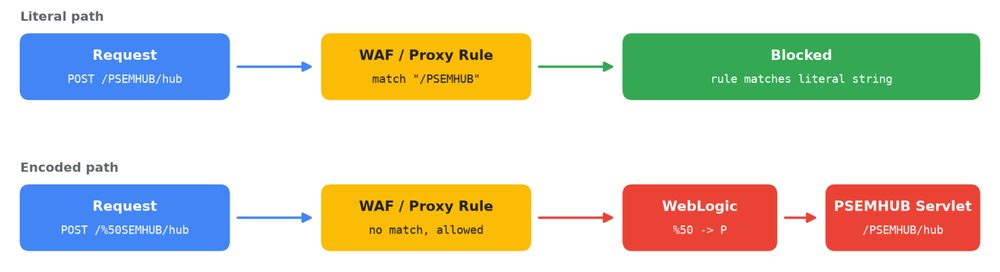
თავდამსხმელებმა მოთხოვნის გზაში ერთი სიმბოლო URL-კოდირებით ჩაწერეს: /PSEMHUB/-ის ნაცვლად სერვერს /%50SEMHUB/ გაუგზავნეს. WAF-ისა და reverse proxy-ის ბევრი წესი გზას URL-დეკოდირებამდე ადარებს, PeopleSoft-ის აპლიკაციის სერვერი კი მოთხოვნას ხსნის და მას მოწყვლად servlet-თან მიიყვანს.
თავდასხმის სრული ჯაჭვი
ყველაფერი POST-მოთხოვნით იწყება: თავდამსხმელები /%50SEMHUB/hub-ზე სერიალიზებულ Java-ობიექტს აგზავნიან და ასე ამოწმებენ მოწყვლად მსხვერპლს. შემდეგ Java-ის დესერიალიზაციას იყენებენ, web shell-ებს ამაგრებენ და ბრძანებებს დისკზე ფაილის დატოვების გარეშე ასრულებენ.
PSEMHUB.war-ის საქაღალდეში ორი JSP web shell რჩება: x.jsp სხვადასხვა პლატფორმაზე ბრძანებებს ასრულებს, u.jsp კი ფაილების ნაწილებად ატვირთვას და cmd.exe-ით ბრძანებების გაშვებას იძლევა. u.jsp-ით ხელმოწერილი, მაგრამ ტროიანიზებული ინსტალატორი Ple64.exe იტვირთება, რომელიც მეხსიერებაში SIDEEYE-ის backdoor-ს ჩატვირთავს.
SIDEEYE C++-ზე დაწერილი backdoor-ია: ის 162.219.30[.]165-თან TCP-ით უკავშირდება და პაროლების მოპოვებას, პროცესებისა და ფაილების მართვას, ინტერაქტიულ reverse shell-სა და reverse proxy-ს უზრუნველყოფს. ბრძანებების დაახლოებით მეოთხედი root-ის ან NT Authority\SYSTEM-ის უფლებებით შესრულდა.
რეკომენდაციები და გამოძალვის რისკი
Google-ის რჩევები: დააყენეთ CVE-2026-35273-ის განახლება; მრავალსერვერიან კონფიგურაციაში EMHub-ის სერვისი გამორთეთ, ერთსერვერიანში კი PSEMHUB აპლიკაცია სრულად წაშალეთ; WebLogic-ის ჟურნალებში მოძებნეთ /PSEMHUB/-ზე და პროცენტულად კოდირებულ ვარიანტებზე გაკეთებული მოთხოვნები; შეამოწმეთ PSEMHUB.war-ის საქაღალდე JSP web shell-ებზე.
ასევე გადაამოწმეთ დროებითი საქაღალდეები დიდ არქივებზე და HR-ისა და სახელფასო ჩანაწერებზე ნაყარი მოთხოვნები.
Google-ის თქმით, UNC6240 მონაცემების მოპარვაზეა სპეციალიზებული, ამიტომ კომპანიებმა გამოძალვის მცდელობას უნდა მოელოდონ. ცალკე თემაა ShinyHunters-ის მტკიცება, რომ ჯგუფმა FBI-ის FBIJobs.gov პორტალი სხვა zero-day სისუსტით გატეხა და 2-3 TB მონაცემი მოიპარა; გამოსასყიდს ისინი არ ითხოვენ.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.