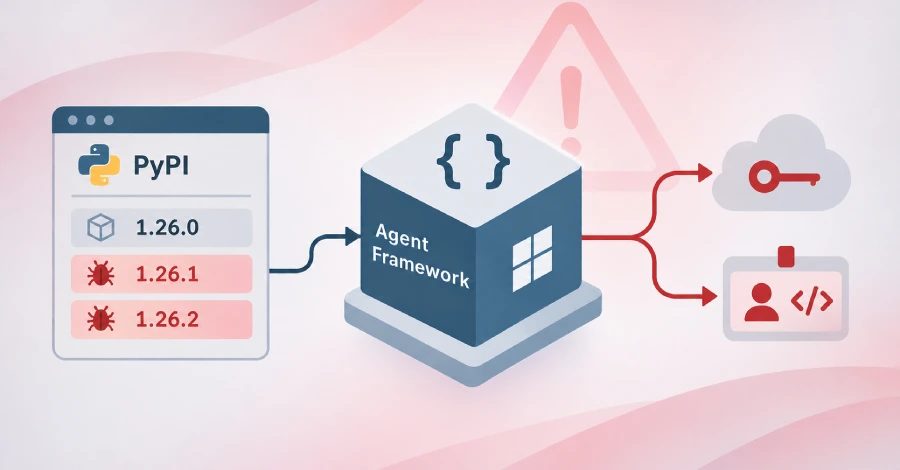
თავდამსხმელებმა Microsoft-ის agent-framework PyPI პაკეტი გატეხეს ღრუბლოვანი წვდომის მონაცემების მოსაპარად
Microsoft-ის agent-framework PyPI პაკეტის მავნე ვერსიები 1.26.1 და 1.26.2 Python-ის ყოველ გაშვებაზე ამოქმედებდა წვდომის მონაცემების მპარავს და ღრუბლოვან წვდომის მონაცემებს webhook endpoint-ზე ფარულად აგზავნიდა.
თავდამსხმელებმა Microsoft-ის agent-framework პაკეტი PyPI-ზე გატეხეს და 2026 წლის 17 ნოემბერს მავნე ვერსიები 1.26.1 და 1.26.2 გამოაქვეყნეს. ვერსიები 33 წუთის ინტერვალით გამოვიდა და ისეა შექმნილი, რომ Python-ის ყოველ გაშვებაზე წვდომის მონაცემების მპარავი ამოქმედდეს. მას შემდეგ PyPI-ზე ორივე ვერსია კარანტინშია.
როგორ მუშაობს მპარავი
დაყენების შემდეგ თითოეული wheel site-packages-ში .pth ფაილს ამატებს. Python .pth ფაილებში import-ის სტრიქონებს ყოველ ინტერპრეტატორის გაშვებაზე ასრულებს, ამიტომ მპარავი ამოქმედდება დაზარალებულ გარემოში Python-ის ნებისმიერ გაშვებაზე, მათ შორის თავად pip-ის დროს, მიუხედავად იმისა, იმპორტირებს თუ არა რომელიმე კოდი Agent Framework-ს. ვერსია 1.26.1 იყენებს agent_framework_meta.pth-ს, ხოლო ვერსია 1.26.2 იყენებს af_runtime_diag.pth-ს.
რა მონაცემები გროვდება
Socket-ის თანახმად, ორივე ვერსია აყენებს Python-ის გაშვების hook-ებს, რომლებიც ჩუმად აგროვებენ წვდომის მონაცემებს, გარემოს მონაცემებსა და ღრუბლოვანი იდენტურობის ტოკენებს, შემდეგ კი მათ webhook.site endpoint-ზე ფარულად აგზავნიან. მპარავი იჭერს გარემოს ცვლადებს ქვესტრიქონების დამთხვევის საფუძველზე, Azure CLI-ს, .npmrc-ის, pip.conf-ის, .netrc-ის, .git-credentials-ის, Docker-ის კონფიგურაციის, Hugging Face-ის, Microsoft Azure DevOps-ის აგენტების, ასევე .env და JSON ფაილების წვდომის მონაცემებს. ის ასევე იღებს Azure DevOps OIDC ტოკენებს, Azure managed-identity ტოკენებსა და Azure instance metadata-ს, პასუხის 8 000 სიმბოლომდე ინახავს.
ახალი წვდომის მონაცემების მოთხოვნა
SafeDep-ის თანახმად, კოდი პლატფორმას სთხოვს ახალი წვდომის მონაცემების გამოშვებას, ამიტომ შენახული საიდუმლოებების როტაცია მათ არ ფარავს. Azure DevOps pipeline-ში SYSTEM_ACCESSTOKEN და SYSTEM_OIDCREQUESTURI საკმარისია, რომ api://AzureADTokenExchange-ისთვის ფედერირებული ტოკენი მოითხოვოს. Azure compute-ზე კოდი managed identity endpoint-ს თითოეული რესურსისთვის access token-ს სთხოვს, App Service-სა და Functions-ზე IDENTITY_ENDPOINT-ს ან MSI_ENDPOINT-ს იყენებს, სხვაგან კი 169.254.169.254-ს. ის ასევე იღებს instance metadata-ს.
მონაცემების გატანა და რეაგირება
ყველა შეგროვებული ინფორმაცია ინახება JSON დოკუმენტში, zlib-ით იკუმშება, Base64-ით კოდირდება და HTTPS POST-ით იგზავნება წინასწარ ჩაშენებულ URL-ზე: webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. ვერსია 1.26.2 ასევე იმპორტირებს af_runtime_diag.py-ს, აგროვებს GitHub Actions OIDC ტოკენებს და აფართოებს წვდომის მონაცემებთან დაკავშირებული გარემოს ცვლადების ძებნის შაბლონებს. გაუგებარია, როგორ მიიღო თავდამსხმელმა გამოქვეყნების უფლება. მომხმარებლებს ურჩევენ: იზოლირონ დაზარალებული ჰოსტები და runner-ები, დააფიქსირონ პაკეტი 1.26.0 ვერსიაზე, აღადგინონ სუფთა გარემოდან, შეამოწმონ ექსპოზიცია 2026 წლის 17 ნოემბრის 20:35-დან დაახლოებით 21:20 UTC-მდე, შეამოწმონ proxy და DNS ლოგები, სუფთა სისტემიდან შეცვალონ გამჟღავნებული წვდომის მონაცემები, შეამოწმონ Azure იდენტობები და აქტივობის ლოგები და შეამოწმონ Azure-ზე განლაგებული GitHub Actions workflow-ები. OX Security-ის თქმით, შესაძლოა თავდამსხმელებმა იპოვონ გზა, რომ გადაიღონ კონტროლი wheel-ის შექმნის პროცესზე და შიგნით მავნე ლოგიკა ჩაამატონ. agent-framework Microsoft-თან დაკავშირებული მეორე PyPI პაკეტია, რომელიც წელს გატეხეს; 2026 წლის მაისში TeamPCP-ის უკან მდგომმა საფრთხის აქტორებმა durabletask-ის სამი მავნე ვერსია გამოაქვეყნეს Mini Shai-Hulud ჭიის გასავრცელებლად.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.