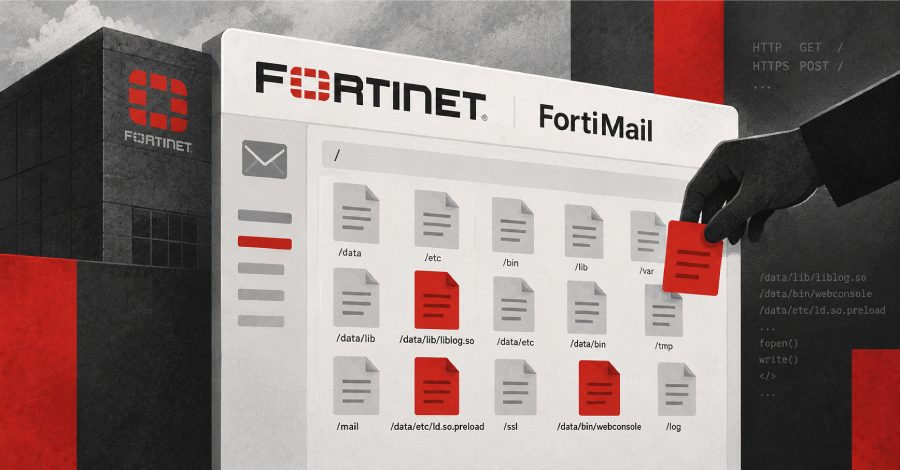
FortiMail-ის კრიტიკული ხარვეზი რეალურ შეტევებში გამოიყენება, CISA-მ ის KEV კატალოგში შეიტანა
CISA-მ FortiMail-ის კრიტიკული ხარვეზი CVE-2026-104286 (CVSS 9,8) ცნობილი ექსპლუატირებული დაუცველობების (KEV) კატალოგს დაუმატა. ხარვეზი არაავტორიზებულ თავდამსხმელს სისტემაზე ნებისმიერი ფაილის ჩაწერის საშუალებას აძლევს.
CISA-მ (აშშ-ის კიბერუსაფრთხოებისა და ინფრასტრუქტურის დაცვის სააგენტო) 1 ოქტომბერს, ხუთშაბათს, Fortinet-ის FortiMail-ზე მოქმედი კრიტიკული ხარვეზი ცნობილი ექსპლუატირებული დაუცველობების (KEV) კატალოგს დაუმატა, რადგან ხარვეზი უკვე აქტიურად გამოიყენება რეალურ შეტევებში. ხარვეზს CVE-2026-104286 კოდი აქვს, CVSS შეფასება 9,8-ია, და ის არაავტორიზებულ თავდამსხმელს სისტემაზე ნებისმიერი ფაილის ჩაწერის საშუალებას აძლევს.
რა ხარვეზზეა საუბარი
Fortinet-ის ადვიზორის მიხედვით, პრობლემა ორი სისუსტის ერთობლიობაა: ფაილის ბილიკის არასწორი შეზღუდვა, იგივე path traversal (CWE-22), და NULL ბაიტის არასწორი დამუშავება (CWE-158). ერთად ისინი არაავტორიზებულ თავდამსხმელს საშუალებას აძლევს, სპეციალურად მომზადებული HTTP ან HTTPS მოთხოვნებით სისტემაზე ნებისმიერი ფაილი ჩაწეროს.
დაზარალებული ვერსიებია: FortiMail 8.0.0-8.0.1, 7.6.0-7.6.6, 7.4.0-7.4.8 და 7.2.0-7.2.9. Fortinet-ის რეკომენდაციით, მომხმარებლებმა განახლება უნდა დააყენონ უახლოეს 8.0.2, 7.6.7 ან 7.4.9 გამოშვებებზე (ან უფრო ახალზე), ხოლო 7.2 განშტოების მომხმარებლებმა 7.4-ზე ან უფრო ახალზე უნდა გადავიდნენ. სანამ ეს გამოშვებები გამოვა, საჭიროა დროებითი ზომების გამოყენება.
როგორ დავიცვათ თავი
Fortinet-ის რეკომენდაციით, დროებით უნდა გამორთოთ IBE ფუნქციის მხარდაჭერა CLI-ის შესაბამისი ბრძანებით და შეზღუდოთ FortiMail-ის მართვის ინტერფეისზე წვდომა: ინტერნეტიდან მასზე მისვლა უნდა დაიხუროს და ნებადართული უნდა დარჩეს მხოლოდ სანდო შიდა ქსელებიდან. კომპანიამ დაადასტურა, რომ ხარვეზი რეალურ თავდასხმებში გამოიყენება, და მისი აღმოჩენა Product Security გუნდის თანამშრომელს, Gwendal Guégniaud-ს მიაწერა.
Fortinet-მა კომპრომეტაციის ინდიკატორებიც გამოაქვეყნა: საეჭვო IP მისამართები 79.141.169.187 და 45.129.0.192, /data დირექტორიაში დამატებული ფაილები (მათ შორის /data/lib/liblog.so და /data/etc/ld.so.preload) და შეცვლილი /bin/smit. აშშ-ის ფედერალური სამოქალაქო უწყებების (FCEB) ორგანიზაციებს პაჩის ან დროებითი ზომების 2026 წლის 4 ოქტომბრამდე გამოყენებას ურჩევენ.
სხვა აქტიური ხარვეზები
FortiMail-ის შემთხვევა იზოლირებული არ არის: ამჟამად აქტიური ექსპლუატაცია ფიქსირდება კიდევ რამდენიმე პროდუქტში. მათ შორის არიან Check Point (CVE-2026-85102 და CVE-2026-93616), Arista VeloCloud Orchestrator (CVE-2026-93952), F5 BIG-IP Access Policy Manager (CVE-2026-94127), Cisco Catalyst SD-WAN Manager (CVE-2026-76504), Citrix NetScaler ADC და NetScaler Gateway (CVE-2026-88771 და CVE-2026-88772).
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.