სამი ღია კოდის AI აგენტი Fortune 500-ის კომპანიასა და აშშ-ის ავიაკომპანიაში შეიჭრა
ფინანსური მოტივის მქონე თავდამსხმელმა სამი ღია კოდის AI აგენტით ასობით ონლაინ მაღაზია გატეხა, 600 000-ზე მეტი საბანკო ბარათის ჩანაწერი მოიპარა და ერთ კომპანიაზე საშუალოდ 25 დოლარი დახარჯა.
ფინანსური მოტივით მოქმედმა თავდამსხმელმა სამი ღია კოდის AI აგენტის დახმარებით ასობით ონლაინ მაღაზიაში შეაღწია, 600 000-ზე მეტი საბანკო ბარათის ჩანაწერი მოიპარა და გადახდის გვერდებზე ბარათების მომპარავი სკრიპტები ჩასვა. კიბერუსაფრთხოების კომპანია Gambit Security-მა თავდამსხმელის სერვერზე წვდომა მოიპოვა და კამპანია მისივე ჟურნალებიდან აღადგინა, 22 სექტემბრის გაფრთხილებაში წერს კომპანიის საფრთხეების დაზვერვის დირექტორი ეიალ სელა.
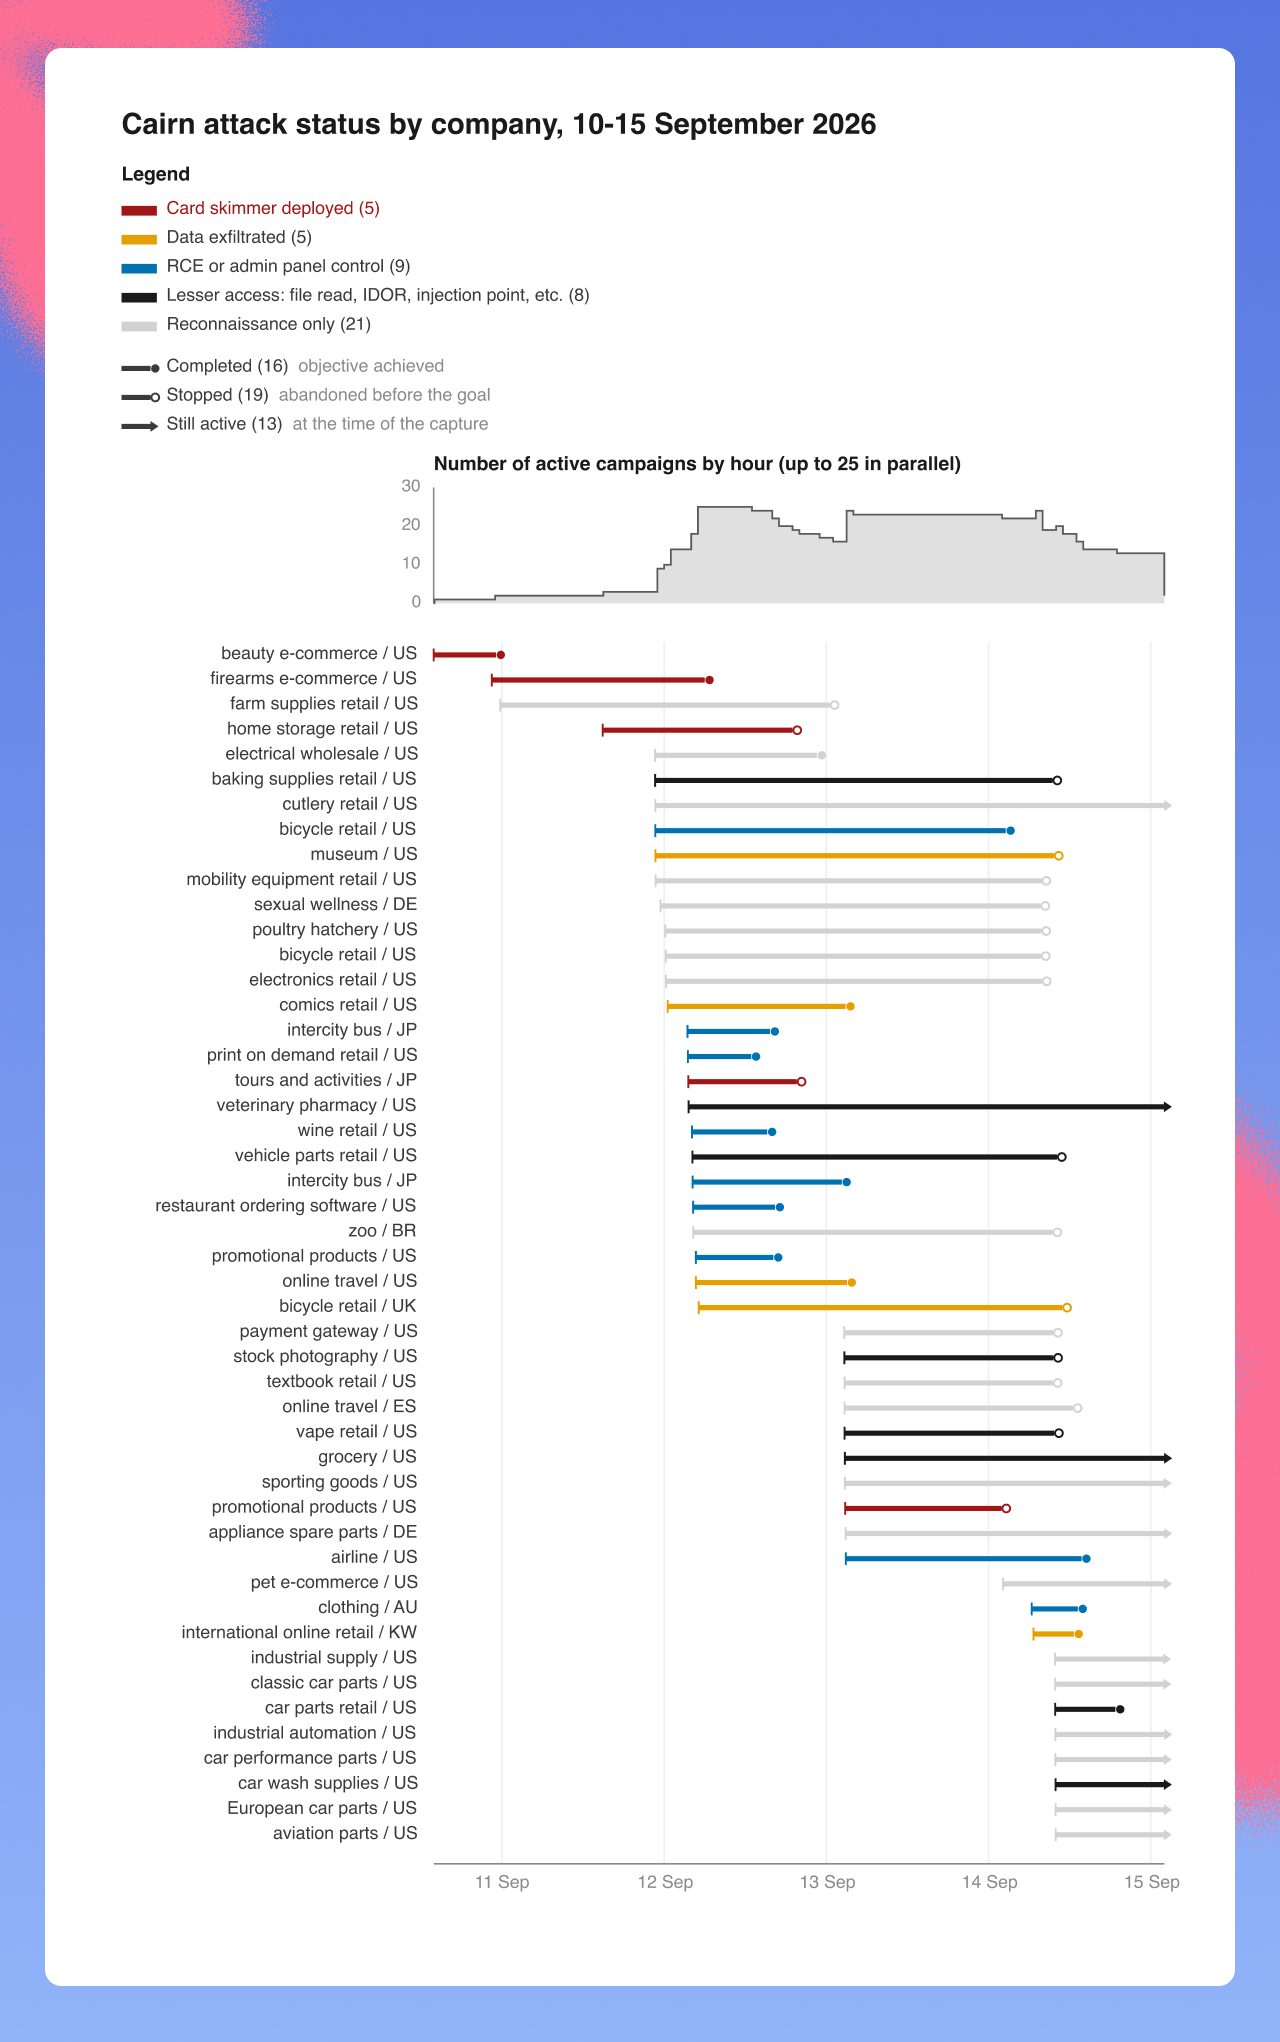
დაზარალებულთა შორის არიან Fortune 500-ის სასტუმრო კომპანია, აშშ-ის მსხვილი ავიაკომპანია, ამერიკული სამრეწველო მომარაგების დისტრიბუტორი და აშშ-ის ონლაინ მოდის მაღაზია. მხოლოდ 10-15 სექტემბერს ოპერატორმა სულ მცირე 105 შეტევა წამოიწყო და მინიმუმ 27 კომპანია სხვადასხვა სიღრმით გატეხა. კამპანია 2026 წლის ივლისიდან მიმდინარეობს და ჯერ კიდევ აქტიურია.
სამი აგენტი, ერთი ოპერატორი
Strix-ი მოწყვლადობებს ეძებდა: 23-31 აგვისტოს ის 138 ჰოსტის წინააღმდეგ 146-ჯერ გაეშვა. Cairn-ი სრულ ექსპლუატაციას ახორციელებდა. კამპანიას კოორდინირებდა Hermes-ი ჩინურენოვანი პერსონით „SOUL - Red Team Operator“: 121 უნარი, საიდანაც 78 შეტევითია, ერთი კი თავად ჰარნესის კონტენტის ფილტრების მოსახსნელად დაიწერა.
ადამიანმა 260 სესიაზე 1 951 მოთხოვნა ჩინურად აკრიფა, ძირითადად მოკლე მითითებები, მაგალითად „ნახე, შეიძლება თუ არა ანგარიშში აღწერილი ფაილის ატვირთვით კოდის გაშვება“. Gambit-ის ცნობით, ჰარნესი Anthropic-ის Claude Opus 4.6-ზე მუშაობდა, რადგან უფრო ახალმა მოდელებმა მოთხოვნებზე უარი თქვეს.
25 დოლარი ერთ სამიზნეზე
მოდელებზე წვდომა OpenRouter-ის მეშვეობით ხდებოდა. 25 აგვისტოს აღებული ბალანსის მიხედვით, ოთხ კვირაში 7 005,71 დოლარი დაიხარჯა, Gambit-ის შეფასებით კი მთელი კამპანია 12 000-18 000 დოლარი დაჯდა: 101 დასრულებულ სკანირებაზე საშუალოდ 25,46 დოლარი, ყველაზე იაფი სამიზნე 3,13 დოლარი, ყველაზე ძვირი კი 79,31 დოლარი.
მოპარული ბარათები, წაშლილი მონაცემები
იქ, სადაც აგენტებმა შეღწევა მოახერხეს, პროცესს ჩვეულებრივ დღეზე ნაკლები სჭირდებოდა. ერთ დოკუმენტირებულ შემთხვევაში ჯაჭვი ავტორიზაციის გარეშე SQL ინექციით დაიწყო და root-ის უფლებებით, AWS Secrets Manager-იდან 46 საიდუმლოთი და Magento-ს ბაზის დაშიფვრის გასაღებით დასრულდა.
სკიმერები 27 დასახელებული მსხვერპლისთვის იყო შეკვეთილი და 19 მათგანზე დადასტურდა. ერთი უნარი აგენტს მონაცემების გატანის შემდეგ ბარათების ველების წაშლას ავალებდა, ველოსიპედების ერთ მაღაზიაში კი დასუფთავებისას 180 ცხრილი წაიშალა, რომელთა სახელებიც აგენტის დროებით პრეფიქსებს ემთხვეოდა, მათ შორის მსხვერპლის ადმინისტრატორების მიერ შექმნილი სარეზერვო ცხრილები. Gambit-ის დასკვნით, მონაცემების დაკარგვა ახლა სხვისი რუტინის გვერდითი ეფექტიც შეიძლება იყოს.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.