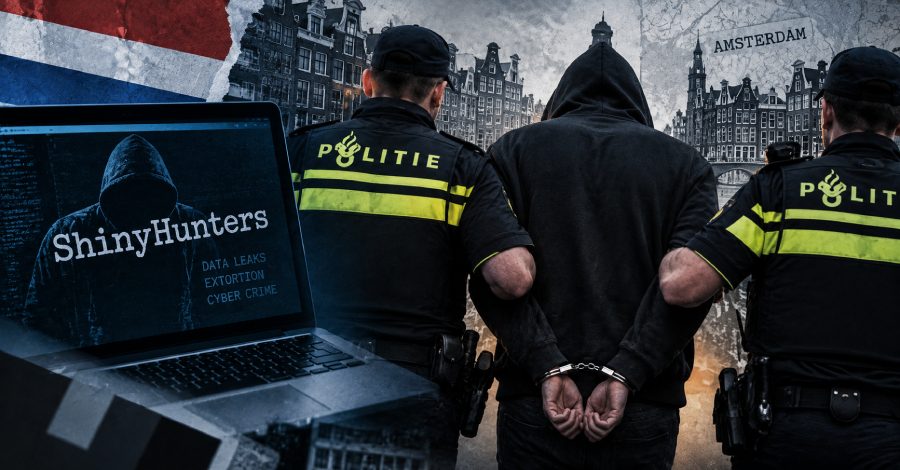
ნიდერლანდების პოლიციამ ShinyHunters-ის საქმეზე ამსტერდამში 24 წლის კაცი დააკავა
ნიდერლანდების პოლიციამ ShinyHunters-ის საქმეზე ამსტერდამში 24 წლის კაცი დააკავა. მედიის ცნობით, ეს Pepijn van der Stap-ია, რომელიც 2023 წელსაც დააკავეს მონაცემთა ქურდობისა და გამოძალვის გამო.
ნიდერლანდების პოლიციამ დაადასტურა, რომ ShinyHunters-ის ჰაკერულ ჯგუფთან დაკავშირებით ამსტერდამში 24 წლის კაცი დააკავა.
დაკავება ამსტერდამში
ნიდერლანდების ეროვნული გამოძიებისა და ინტერვენციის სამსახურმა (Politie Landelijke Opsporing en Interventies) ორშაბათს X-ზე გამოქვეყნებულ პოსტში განაცხადა: „მართალია, ამ თვეში ამსტერდამში 24 წლის კაცი დააკავეს ShinyHunters-ის ჰაკერული ჯგუფის გამოძიების ფარგლებში“. პოლიციის თქმით, იგი 2026 წლის 29 სექტემბერს როტერდამის რაიონულ სასამართლოში უნდა წარსდგეს.
ვინ არის ეჭვმიტანილი
დამოუკიდებელი უსაფრთხოების ჟურნალისტი Brian Krebs და გაჟონვების მონიტორინგის საიტი DataBreaches.Net ამბობენ, რომ დაკავებული Pepijn van der Stap-ია (მეტსახელით Umbreon). იგი 2023 წელსაც დააკავეს მონაცემთა ქურდობისა და გამოძალვის სერიის გამო; DataBreaches.Net-ის ცნობით, ბოლო დაკავება 2026 წლის 15 სექტემბერს მოხდა.
2023 წლის მასალებით, van der Stap კიბერუსაფრთხოების კომპანია Hadrian-ში მუშაობდა და ნიდერლანდების დაუცველობის გამოვლენის ინსტიტუტში (DIVD) მოხალისეობდა. „მუშაობა Hadrian-ში და მოხალისეობა DIVD-ში იმის შიშს მიზრდიდა, რომ გარედან ყველაფერი კარგად უნდა გამოჩენილიყო“, განუცხადა მან DataBreaches.Net-ს 2023 წლის ივნისში. LinkedIn-ის პროფილით, იგი ნიდერლანდურ კომპანია Neo Security-ში შეტევითი უსაფრთხოების ხელმძღვანელია.
უფრო ფართო კამპანია
დაკავება იმ ფონზე მოხდა, რომ ShinyHunters-მა პასუხისმგებლობა აიღო აშშ-ის ფედერალური საგამოძიებო ბიუროს (FBI) სამუშაო განაცხადების საიტზე apply.fbijobs.gov განხორციელებულ შეტევაზე, სადაც, მოხსენებების მიხედვით, ტერაბაიტებით მგრძნობიარე მონაცემები მოიპარეს. ჯგუფის წარმომადგენელმა 404 Media-ს განუცხადა, რომ ეს „მარკეტინგული კამპანია“ იყო და არა გამოძალვა, ხოლო The Hacker News-თან დააზუსტა, რომ FBI-ის შეტევა „გამოძალვა არ იყო, არც მუქარა, არც მოსასყიდი და არც ფინანსური მოტივით გამოწვეული“.
ჯგუფის თქმით, წვდომა Oracle PeopleSoft-ის უცნობი დაუცველობით მოიპოვა. გამომძიებლები ახლა ვარაუდობენ, რომ სინამდვილეში URL-კოდირების ხრიკი გამოიყენა და გვერდი აუარა web application firewall-ის წესებს, რომლებიც დაუცველ PSEMHUB ენდპოინტს იცავდა. საუბარია CVE-2026-35273-ზე, კრიტიკულ დაუცველობაზე CVSS 9,8 ქულით. Google-ის მიხედვით, აქტივობა უმაღლესი განათლების, ტექნოლოგიების, ჯანდაცვისა და სახელმწიფო სექტორის ორგანიზაციებს მოიცავს.
PeopleSoft-ის შეტევა გამოძალვის უფრო ფართო კამპანიის ბოლო ეპიზოდია. 2025 წლიდან ShinyHunters-თან დაკავშირებული შემტევები ხმოვანი ფიშინგითა და მოპარული OAuth ტოკენებით, მათ შორის Salesloft-ისა და Drift-ის ინტეგრაციებით, კორპორატიულ Salesforce გარემოში აღწევენ. Google-ისა და Microsoft-ის მკვლევრები ამ აქტივობას UNC6040 და UNC6240 სახელებით ადევნებენ თვალს, ჯგუფი კი ამტკიცებს, რომ 1000-ზე მეტი ორგანიზაციიდან 1,5 მილიარდზე მეტი Salesforce ჩანაწერი მოიპარა.
დამცველებისთვის სურათი ერთგვაროვანია: შესვლის წერტილი იშვიათად პლატფორმის ხარვეზია, არამედ სანდო კავშირი ან მოპარული ტოკენი.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.