მკვლევარებმა Windows SmartScreen-ის ენკლავში კოდი ოთხბაიტიანი ჩაწერითა და დროის ხარვეზით გაუშვეს
Doyensec-ის მკვლევარებმა ოთხბაიტიანი ჩაწერისა და დროის ხარვეზით Windows SmartScreen-ის VBS ენკლავში, რომელიც პაროლებს იცავს, საკუთარი კოდი გაუშვეს. Microsoft-მა ხარვეზი 2026 წლის სექტემბერში გამოასწორა.
კოდის გაშვება დაცულ ენკლავში
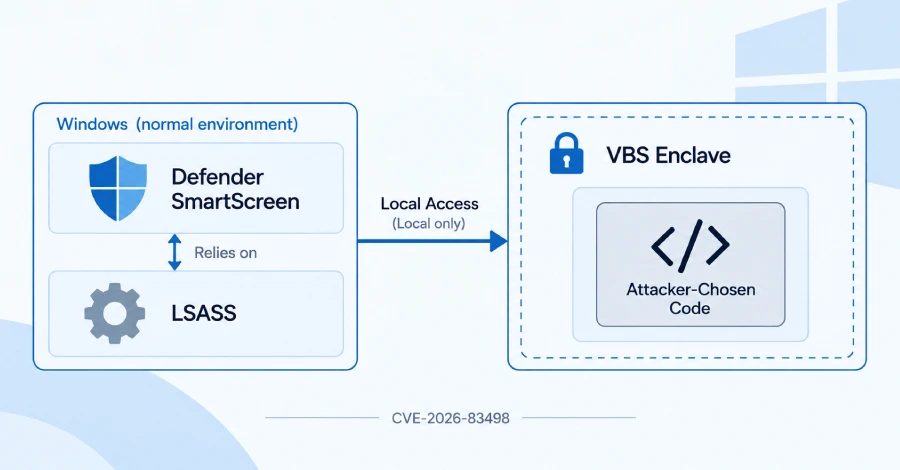
უსაფრთხოების მკვლევარებმა Windows-ის VBS ენკლავში საკუთარი კოდი გაუშვეს. ეს დაცული მეხსიერების არეა, რომელიც დალუქული უნდა დარჩეს მაშინაც კი, თუ სისტემის დანარჩენი ნაწილი კომპრომეტირებულია. საუბარია ენკლავზე, რომელიც Microsoft Defender SmartScreen-ის Enhanced Phishing Protection-ის ნაწილია და ჰეშირებულ პაროლებს იცავს, რათა ფუნქციამ მომხმარებლები გააფრთხილოს, როცა ისინი Windows-ის ავტორიზაციის მონაცემებს სახიფათო ადგილებში შეიყვანენ. სამუშაო Doyensec-მა ლაბორატორიული კონცეფციის დემონსტრაციისთვის შეასრულა, რეალურ თავდასხმებში ეს არ შემჩნეულა, ხოლო Microsoft-მა ხარვეზი 2026 წლის 8 სექტემბრის განახლებაში გამოასწორა, CVE-2026-83498-ის სახელით.
როგორ მუშაობს თავდასხმა
VBS ენკლავი ხელმოწერილი ბიბლიოთეკაა, რომელსაც ჩვეულებრივი პროგრამები ტვირთავენ, მაგრამ ვერ კითხულობენ და ვერ ცვლიან. ჰიპერვიზორი მის მეხსიერებას უფრო სანდო სამყაროში (VTL1) ინახავს, სადაც ჩვეულებრივი სამყაროდან (VTL0) ვერ მოხვდები, მაშინაც კი, თუ თავდამსხმელი ბირთვს ფლობს ან SYSTEM-ის უფლებებით მუშაობს. Windows 11-ზე lsass.exe ტვირთავს SmartScreen-ის ენკლავს. თავდასხმას უკვე მოწყობილობაზე არსებული ლოკალური კოდი სჭირდება და მომხმარებლის ჩარევას არ საჭიროებს, ამიტომ ის არსებულ „საყრდენებს“ სანდო სამყაროში შეღწევის საშუალებას აძლევს, ნაცვლად იმისა, რომ გარედან გატეხოს იგი. Doyensec-მა ენკლავის Initialize ფუნქციის მეორე გამოძახება მიაჯაჭვა, რომელიც ფიქსირებულ ოთხბაიტიან შეცდომის მნიშვნელობას წერს თავდამსხმელის მიერ კონტროლირებულ მისამართზე და ამავდროულად გამოტოვებს პირველი გამოძახების მისამართის შემოწმებას. ეს ჩაწერა აზიანებს საზღვარს ენკლავისა და ჰოსტის მეხსიერებას შორის, შემდეგ კი სხვა ფუნქციაში არსებული დროის ხარვეზი იწვევს კონტროლირებულ წაშლას, რომელიც ობიექტების ძიებას გადაამისამართებს. შედეგად მიღებული კითხვა და ჩაწერა მკვლევარებს საშუალებას აძლევს, შეცვალონ ცხრილი, რომელიც განსაზღვრავს, რომელი კოდის გაშვება შეუძლია ენკლავს, და ამით მიაღწიონ მის შიგნით კოდის შესრულებას.
Microsoft-ის გამოსწორება და დარჩენილი ხარვეზები
Microsoft-მა ამ პრობლემას კრიტიკული დონე და CVSS-ის 7,8 ქულა მიანიჭა და აცხადებს, რომ ის შიდა კვლევის დროს აღმოაჩინა, არასოდეს გამოუყენებიათ და გამოსწორებამდე საჯაროდ ცნობილი არ იყო. სექტემბრის კუმულატიური განახლება KB5124008 Windows 11 24H2-ისა და 25H2-ისთვის ამატებს მისამართის შემოწმებას პირველ ჩაწერამდე, ამკაცრებს დროზე მიბმულ ფუნქციას და მოიცავს პოლიტიკას, რომელიც ძველი დაუცველი ენკლავის ჩატვირთვას ბლოკავს; განახლების დაყენება ერთადერთი საჭირო ნაბიჯია. თუმცა Windows-ს არ აქვს დაუცველი ენკლავების საერთო ბლოკლისტი, როგორც დაუცველი დრაივერების სიის შემთხვევაშია, და ძველი Microsoft Edge-ის ენკლავი მსგავსი ხარვეზით (CVE-2023-36880, 2023) კვლავ იტვირთება, რაც თავდამსხმელებისთვის ხელმისაწვდომს ტოვებს „მოიტანე შენი დაუცველი ენკლავის“ ტექნიკას.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.