Google: ShinyHunters-მა PeopleSoft-ის მოწყვლადობის გამოყენება კვლავ განაახლა
Mandiant-ის ცნობით, ShinyHunters-მა Oracle-ის PeopleSoft-ის სისუსტის გამოყენება განაახლა და WAF-ის წესები გვერდი აუარა. ახალმა ტალღამ მსოფლიოში ათობით სისტემა დააზარალა.
განახლებული კამპანია
Google-ის კიბერუსაფრთხოების ქვედანაყოფმა პარასკევს განაცხადა, რომ ShinyHunters-მა Oracle-ის PeopleSoft-ის სისუსტის „მასობრივი გამოყენება“ განაახლა და ზაფხულის თავდასხმების შემდეგ აშენებული დაცვა გვერდი აუარა.
დასკვნა Mandiant-მა და Google Threat Intelligence Group-მა გამოაქვეყნეს. ის რამდენიმე დღის შემდეგ გამოვიდა, რაც ShinyHunters-მა განაცხადა, რომ FBI-ის პერსონალის მონაცემები მოიპოვა; Reuters-ს ეს მტკიცება ვერ დაუდასტურებია.
როგორ გვერდი აუარეს დაცვას
ზაფხულის ტალღის დროს, 27 მაისიდან 9 ივნისამდე, ShinyHunters-მა PeopleSoft-ის Environment Management Hub-ის კომპონენტში არსებული კრიტიკული სისუსტე გამოიყენა (CVE-2026-35273, CVSS-ის სკალით 9,8 ქულა). მაშინ სისუსტე ჯერ გამოქვეყნებული არ იყო; Oracle-მა განგაში 10 ივნისს გამოაქვეყნა, მანამდე კი Google-მა 100-ზე მეტ ორგანიზაციას აცნობა, მათი 68% უმაღლესი განათლების სფეროში მუშაობდა.
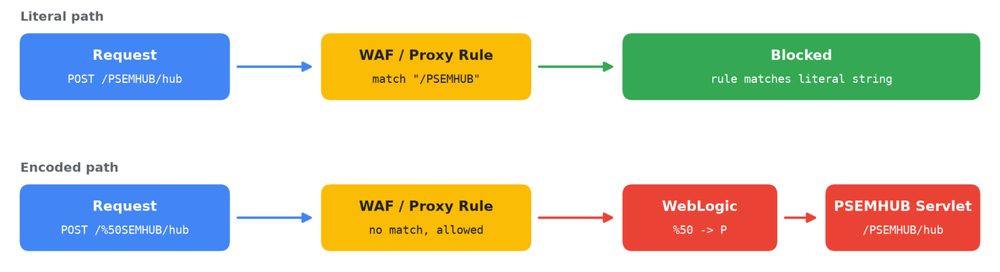
Mandiant-ის ცნობით, ჰაკერებმა ხერხი შეცვალეს და სამიზნედ სწორედ ის ორგანიზაციები აირჩიეს, რომლებმაც ვებ აპლიკაციების firewall-ის (WAF) წესები დანერგეს, Oracle-ის განახლება კი არ დააყენეს. თავდამსხმელებმა მოთხოვნის გზაში ერთი სიმბოლო URL-კოდირებით ჩაწერეს და /PSEMHUB/-ის ნაცვლად /%50SEMHUB/ გააგზავნეს (%50 ასო „P“-ს კოდირებული ფორმაა). WAF-ისა და reverse proxy-ის ბევრი წესი გზას დეკოდირებამდე ადარებს, PeopleSoft-ის აპლიკაციის სერვერი კი მოთხოვნას ხსნის და მას სისუსტის მქონე servlet-თან მიიყვანს.
ათობით სისტემა მსოფლიოში
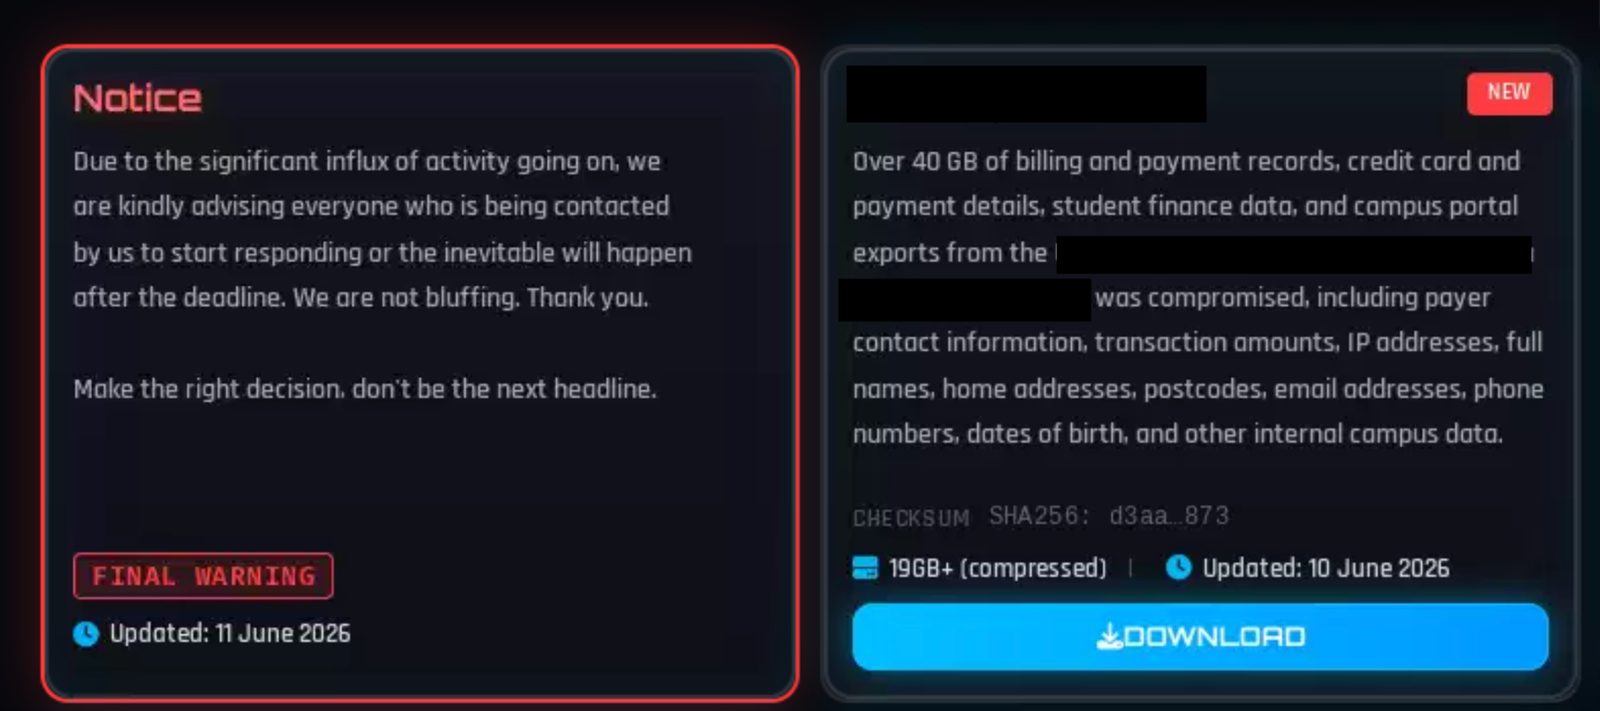
Mandiant-ის ცნობით, ახალმა ტალღამ მსოფლიოში ათობით სისტემა დააზარალა. მსხვერპლთა შორის უმაღლესი განათლების, ტექნოლოგიების, IT მომსახურების, ჯანდაცვის, სოფლის მეურნეობის, ტრანსპორტისა და სახელმწიფო სექტორის ორგანიზაციები არიან.
ჰაკერები PSEMHUB.war-ის საქაღალდეში web shell-ებს (x.jsp, u.jsp) ათავსებდნენ ან ბრძანებებს დისკზე კვალის დატოვების გარეშე ასრულებდნენ. ზოგიერთ შემთხვევაში მათ 5,2 მეგაბაიტიანი trojan-იზებული ინსტალატორი Ple64.exe ატვირთეს, რომელიც SIDEEYE-ის სახელით ცნობილ backdoor-ს ჩატვირთავს.
Mandiant-ის რეკომენდაციები
Mandiant-ის რჩევა მკაფიოა: WAF-ის წესები და გზის დაბლოკვა პაჩს ვერ ჩაანაცვლებს. კომპანია გვირჩევს Oracle-ის განახლების დაყენებას, Environment Management Hub-ის სერვისის გამორთვას იქ, სადაც ის საჭირო არ არის, და WebLogic-ის ჟურნალებში /PSEMHUB/-ისა და მისი კოდირებული ვარიანტების ძებნას. დაზარალებულ ჰოსტებზე ბრძანებების მეოთხედი root-ის ან SYSTEM-ის უფლებებით სრულდებოდა.
Oracle-მა კომენტარის თხოვნას არ უპასუხა.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.