ჰაკერებმა ხუთი OVHcloud CLI-ის რელიზი გამოიყენეს საიდუმლოების მოსაპარი მავნე კოდის გასავრცელებლად
თავდამსხმელმა გატაცებული კონტრიბუტორის GitHub-ანგარიშით ხუთ OVHcloud CLI რელიზზე ჩამოტვირთვის არქივები საიდუმლოების მოსაპარი ბილდით ჩაანაცვლა. ისინი 19 ოქტომბერს 94 წუთამდე იყვნენ ხელმისაწვდომი. ვინ დაზარალდა და რა უნდა გააკეთოს.
რა მოხდა
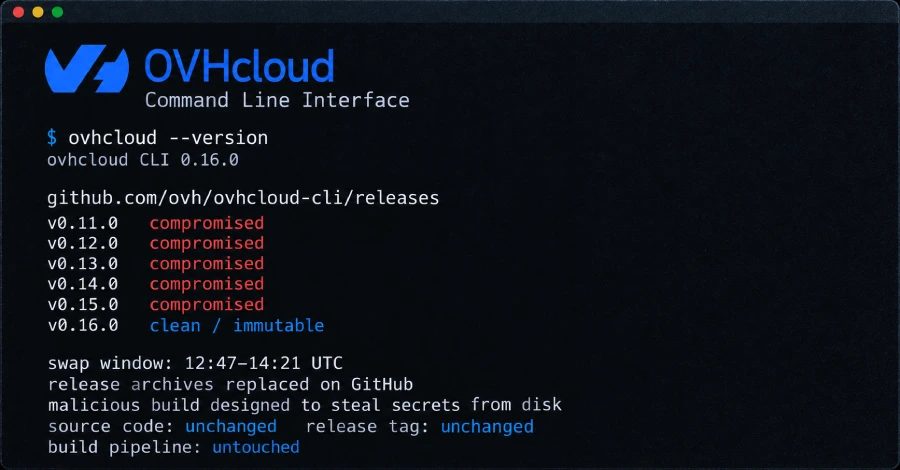
თავდამსხმელმა გატაცებული კონტრიბუტორის GitHub-ანგარიშით 19 ოქტომბერს, ორშაბათს, OVHcloud CLI-ის ხუთ არსებულ რელიზზე ჩამოტვირთვის არქივები ჩაანაცვლა. პროვაიდერის თქმით, ახალი ფაილები ბილდი იყო, რომელიც გაშვებისას მანქანის დისკზე შენახულ საიდუმლოებებს იპარავდა. GitHub-ზე ისინი 94 წუთამდე, 12:47-დან 14:21-მდე UTC-ით, ხელმისაწვდომი იყვნენ და მხოლოდ მათ შეეხო, ვინც CLI ამ დროს დააინსტალირა ან განაახლა macOS-ზე, Linux x86_64 ან arm64-ზე, ან Windows x86_64-ზე, იმ გზით, რომელიც ჰეშს არ ამოწმებს.
წყაროს კოდი, რელიზის ტეგი და პაიპლაინი ხელუხლებელი დარჩა: ცუდი ბილდი უბრალო go build იყო უფრო გვიანი კომიტიდან, ატვირთული 14 აპრილიდან 16 სექტემბრამდე გამოქვეყნებულ რელიზებზე. OVHcloud-მა ჩანაცვლებული არქივები წაშალა და იმ საღამოს სუფთა v0.16.0 გამოაქვეყნა, როგორც უცვლელი რელიზი, რომლის ფაილებსაც GitHub არავის აძლევს შეცვლის საშუალებას.
ვინ დაზარალდა
OVHcloud v0.11.0-დან v0.15.0-მდე კომპრომეტირებულად ასახელებს, v0.10.0-ს კი სუფთად. v0.15.0-ზე თავდამსხმელმა ექვსი ფაილი ჩაანაცვლა, მათ შორის checksums.txt, რომ გამოქვეყნებული ჰეშები ახალ ბინარებს დაემთხვა. იგივე ექვსი ფაილი v0.11.0-დან v0.14.0-მდე ვეღარ გვხვდება. Linux i386, Windows i386, Windows arm64 და WebAssembly ბილდები ხელუხლებელი დარჩა.
ზემოქმედების ქვეშ აღმოჩნდით, თუ გაუშვით ოფიციალური ინსტალაციის სკრიპტი (ის უახლეს რელიზის არქივს ჩამოტვირთავს და ჰეშს არ ამოწმებს), არქივი რელიზის გვერდიდან ჩამოტვირთეთ, გაუშვით CI-ის ჯობი, რომელიც არქივს ფიქსირებული ჰეშის გარეშე იღებს, ან CLI-ის განახლების ბრძანება გაუშვით v0.12.0, v0.13.0 ან v0.14.0-დან macOS-ზე ან Linux-ზე. Homebrew-ის მომხმარებლები დაცულნი იყვნენ: cask-ში ორიგინალური SHA-256 იყო დაფიქსირებული და tap-ში არაფერი შეცვლილა. go install, წყაროდან ბილდები და Docker-ის იმიჯი ასევე არ დაზარალდა.
როგორ ამოვიცნოთ და რა ვქნათ
ერთმა კლიენტმა ჩანაცვლება შენიშნა go version -m-ით v0.15.0 Linux arm64 ბინარზე. ცუდ ბილდს აქვს ფსევდო-ვერსია (v0.15.1-0.20261013083505-5ead8ef9b43d+dirty), კომიტი 5ead8ef ნაცვლად 760fd72-ისა და -ldflags ვარიანტი -s -w მნიშვნელობით, რომელიც ნამდვილ რელიზებს არ აქვთ. რჩევა, რომ ნებისმიერი +dirty ან vcs-ნიშნის მქონე ბილდი მავნეა, OVHcloud-ის სუფთა v0.16.0-საც მონიშნავდა. ჩანაცვლებული ფაილის ერთადერთი გამოქვეყნებული ჰეში v0.15.0 Linux arm64 არქივისაა: SHA-256 3833daffcaaaab27e4e0e0833240ffcb1df8df648f4ec0bc4a75c176e28933cb.
OVHcloud-ის დამფუძნებელმა Octave Klaba-მ დაწერა: დაზარალებულებმა დისკზე შენახული ყველა საიდუმლო უნდა შეცვალონ, რადგან CLI OVHcloud API-ის ავტორიზაციის მონაცემებს ~/.ovh.conf-ში ინახავს. თუ ჩანაცვლებული ბილდი გაუშვით ან ვერ ადგენთ, ჩათვალეთ, რომ ამ მანქანიდან წაკითხვადი ყველა საიდუმლო ზემოქმედების ქვეშაა; შეცვალეთ ის სხვა მანქანიდან, შემდეგ წაშალეთ ბინარი და დააინსტალირეთ v0.16.0. განახლება ცვლის პროგრამას, მაგრამ უკვე კოპირებულ გასაღებს არ აუქმებს. OVHcloud-ს არ უთქვამს, რომელ ფაილებს კითხულობს ბინარი, სად აგზავნის ან რამდენი ასლი ჩამოიტვირთა; არც ერთი ასლი საჯაროდ არ გაანალიზებულა და პოსტმორტემი დაპირებულია.
როგორ მოხდა
ნებისმიერს, ვისაც GitHub-ის რეპოზიტორიაზე ჩაწერის უფლება აქვს, შეუძლია რელიზის ფაილები ჩაანაცვლოს, თუ უცვლელობა ჩართული არ არის; OVHcloud-ს ის ჩართული არ ჰქონდა და Klaba-ს თქმით, პრობლემა სწორედ აქედან გამომდინარეობდა. ახლა ოპცია ჩართულია და პაიპლაინები არ დაზარალდა. ატვირთვები კონტრიბუტორის ანგარიშიდან მოხდა, რომლის შერწყმული ნამუშევარი OVHcloud-ის დოკუმენტაციის რეპოზიტორიაშია. OpenSourceMalware-მ ეს ანგარიში GlassWorm-ს დაუკავშირა, კამპანიას, რომელიც კოდს უხილავ Unicode სიმბოლოებში მალავს და ეტაპებს Solana-ის საფულის memo-დან იღებს; მკვლევრები აღნიშნავენ, რომ მარტში ოთხი პირადი რეპოზიტორია ასეთი ჩამტვირთავით force-push-ით განახლდა. იგივე აქტორმა ჩაიდინა თუ არა ორივე, „ჩვენი დასკვნაა“, წერენ ისინი, და ოქტომბრის ბინარს GlassWorm-თან არაფერი აკავშირებს.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.