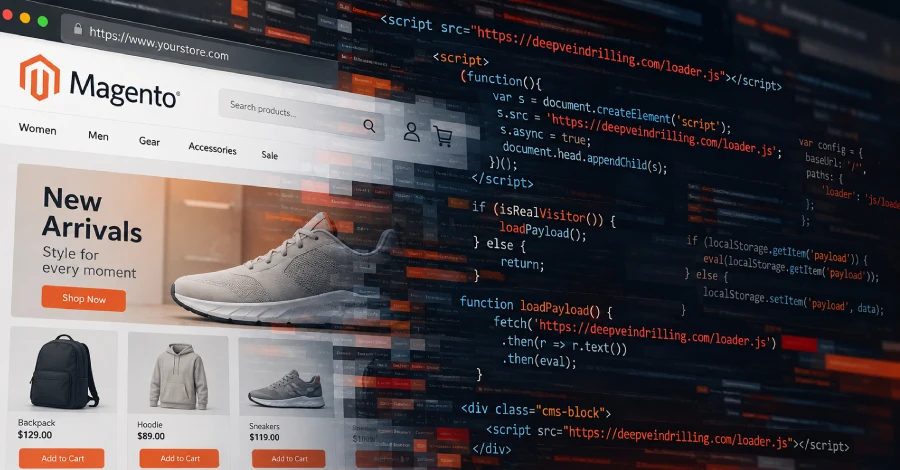
ჰაკერებმა 953 ონლაინ მაღაზია დააინფიცირეს სკანერებისთვის უხილავი JavaScript-ით, უმეტესად Magento-ზე
უცნობმა საფრთხის აქტორმა 953 ონლაინ მაღაზია დააინფიცირა, უმეტესად Magento-ზე. Sansec-ის ცნობით, კამპანია 2025 წლის ივლისიდან მოქმედებს და იყენებს JavaScript-ის ჩამტვირთავებს, რომლებიც უსაფრთხოების სკანერებისგან დაფარულია.
Sansec-ის ცნობით, უცნობმა საფრთხის აქტორმა 953 ონლაინ მაღაზია დააინფიცირა, რომელთა უმეტესობაც Magento-ზე მუშაობს. კამპანია 2025 წლის ივლისიდან აქტიურია. თავდამსხმელები JavaScript-ის ჩამტვირთავ კოდს Magento CMS-ის ბლოკებში ათავსებენ; ეს კოდი მავნე შიგთავსს მხოლოდ რეალურ ვიზიტორებს აწვდის და უსაფრთხოების სკანერებისგან მალავს.
კამპანიის დეტალები
Sansec-მა აღნიშნა, რომ მავნე კოდი Magento-ს მონაცემთა ბაზის cms_block ცხრილშია განთავსებული. ეს ცხრილი მაღაზიის გვერდებზე სტატიკურ კონტენტს ასახავს. როცა მყიდველი დაინფიცირებულ საიტს გახსნის, CMS-ის ბლოკი მუშავდება და თავდამსხმელის მიერ კონტროლირებულ კოდს უშვებს. უახლესი ჩამტვირთავის დომენი Cloudflare-ის უკან არის განთავსებული და პასუხობს მხოლოდ დაინფიცირებული მაღაზიების რეალური ვიზიტორებისგან მომდინარე სკრიპტის მოთხოვნებს. Sansec-მა deepveindrilling[.]com 83 ონლაინ მაღაზიის CMS-ის ბლოკებში იპოვა მას შემდეგ, რაც ეს დომენი 2026 წლის 6 ოქტომბერს დარეგისტრირდა. დროთა განმავლობაში ხუთი დომენი დაფიქსირდა: manulfie[.]click 2025 წლის ივლისიდან, neswnsssn[.]click 2025 წლის დეკემბრიდან, lanhd6549tdhse[.]top 2026 წლის მარტიდან, additionalver[.]com 2026 წლის ივნისიდან და deepveindrilling[.]com 2026 წლის ოქტომბრიდან.
ჩამტვირთავის ვერსიები და ტრაფიკის ფილტრაცია
ჩამტვირთავის ორი ვერსია გამოვლინდა. ერთი თავის payload-ს ბრაუზერის localStorage-ში ინახავს, ამიტომ დამალული კოდი შემდგომი ვიზიტების დროს ისევ შეიძლება გაეშვას, მაშინაც კი, თუ გარე დომენი მიუწვდომელია. მეორე ვერსია ბრაუზერის fingerprinting-ის შემოწმებებს ამატებს, რათა ბოტები და უსაფრთხოების სკანერები გაფილტროს. ადრეული ვერსიები Keitaro-ს ტრაფიკის განაწილების სისტემად იყენებდნენ. additionalver[.]com-ზე მოთხოვნის პასუხი იყო „QWE=123;“ და cookie, რომელიც ვიზიტორს 24 საათით მონიშნავდა. deepveindrilling[.]com-ის ვერსია Keitaro-ს აღარ იყენებს და ბოტების ფილტრაცია თავად ჩამტვირთავშია ჩაშენებული.
საწყისი წვდომა და დაცვითი ზომები
Sansec-ის შეფასებით, 471 Magento-ზე მომუშავე მაღაზიაში კოდი PolyShell-ის მოწყვლადობის, CVE-2026-48356, გამოყენებით შეიტანეს. კიდევ 102 მაღაზიაში ფაილები PolyShell-ის ან SessionReaper-ის, CVE-2025-54236-ის მეშვეობით აიტვირთა. ერთ შემთხვევაში, Magento 2.4.7-p1-ზე მომუშავე მაღაზიაში PolyShell-ის webshell-ები PNG სურათებად იყო შენიღბული და მას კვლავ აკლდა APSB26-73, Adobe-ის PolyShell-ის გამოსწორება. კიდევ ერთი Magento 2.4.7-p10-ზე მომუშავე მაღაზია, რომელსაც ბირთვის პატჩები არ აკლდა, იმისთვის გატყდა, რომ თავდამსხმელებს მავნე ადმინისტრატორის ანგარიში დაემატებინათ და შემდეგ ის კოდის ჩასანერგად გამოეყენებინათ. საიტების მფლობელებს ურჩევენ შეამოწმონ საეჭვო ანგარიშები და მოულოდნელი CMS-ის ბლოკები cms_block და cms_page ცხრილებში, განაახლონ საიტები და სავალდებულო გახადონ ძლიერი პაროლები.
PHP2Shell-ის ფონი
ინფორმაცია ვრცელდება მაშინ, როცა PHP2Shell-ის, ორი კრიტიკული PHP მოწყვლადობის CVE-2026-109618 და CVE-2026-109619, ექსპლუატაციის მასობრივი მცდელობები ფიქსირდება. Perplexity-ის მკვლევარმა ადელ ქარიმიმ დააფიქსირა, როგორც ჩანს, ამ ხარვეზების პირველი წარმატებული ექსპლუატაცია რეალურ გარემოში, რომლითაც ჰანიპოტ სერვერებზე shell-ის ბრძანებები გაუშვეს. დაფიქსირებული ბრძანებები იყენებდნენ wget-ს, curl-ს ან PHP CLI-ს, რათა payload-ები 162.35.99[.]94:80-დან ჩამოეტანათ. ჯერჯერობით მეორე ეტაპის არტეფაქტები არ დაფიქსირებულა.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.