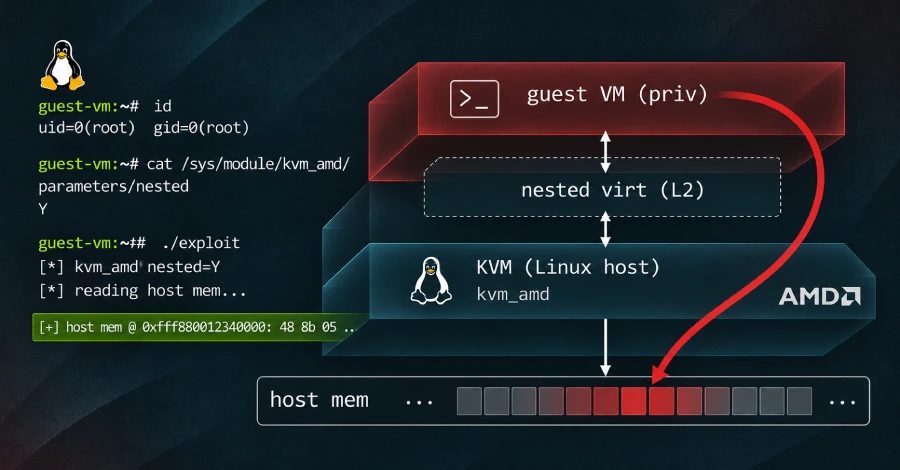
CVE-2026-99312: Linux KVM-ის ხარვეზი AMD-ის ჰოსტებზე სტუმარ VM-ებს ჰოსტის მეხსიერების წაკითხვის საშუალებას აძლევს
CVE-2026-99312 ეხება KVM-ს AMD-ის ჰოსტებზე, სადაც ჩადგმული ვირტუალიზაცია ჩართულია. მკვლევარებმა DigitalOcean-ის სერვერის დაახლოებით 127 გბ მეხსიერება სტუმარი ვირტუალური მანქანიდან წაიკითხეს.
KVM-ის ხარვეზი, რომელიც CVE-2026-99312-ის სახელით არის ცნობილი, სტუმარ ვირტუალურ მანქანას AMD-ის ჰოსტზე, ჩართული ჩადგმული ვირტუალიზაციის პირობებში, ჰოსტის მეხსიერებაზე წვდომის საშუალებას აძლევს. ხარვეზი Terra Security-ის მკვლევარმა ორენ იომტოვმა იპოვა და DigitalOcean-ის bug bounty პროგრამის მეშვეობით შეატყობინა; DigitalOcean-მა დაადასტურა, რომ ექსპლოიტი საკუთარ ჰოსტებზე მუშაობდა, და კრიტიკულად შეაფასა. გამოსწორებული ბირთვები ძირითად ხაზში სამშაბათს გამოვიდა, ხოლო DigitalOcean-მა საკუთარი სერვერები live patch-ით განაახლა.
რისი საშუალებას იძლეოდა ხარვეზი
DigitalOcean-ის Droplet-ზე პირველი, რაც დაბრუნდა, ჰოსტის ბირთვის ვერსიის ამსახველი ბანერი იყო, რასაც მოჰყვა ჰოსტის დაახლოებით 127 გბ ოპერატიული მეხსიერება, მხოლოდ წაკითხვის რეჟიმში დამაპული. ცალკე ჩაწერის ტესტმა მკვლევრების საკუთარ bare-metal AMD-ის სერვერზე 32 შერჩეული ბაიტი ჩაწერა ჰოსტის ბირთვის მეხსიერების აქტიურ გვერდში, რაც იმ ბირთვში ჩატვირთულმა მოწმე მოდულმა დაადასტურა. ორივე ტესტისთვის საჭირო იყო root-ის უფლებები მკვლევრების კონტროლქვეშ არსებულ VM-ში; თავდამსხმელს იგივე მდგომარეობა დასჭირდებოდა და არა მხოლოდ ქსელზე წვდომა. Intel-ის პროცესორებზე დაფუძნებული KVM ჰოსტები არ არის დაზარალებული, ხოლო გამოკითხული ღრუბლოვანი პროვაიდერებიდან ბევრი მოწყვლადი არ აღმოჩნდა, რადგან AMD-ზე ჩადგმული ვირტუალიზაცია არ ჩაურთია.
როგორ მუშაობდა ხარვეზი
Terra-ს ტექნიკურ ანალიზში აღწერილია მაჩვენებელი, რომელიც გამოთავისუფლებულ მეხსიერებაზე რჩება მიმართული. KVM ჩადგმულ გვერდების ცხრილს იყენებს იმისთვის, რომ VM-ის მეხსიერების მისამართები ჰოსტის მეხსიერებაში გადათვალოს, და პროცესორი ამ ცხრილს პოულობს მაჩვენებლის მეშვეობით, რომელიც ყოველი ვირტუალური CPU-სთვის ინახება. როცა INIT სიგნალი აჩერებს ჩადგმულ VM-ს, KVM გამოტოვებს გარე VM-ის მაჩვენებლის აღდგენას და ის რჩება მიმართული გვერდზე, რომელიც ბირთვმა უკვე გაათავისუფლა. მას შემდეგ, რაც ბირთვმა ეს გვერდი ხელახლა გამოიყენა, სტუმარს შეეძლო მისი შევსება ჩანაწერებით, რომლებიც ჰოსტის ნებისმიერ ფიზიკურ გვერდზე მიუთითებდნენ. ხარვეზი შექმნა 2022 წლის patch-მა CVE-2022-3344-ისთვის, რომელმაც reset-ის გზა გარე VM-ის საკონტროლო ბლოკს დაუბრუნა, მაგრამ გვერდების ცხრილის მაჩვენებელი გამოტოვა; შეცდომა ბირთვში თითქმის ოთხი წლის განმავლობაში რჩებოდა.
სიმძიმე და მასშტაბი
Linux-ის ბირთვის CVE გუნდი ხარვეზს 10-დან 8,8 ქულას აძლევს, კონფიდენციალურობაზე, მთლიანობასა და ხელმისაწვდომობაზე მაღალი გავლენით. Red Hat-ის წინასწარი შეფასებით, სიმძიმე ზომიერია, 5,6 ქულა, და გავლენა მხოლოდ სერვისზე უარის თქმად განიხილება. DigitalOcean-მა ის საკუთარი საერთო ღრუბლისთვის კრიტიკულად მიიჩნია. Linux KVM-ის მომვლელებს 21 ოქტომბერს აცნობეს, ხოლო გამოსწორება 2 ნოემბერს გააერთიანეს. VirtFusion-ის თქმით, არ არსებობს ცნობები, რომ ხარვეზი კვლევის გარეთ გამოიყენეს. exploit-ის კოდი არ გამოქვეყნებულა, და არ არსებობს რეკომენდაციები წარსული მცდელობის გამოსავლენად.
რა უნდა გაკეთდეს
გამოსწორება ჰოსტის ბირთვშია; VM-ების შიგნით ოპერაციული სისტემების განახლება არაფერს ცვლის, ხოლო ჰოსტი ძველ ბირთვს განაგრძობს მუშაობას, სანამ არ გადატვირთავენ. ძირითად ხაზში გამოსწორება შევიდა სტაბილურ ბირთვ 7.3.5-ში და გრძელვადიანი მხარდაჭერის ბირთვებში 6.18.64 და 6.12.118. დაზარალებული კოდი 6.1 ბირთვში 2022 წელს შევიდა და შემდეგ გადავიდა 5.15.81 და 6.0.11 გამოშვებებში. დისტრიბუტივების ბირთვებში გამოსწორება ჯერ უმეტესად არ არის: Debian ყველა გამოშვებას მოწყვლადად ასახელებს და გამოსწორებას მხოლოდ unstable-ში მიუთითებს; Ubuntu ბირთვებს მოწყვლადად თვლის და გამოსწორებული პაკეტი ჯერ არ აქვს; Red Hat Enterprise Linux 9-ისა და 10-ის ბირთვებს დაზარალებულად ასახელებს და გამოსწორებას გადავადებულად მიიჩნევს, ხოლო Enterprise Linux 8 არ არის დაზარალებული.
სანამ გამოსწორებული ჰოსტის ბირთვი არ დაყენდება და ჰოსტი არ გადაიტვირთება, ერთადერთი დაცვა ჩადგმული ვირტუალიზაციის გამორთვაა. ეს ამ გზას მთლიანად ხურავს, მაგრამ VM-ები ვეღარ შეძლებენ საკუთარი VM-ების გაშვებას, ამიტომ კლიენტებს, ვისაც ეს ფუნქცია სჭირდებათ, ცვლილებამდე უნდა აცნობონ. VirtFusion-ის ოპერატორთა გზამკვლევის მიხედვით, kvm_amd მოდულში ჩადგმული ვირტუალიზაცია ნაგულისხმევად ჩართულია, ამიტომ განულებული ჰოსტი დაუცველია, თუ პარამეტრი განზრახ არ შეუცვლიათ. შეამოწმეთ ბრძანებით cat /sys/module/kvm_amd/parameters/nested; მნიშვნელობა 1 ან Y ნიშნავს, რომ ჩადგმული ვირტუალიზაცია ჩართულია. თუ ჰოსტის განახლება ჯერ შეუძლებელია, ჰოსტის მოდულის კონფიგურაციაში დაამატეთ options kvm_amd nested=0. გადატვირთეთ ჰოსტი. პარამეტრის შეცვლა VM-ების მუშაობის დროს შეუძლებელია, ხოლო ახლად დაყენებული ბირთვი ჰოსტს გადატვირთვამდე არ იცავს. დაადასტურეთ uname -r-ით და nested პარამეტრის ხელახალი წაკითხვით.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.