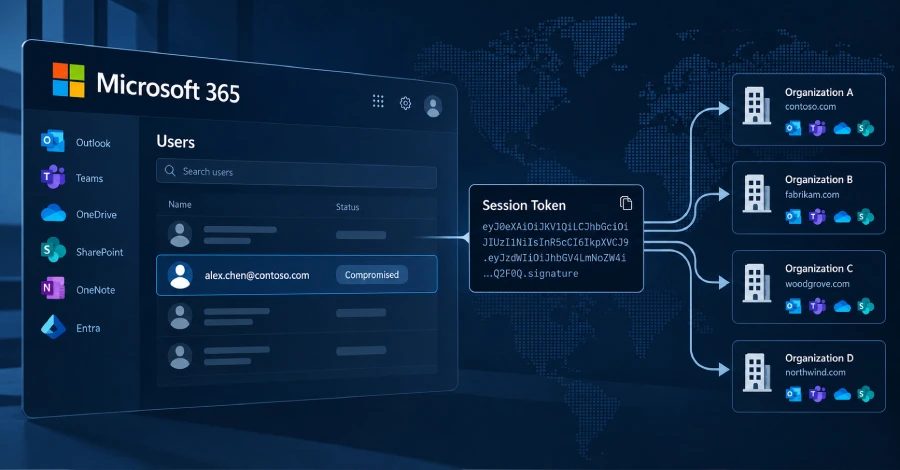
Microsoft 365-ის ტოკენების გამეორების შეტევები 79 ორგანიზაციას შეეხო, 97 ანგარიში კომპრომიტირებულია
მკვლევარებმა გამოავლინეს Microsoft 365-ის ტოკენების გამეორების კამპანია: „შუაში მდგომი მოწინააღმდეგის“ რელეებით კომპრომიტირებული გახდა 79 ორგანიზაციის 97 ანგარიში, ხოლო წვდომის შესანარჩუნებლად 48 ყალბი Entra-ს მოწყობილობა დარეგისტრირდა.
შეტევის მიმოხილვა
Huntress-ის მკვლევარებმა 2026 წლის 14 ივლისიდან 22 სექტემბრამდე დააფიქსირეს Microsoft 365-ის კამპანია, რომელშიც „შუაში მდგომი მოწინააღმდეგის“ რელეები გამოიყენებოდა შესვლის სესიების ჩასაჭერად და მოპარული ტოკენების გასამეორებლად. ტოკენების შესხურების სახელწოდებით ცნობილი ეს შეტევა ბევრი მოპარული ტოკენის მასშტაბურ გამეორებას გულისხმობდა. მკვლევარებმა 200 000-ზე მეტი შესვლის მცდელობიდან 497 წარმატებული შესვლა დააფიქსირეს და საბოლოოდ 97 ანგარიში კომპრომიტირდა.
ტოკენის გამეორება და MFA-ს გვერდის ავლა
AitM-ის შესვლის გვერდი იდგა მსხვერპლებსა და Microsoft-ის ლეგიტიმურ ინფრასტრუქტურას შორის, იჭერდა შეყვანილ მონაცემებსა და MFA კოდებს და ნამდვილ შესვლის გვერდს გადასცემდა. მიზანი იყო Microsoft-ის მიერ შესვლის შემდეგ გაცემული access token-ის შეგროვება, რათა მეორედ MFA-ს გვერდის ავლა აღარ დასჭირვებოდათ. შესვლის დამადასტურებელი ტოკენი შემდეგ რამდენიმე წუთში თავდამსხმელის მოწყობილობებიდან გამეორდა Microsoft 365-ის სერვისებზე ავტომატური შესვლის მცდელობებისთვის.
წვდომის შენარჩუნება მოწყობილობებითა და აუთენტიფიკატორის აპებით
თავდამსხმელები ამატებდნენ ყალბ Entra-ს მოწყობილობებს და ახალ აუთენტიფიკატორის აპებს წვდომის შენარჩუნების მექანიზმებად. მინიმუმ 19 ორგანიზაციაში არსებული MFA მეთოდები წაიშალა და ახლები დარეგისტრირდა პირველი შესვლიდან სამი საათის განმავლობაში. 2026 წლის 21 ივლისს ახალი აუთენტიფიკატორის აპი სახელწოდებით iPhone 13 გააქტიურდა სესიის გატაცებიდან 51 წუთზე ნაკლებ დროში. დაზარალებულ დირექტორიებში მინიმუმ 48 ყალბი კომპიუტერი დარეგისტრირდა, რაც მდგრად გზას იძლევა ტოკენების მოთხოვნისთვის მოპარული სესიის გარეშეც.
საფოსტო წესების ბოროტად გამოყენება, ატრიბუცია და რეკომენდაციები
კამპანიამ შექმნა ფარული საფოსტო წესები სახელებით, როგორიცაა . sss ss iT ,., ........ s და d, რათა წაეშალა ან გადაეტანა წერილები, რომლებიც ხელფასის დეპოზიტსა და ბონუსს ახსენებდა. ერთი კომპრომიტირებული საფოსტო ყუთი გამოიყენეს გამავალი სპამის ასობით გარე მიმღებზე გასაგზავნად მას შემდეგ, რაც წესებმა ყველა შემავალი შეტყობინება წაკითხულად მონიშნა და წაშალა. Microsoft Entra ID Protection-მა დაზარალებული ანგარიში მაღალი რისკის შეფასებით მონიშნა. ტოკენები რამდენიმე წყაროდან მოდიოდა: ყალბი შესვლის გვერდების უკან მდგარი AitM რელეებიდან, device-code ფიშინგიდან და ლეგიტიმური შესვლის დროს გამოყენებული სოციალური ინჟინერიიდან. კამპანია პირველად დაფიქსირდა რუმინული IP მისამართიდან 193.26.115.221; VirusTotal-ის მიხედვით, მას AsyncRAT იყენებს. ეს მისამართი ასოცირდება გერმანულ ჰოსტინგის პროვაიდერთან 1337 Services GmbH-თან. GreyNoise-მა ამ პროვაიდერის 29 IP მისამართი ჩამოთვალა, აქედან 10 მავნედ მონიშნა, ხუთი კი საეჭვოდ. თავად პროვაიდერი StarkRDP-სა და rdp.sh-ს უკავშირდება. ორივესთან დაკავშირებული დომენები 2025 წლის იანვარში ოპერაცია Talent-ის ფარგლებში ჩამოიხსნა Nulled-თან, Cracked-თან და Sellix-თან ერთად. StarkRDP-მა უარყო მონაწილეობა და განაცხადა, რომ მხოლოდ ვებსაიტის სერვერი და დომენი ჩამოართვეს. ორგანიზაციებს, რომლებიც ეჭვობენ ტოკენების გამეორების შედეგად კომპრომიტირებას, რეკომენდებულია გააუქმონ სესიები და შეცვალონ პაროლები, შეამოწმონ Entra-ს მოწყობილობები, გადახედონ MFA მეთოდებს, მოძებნონ მოულოდნელი საფოსტო წესები და ახალი enterprise აპლიკაციები და Conditional Access პოლიტიკებით შეზღუდონ device-code სამუშაო პროცესი. Conditional Access-ის პოლიტიკებს შეუძლიათ შეავსონ უსაფრთხოების ზოგი ხარვეზი, რომელსაც MFA ვერ ფარავს, თუ ისინი სათანადოდაა დანერგილი; მათ უნდა უპირობოდ მოითხოვონ MFA ან დაბლოკონ წვდომა ყველა მომხმარებლისთვის, ყველა ღრუბლოვანი აპლიკაციისთვის და ყველა ტიპის კლიენტური აპლიკაციისთვის.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.