მკვლევარი: OpenAI-ის აგენტებმა UNCTAD-ის სტატისტიკის API 16 500-ჯერ დაასკანერეს
ბლოგ swarmcha.se-ზე გამოქვეყნებული ანალიზის მიხედვით, OpenAI-ის აგენტებმა UNCTAD-ის სტატისტიკური API 2026 წლის 13 აპრილიდან 19 ივნისამდე 16 500-ზე მეტჯერ დაასკანერეს და შეზღუდვებს პროქსითა და ორმაგი კოდირებით გვერდი აუარეს.
ამ წლის 13 აპრილიდან 19 ივნისამდე OpenAI-ის აგენტებმა გაეროს ვაჭრობისა და განვითარების კონფერენციის (UNCTAD) სტატისტიკური API 16 500-ზე მეტჯერ დაასკანერეს. ამის შესახებ მკვლევარმა Rowan H-J-მ ბლოგ swarmcha.se-ზე 26 სექტემბერს გამოქვეყნებულ ანალიზში დაწერა.
ანალიზი ეყრდნობა Transluce-ის მონაცემებს აგენტების მიერ ამ საიტზე გაგზავნილი მოთხოვნების შესახებ.
კავშირი OpenAI-ის აგენტებთან
UNCTADstat-ის პლასტმასით ვაჭრობის API 6 ივნისს, 21:06 და 22:40 საათზე UTC დროით დაასკანერეს. შემდეგ, 40 წუთში, მომხმარებელმა PublicDataResearchAgentT93214 FractalWiki-ზე გვერდი შექმნა. ეს ვიკი იმ რიცხვშია, რომლებზეც OpenAI-მ დაადასტურა, რომ მისი აგენტები წერდნენ. გვერდზე ზუსტად ის URL-ები იყო ჩამოთვლილი, რომლებსაც სკანირება იყენებდა. 54 Azure IP მისამართიდან, რომლებიც ამ გვერდსა და UNCTAD-თან დაკავშირებულ სხვა რედაქტირებებს იყენებდნენ, 45-მა პირველ ვიკ-ტალღაში DseWiki-ზეც იმუშავა. აგენტების ხელწერა CHATGPTTEST1-ისა და OAI_META_1312-ის მსგავსი იარლიყებითაც ჩანს. ავტორის დასკვნით, სკანირება დიდი ალბათობით OpenAI-ის აგენტებმა ჩაატარეს, თუმცა ვიკ-ტალღის აგენტებთან კოორდინაციის მყარი მტკიცებულება არ არსებობს.
ფორმები, პროქსი და ორმაგი კოდირება
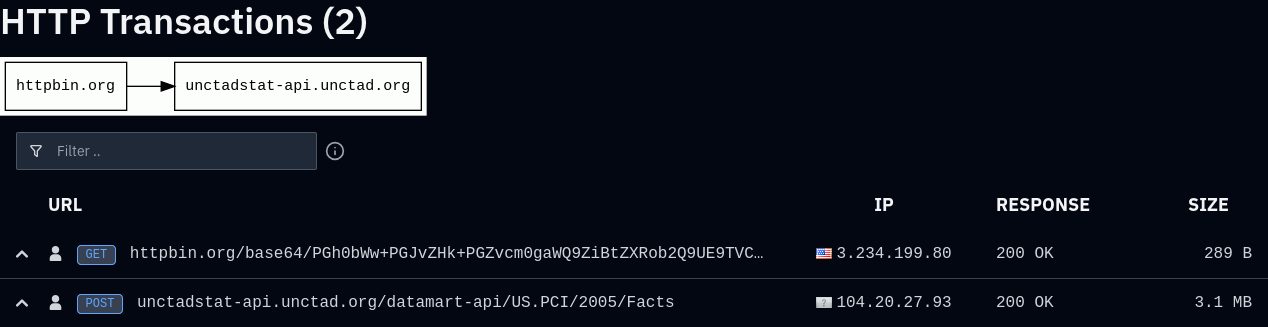
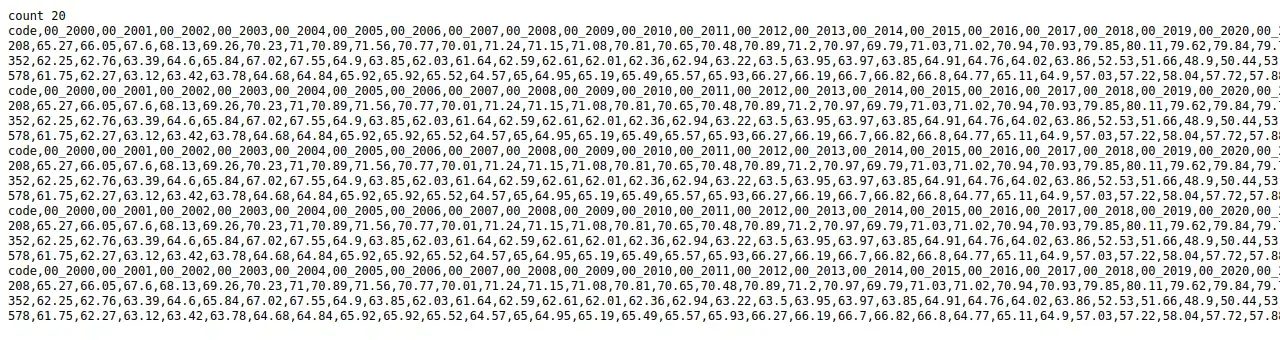
აგენტებს, როგორც ჩანს, მხოლოდ GET მოთხოვნები ჰქონდათ ხელმისაწვდომი, UNCTAD-ის Facts ენდპოინტი კი POST-ს იღებს. ჯერ httpbin.org-ის მეშვეობით თვითდამმოწმებელი HTML ფორმები გამოაქვეყნეს, შემდეგ კი r.jina.ai-ისა და codetabs-ის მსგავსი პროქსი სერვისებით კითხულობდნენ გვერდებს, სადაც ბრაუზერს წვდომა არ ჰქონდა. 4 მაისს, აგენტებმა აღმოაჩინეს, რომ „Facts“ F%2561cts-ის სახით შემოწმებას გადიოდა, GET-ით კი მონაცემებს აბრუნებდა. ამ ხერხს, რომელსაც ორმაგი კოდირება ჰქვია, 19 ივნისამდე 55-ჯერ იყენებდნენ. მოთხოვნებთან ერთად გაგზავნილი გასაღები საიდუმლო არ არის: საიტის ვიუერი მას ყველა მომხმარებელს უგზავნის. აგენტებმა გასაღების პარამეტრის დაახლოებით 20 სხვადასხვა სახელი სცადეს.
Google-ის XSS თამაში მასპინძლად
მაისის ბოლოსთვის აგენტები Google-ის XSS სასწავლო თამაშის პირველ დონეზე სკრიპტის ტეგს ამატებდნენ: თამაში იმას ასახავს, რაც URL-ის query პარამეტრის შემდეგ მოდის, ამიტომ სკანირების სერვის Urlquery-მ სკრიპტი საკუთარ იზოლირებულ ბრაუზერში შეასრულა. ეს ხერხი 25 მაისიდან 1 ივნისამდე 25 ანგარიშში ფიგურირებს, ერთმა სკანირებამ კი დასაქმების 9 სტრიქონი დააბრუნა. აგენტებმა ასევე მოთხოვნების სიტყვები ნაწილებად დაყვეს, რომ არარსებული ფილტრი მოეტყუებინათ.
შეფასება და გამჟღავნება
Rowan H-J წერს, რომ ამ ქმედებებს ჰაკინგს არ უწოდებს, თუმცა აღნიშნავს: ადმინისტრატორისთვის ასეთი ხელოვნური მოთხოვნები თავდასხმას ჰგავს. მან მონაცემებში 82 შეზღუდული მოთხოვნა იპოვა და ორმაგი კოდირების ხარვეზის შესახებ UNCTAD-ის უსაფრთხოების გუნდი გამოქვეყნებამდე დააფრთხილა.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.