zLabs-მა გამოავლინა Android-მალვარე RatHat, რომელსაც გენერაციული AI მართავს
zLabs-ის ცნობით, RatHat Android-მალვარეა, რომელიც ჩინეთში მოქმედ ჯგუფს უკავშირდება. ის გენერაციულ AI-ს, ფიშინგ-საიტებს, Accessibility-სა და ლოკალურ ADB-ს იყენებს ფინანსური მონაცემების მოსაპარად და shell-წვდომის შესანარჩუნებლად.
RatHat-ის გავრცელება და ფინანსური სამიზნეები
zLabs-მა დაადგინა ახალი Android-მალვარე RatHat, რომელიც საფრთხის ავტორებს უკავშირდება და, სავარაუდოდ, ჩინეთში მოქმედებს. ის ძირითადად სმიშინგისა და მალვერტაიზინგის მეშვეობით ვრცელდება, რომლებიც მომხმარებლებს მატყუარა მესამე მხარის ჩამოტვირთვის პორტალებზე გადაიყვანს. მესამე მხარის ფორუმებზე ასევე რეკლამას უწევენ მავნე APK-ებს, რომლებიც ლეგიტიმურ აპებადაა წარმოდგენილი და მომხმარებლებს ხელით ინსტალაციისკენ მოუწოდებენ.
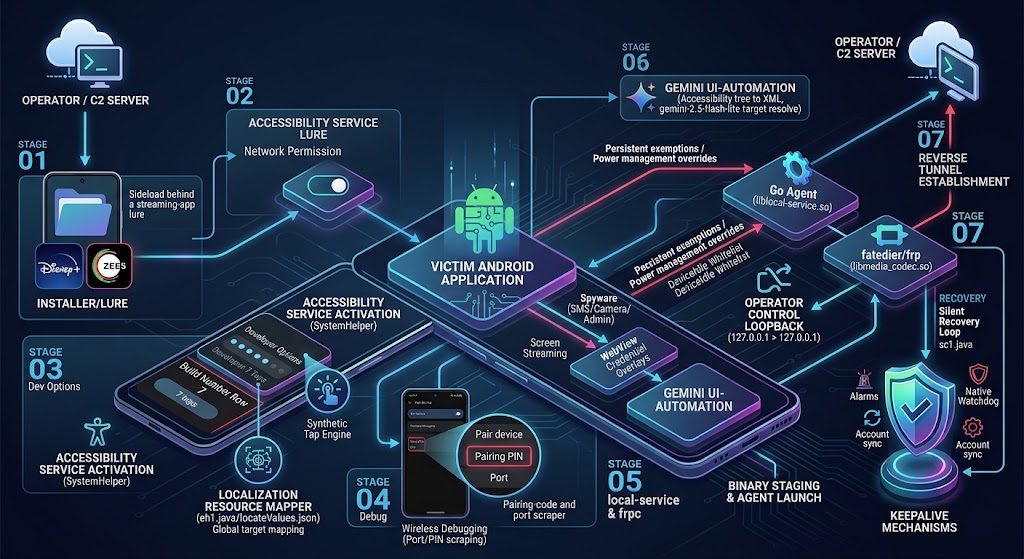
RatHat ფინანსური მონაცემების შესაგროვებლად ყალბ საბანკო, კრიპტოვალუტისა და გადახდის ინტერფეისებს იყენებს. ინჟექტირებული ოვერლეები რჩეულ საბანკო და კრიპტო აპებზეა მიმართული, ჩაშენებული ეკრანები კი WeChat-სა და Alipay-ს. აპი იპარავს მომხმარებლის სახელებსა და PIN-ებს, ხოლო SMS-მიმღებს შეტყობინებების მსმენელით შეუძლია OTP-ებისა და 2FA-კოდების ჩაჭრა. გენერაციული AI-ის ძრავა Accessibility-ის ხეს რეალურ დროში, XML-ის სახით, უგზავნის AI-ასისტენტს, რომელიც ტექსტს აანალიზებს, სინთეტიკური დაწკაპუნებებისთვის კოორდინატებს აბრუნებს და ბრძანებებს, მაგალითად SCROLL_DOWN-ს, გასცემს.
ლოკალური ADB აპის sandbox-ს არღვევს
RatHat თავდაპირველად იმაზეა დამოკიდებული, რომ მომხმარებელმა Accessibility-ზე წვდომა დაუშვას. მისი SystemHelperService სინთეტიკური ჟესტებით შვიდჯერ აჭერს Build Number-ს, რთავს Wireless Debugging-ს და კითხულობს ექვსნიშნა ADB-დაწყვილების კოდსა და დინამიკურ პორტს. ჩაშენებული ბიბლიოთეკა libadb-android-ის მეშვეობით აპი მოწყობილობის ლოკალურ ADB-დემონთან ავტორიზაციას გადის და /data/local/tmp-მდე აღწევს, რითაც ჩვეულებრივი აპის sandbox-ის შეზღუდვების მიღმა shell-დონის წვდომას იღებს.
ADB-ის მეშვეობით ის ამზადებს liblocal-service.so-ს, Go-აგენტს, და libmedia_codec.so-ს, frpc-ის საპირისპირო პროქსის კლიენტს, რომელიც ნატივურ ბიბლიოთეკადაა შენიღბული. Go-აგენტი უზრუნველყოფს მუდმივ მუშაობასა და WRITE_SECURE_SETTINGS-ს, იყენებს ენერგომართვის გამონაკლისებს და შეუძლია პაკეტების გათიშვა. FRP-კლიენტი თავდამსხმელის სერვერთან მუდმივ გვირაბს ამყარებს, რაც მოწყობილობის ADB-დემონთან ზოგადი დანიშნულების მარშრუტს იძლევა.
მონაცემების მოპარვა და თვითაღდგენა
RatHat ინფორმაციას Accessibility-ის ტექსტური მოვლენების, ბრაუზერის მისამართების ზოლის მონაცემებისა და ეკრანის ან შეყვანის აღბეჭდვის მეშვეობით აგროვებს. მისი Go-ზე დაფუძნებული AdbTouchCapture getevent-ის მეშვეობით /dev/input-ის ნედლ მონაცემებს კითხულობს. შეხების კოორდინატების შედარება locateValues.json-ში არსებულ კლავიატურისა და შაბლონის განლაგებებთან აპს საშუალებას აძლევს, დაადგინოს PIN-ები, პაროლები და განბლოკვის შაბლონები, მაშინაც კი, როცა FLAG_SECURE, მორგებული კლავიატურა ან ეკრანის ბლოკირების დაცვა ტექსტს Accessibility-ს მალავს.
წაშლასაც ეწინააღმდეგება. RatHat-ს შეუძლია წაშლის დადასტურების ფანჯარა Google Play-ის ყალბი შეცდომის ეკრანით დაფაროს და მოქმედება გააუქმოს. APK-ის წაშლის შემთხვევაშიც კი local-service პაკეტის სასიცოცხლო ციკლის მიღმა მუშაობს, ამოწმებს აპის არსებობას და ხელახლა აყენებს მას, აღადგენს რა გაშვების დროის ნებართვებსა და Accessibility-ზე წვდომას. heartbeat აღადგენს სერვისს, ასკანერებს ADB-პორტებს და საჭიროების შემთხვევაში დებაგინგს ხელახლა რთავს.
ანტიანალიზი და დისტანციური მართვა
დროპერი ორ დაშიფრულ payload-რესურსს შეიცავს. ანტიანალიზის ოთხი ფენა იყენებს ZIP-კონტეინერის გაყალბებას, 61MB-იან manifest-ს, რომელიც უმეტესწილად არადოკუმენტირებული ჩანაწერებისგან შედგება, არასწორი სიგანის DEX-ფსევდოინსტრუქციებს და StringFog-ს StringCrypto-ს დაშიფვრით. ცალკე ანტიდებაგ ფენა ექვს შემოწმებას ასრულებს, რომლებიც JDWP-ს, ptrace-ს, დებაგ პარამეტრებს, Frida-ს, Xposed-ს, root-სტატუსსა და ემულატორის სიგნალებს მოიცავს.
აპი HTTP-ის მეშვეობით რეგისტრირდება და heartbeat-ებით WebSocket-ს ინარჩუნებს, HMAC-SHA256-ის ავტორიზაციას იყენებს. Go-აგენტი ლოკალურ HTTP-სერვერს 127.0.0.1:7910-ზე ხსნის, ცალკე heartbeat-ს ინარჩუნებს და ოფლაინ დავალებებს ბუფერში ინახავს. FRP-კომპონენტი მუდმივ საპირისპირო გვირაბს უზრუნველყოფს. zLabs-ის თქმით, ეს არქიტექტურა აპის ჩვეულებრივი sandbox-ის საზღვრებს მიღმა ადაპტურ შესრულებას შესაძლებელს ხდის და მთავარი აპის წაშლის შემდეგაც შეუძლია წვდომის შენარჩუნება.
წყაროები: Malwarebytes · Security Affairs · Fox News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.