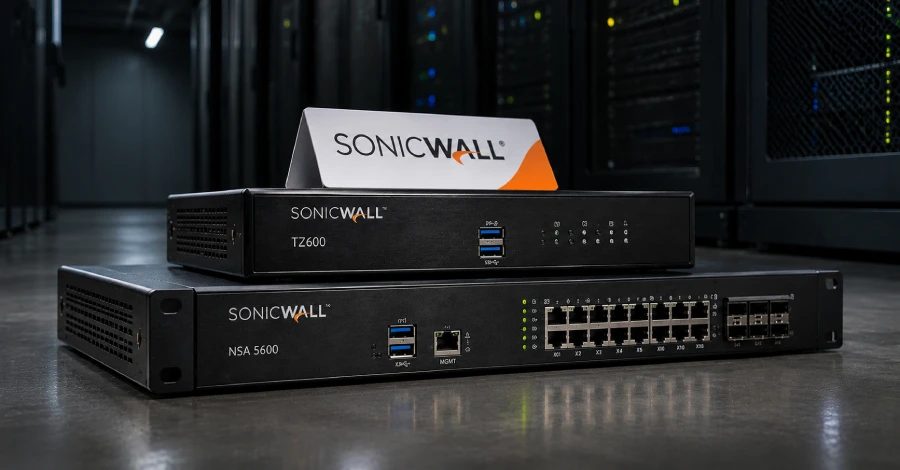
SonicWall მომხმარებლებს Gen 6 ფაირვოლების ჩანაცვლებისკენ მოუწოდებს, რადგან პატჩების გამოშვება წყდება
SonicWall აფრთხილებს, რომ Gen 6 ფაირვოლები უსაფრთხოების განახლებებს აღარ მიიღებენ, თუნდაც კრიტიკული ხარვეზებისთვის, და მომხმარებლებს დაუყოვნებლივ ჩანაცვლებისკენ მოუწოდებს AI-ის დახმარებით განხორციელებული შეტევების ფონზე.
SonicWall-მა ყველა იმ მომხმარებელს, რომელიც ჯერ კიდევ Generation 6 ფაირვოლებს იყენებს, მოუწოდა დაუყოვნებლივ გაიყვანონ ისინი ექსპლუატაციიდან და ჩაანაცვლონ, ასევე შეწყვიტონ მოწყობილობების ინტერნეტის პერიმეტრზე ღიად დატოვება. მიზეზად კომპანია უსაფრთხოების რისკებს ასახელებს, რომლებსაც AI-ის დახმარებით განხორციელებული შეტევები აძლიერებს. კომპანიის განცხადებით, მოსალოდნელია, რომ მხარდაჭერის გარეშე დარჩენილი Gen 6 ფაირვოლები მიზანმიმართული შეტევების ობიექტი გახდებიან და ყოველი მოწყობილობა, რომელიც ჯერ კიდევ ექსპლუატაციაშია, მაღალი რისკის ზემოქმედებად უნდა განიხილებოდეს. მომხმარებლებს ურჩევენ გადავიდნენ მხარდაჭერილ Gen 8 ფაირვოლზე, რომელზეც SonicOS 8 მუშაობს.
დაზარალებული Gen 6 პროდუქტები
SonicOS 6.x-ზე მომუშავე დაზარალებულ პროდუქტებს შორის არიან: TZ350, TZ350W, TZ500, TZ500W, SOHO 250, SOHO 250W, NSA 4600, NSA 5600, NSA 6600, NSa 4650, NSa 5650, NSa 6650, TZ400, TZ400W, TZ600, TZ600P, NSA 3600, NSa 3650, NSa 2650, SOHO, SOHO W, TZ300P, NSa 9250, NSa 9450, NSa 9650, NSv 10-დან NSv 1600-მდე (Gen 6 ვირტუალური), SuperMassive 9200, 9400, 9600, 9800, NSsp 12800, NSsp 12400, TZ300, TZ300W და NSA 2600.
რატომ არიან პერიმეტრის მოწყობილობები ზეწოლის ქვეშ
ბოლო წლებში საფრთხის აქტორები სულ უფრო ხშირად სამიზნედ აირჩევენ პერიმეტრის მოწყობილობებს, რათა მათი მეშვეობით საწყისი წვდომა მოიპოვონ, მაშინაც კი, როცა ხარვეზის გამჟღავნებასა და დადასტურებულ ექსპლუატაციას შორის დრო მნიშვნელოვნად შემცირდა. ეს ნაწილობრივ იმით არის განპირობებული, რომ საფრთხის აქტორები ავტომატიზაციასა და AI-ს იყენებენ ინტერნეტში მხარდაჭერის გარეშე დარჩენილი მოწყობილობების მოსაძებნად, პატჩებისა და ხარვეზების გამჟღავნების განცხადებების გასაანალიზებლად და მუშა ექსპლოიტების უფრო სწრაფად შესაქმნელად. Google Mandiant-ის 2026 წლის მარტში გამოქვეყნებული M-Trends ანგარიშის მიხედვით, ხარვეზების ექსპლუატაციის საშუალო დრო უარყოფითი გახდა და დაახლოებით -7 დღეს შეადგენს, რაც ნიშნავს, რომ ექსპლუატაცია საშუალოდ პატჩის გამოჩენამდე იწყება; ეს მაჩვენებელი 2018 წელს 63 დღე იყო, 2024 წელს -1 დღე, ახლა კი -7 დღეა. Cisco Talos-ის 2025 წლის მიმოხილვის ანგარიშმაც აჩვენა, რომ წლის განმავლობაში აღმოჩენილი CVE-ების 23% უშუალოდ ზემოქმედებს ქსელურ მოწყობილობებზე, როგორიცაა VPN აპლიანსები, ახალი თაობის ფაირვოლები, დატვირთვის ბალანსერები, როუტერები და სხვა.
რეკომენდებული ქმედებები
ვინაიდან Gen 6 აღარ იღებს აქტიურ მხარდაჭერასა და პატჩებს, თუნდაც კრიტიკული ხარვეზების შემთხვევაში, მომხმარებლებს ურჩევენ დაუყოვნებლივ შეასრულონ შემდეგი ნაბიჯები: ჩაატარონ ინვენტარიზაცია საწარმოო გარემოში არსებული ყველა Gen 6 ფაირვოლისა და გაიყვანონ ისინი ექსპლუატაციიდან, პრიორიტეტი მიანიჭონ იმ მოწყობილობებს, რომლებიც ინტერნეტზეა გამოფენილი ან დისტანციურ წვდომას უზრუნველყოფს; ჩაანაცვლონ ისინი Gen 8 ფაირვოლით, რომელზეც SonicOS 8 მუშაობს; შემდეგ კი დაუკავშირდნენ SonicWall-ის ავტორიზებულ პარტნიორს მიგრაციის დასაგეგმად. სანამ ფაირვოლი ჩანაცვლდება, რეკომენდებულია გამორთოთ WAN-ის მართვა (HTTPS, SSH და SNMP WAN ინტერფეისებზე), გამორთოთ SSL VPN ან შეზღუდოთ ის მხოლოდ ცნობილი წყაროს მისამართებით, ჩართოთ მრავალფაქტორიანი ავთენტიფიკაცია ყველა დარჩენილ დისტანციური წვდომისა და ადმინისტრატორის ანგარიშზე და შეცვალოთ ლოკალური პაროლები, გამორთოთ გამოუყენებელი სერვისები და ინტერფეისები და ყურადღებით აკონტროლოთ ჟურნალები არაჩვეულებრივი შესვლების, კონფიგურაციის ცვლილებებისა და ტრაფიკის გამოსავლენად. SonicWall-ის თქმით, მხარდაჭერის გარეშე დარჩენილი ფაირვოლის რისკი ყოველ დღეს იზრდება, როცა ის ონლაინ რჩება, და ერთი შეღწევაც კი ყველაფერზე ვრცელდება: კომპრომეტირებული პერიმეტრის ფაირვოლი თავდამსხმელებს აძლევს საყრდენს, რათა მოიპარონ ავტორიზაციის მონაცემები, გადაადგილდნენ ქსელში და განათავსონ გამომძალველი პროგრამები.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.