დაუპატჩავი Broadcom-ის WPS-ის ხარვეზი ახლოს მყოფ თავდამსხმელებს როუტერებზე root-ად კოდის გაშვების საშუალებას აძლევს
Broadcom-ის Wi-Fi Protected Setup-ის ხარვეზი რადიოს დიაპაზონში მყოფ თავდამსხმელს როუტერის მეხსიერების დაზიანებისა და root-ად კოდის გაშვების საშუალებას აძლევს პაროლისა და დაწყვილების გარეშე. Quentin Kaiser-მა ეს ბელგიურ გეითვეებზე აჩვენა; CVE არ მიენიჭა და გამოსწორება არ გავრცელებულა.
თავდასხმის გზა
Broadcom-ის WPS-ის ვერსიაში არსებული ხარვეზი რადიოს დიაპაზონში მყოფ თავდამსხმელს საშუალებას აძლევს, ქსელის პაროლის ან დაწყვილების რომელიმე ნაბიჯის გარეშე Broadcom-ზე დაფუძნებულ როუტერებზე root-ის უფლებებით კოდი გაუშვას. ამის შესახებ უსაფრთხოების მკვლევარმა Quentin Kaiser-მა 16 ოქტომბერს განაცხადა. Broadcom-ის კოდი არასწორად ამუშავებს WPS-ის დაყენების დაფრაგმენტული შეტყობინებების ხელახლა აწყობას, ამიტომ სპეციალურად შექმნილმა შეტყობინებებმა შეიძლება როუტერის მეხსიერება დააზიანოს. Kaiser-მა შექმნა მეთოდი, რომ მოწყობილობიდან მეხსიერება წაიკითხოს, და მეთოდი, რომ მასზე საკუთარი კოდი გაუშვას.
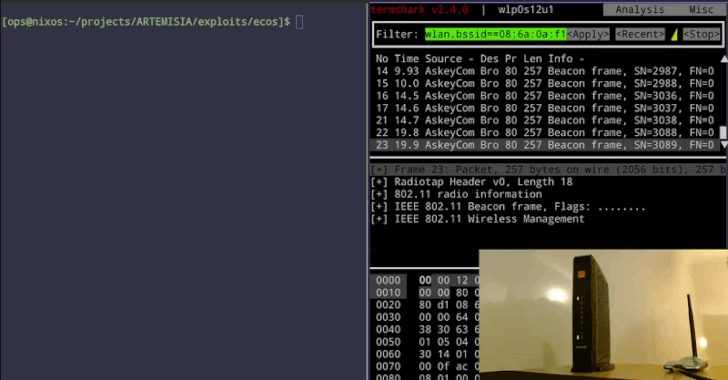
Orange Belgium-ის გეითვეის წინააღმდეგ Askey TCG3000-მა შენახული Wi-Fi პაროლი, ანუ PSK, წაიკითხა, ეთერში უკან გამოგზავნა და შემდეგ მისი მეშვეობით ქსელს შეუერთდა. Proximus-ის გეითვეიზე, რომელიც Sagemcom-მა ააწყო, BBOX3V+-ზე, ექსპლოიტმა reverse shell გახსნა, ანუ დისტანციური ბრძანების ხაზი, რომელიც Wi-Fi-ის ჩარჩოებით გადაიცემა, ამიტომ გარე სერვერი არ იყო საჭირო. ორივე დემონსტრაცია შესვლის გარეშე განხორციელდა, და Kaiser-ის თქმით, შეტევა დისტანციურადაც მუშაობს, არა მხოლოდ ახლო მანძილზე. ის ამბობს, რომ ამ ხარვეზის გამოყენებით რეალურ სამყაროში თავდასხმები არ დაფიქსირებულა, და რომ მოქმედი ექსპლოიტები მისივე შექმნილია.
დაზარალებული მოწყობილობები
Broadcom-ის WPS-ის კოდი ჩაშენებულია ათობით მწარმოებლის როუტერსა და წვდომის წერტილში, და Kaiser-ის შეფასებით, მსოფლიოში მილიონობით მოწყობილობაა დაზარალებული. დაუცველი ჩიპები ორ ოჯახად იყოფა. ძველი, eCos-ზე დაფუძნებული მოდელები მოიცავს BCM3380, BCM3383 და BCM33834; Kaiser-მა გამოსადეგი გამოსწორება ვერ იპოვა და ამ ხარვეზს permanent forever day-ს უწოდებს, რაც ნიშნავს ხარვეზს, რომელიც ამ მოწყობილობებზე არასოდეს გამოსწორდება. უფრო ახალი, Linux-ზე დაფუძნებული მოდელები მოიცავს BCM3390, BCM65xx და BCM68xx, რომელთა გამოსწორებაც შესაძლებელია, თუ მათი მწარმოებლები Wi-Fi-ის პროგრამულ უზრუნველყოფას შეცვლიან.
ბელგიაში Kaiser-მა ხარვეზი დაადგინა და მისი გამოყენება შესაძლებელი იყო ოთხი მსხვილი პროვაიდერიდან სამის გეითვეებზე: Proximus, Orange Belgium და VOO. მეოთხე პროვაიდერი, Telenet, შესაძლოა ასევე დაზარალებული იყოს, მაგრამ მან ერთი მათგანის შემოწმება ვერ მოახერხა. მის მიერ გამოქვეყნებული უფრო ვრცელი სია, Cisco-ს მცირე ბიზნესის წვდომის წერტილებიდან Huawei-სა და ARRIS-ის როუტერებამდე, აერთიანებს დადასტურებულ და დაუდასტურებელ ჩანაწერებს, ზოგი კი მხოლოდ ავტომატურ შემოწმებას ეყრდნობა, რომელიც მოწყობილობას მხოლოდ სავარაუდოდ დაუცველად აღნიშნავს. მისი თქმით, ბელგიაში თითოეულ პროვაიდერზე გეითვეების რაოდენობა ასეულ ათასობით აღწევს, მაგრამ ეს მიახლოებითი შეფასებებია.
პატჩი არ არის და CVE-ც არ არის
Kaiser კოდის ისტორიას მინიმუმ 2010 წლამდე ადევნებს და ამბობს, რომ Broadcom-მა 2018 წელს არასრული გამოსწორება გამოუშვა, შემდეგ კი მომხმარებლებს ურჩია, ამ გამოსწორებაზე დაყრდნობის ნაცვლად სხვა Wi-Fi პროგრამულ პაკეტზე, სახელად hostapd-ზე, გადასულიყვნენ. მისი თქმით, ძველ eCos-ის ჩიპებზე მოქმედი გამოსწორება არასოდეს გამოშვებულა, ამიტომაც უწოდებს მას forever day-ს. მას CVE, მიკვლევის იდენტიფიკატორი, რომელიც დამცველებსა და მწარმოებლებს ხარვეზის თვალყურის დევნების საშუალებას აძლევს, არ მიენიჭა. The Hacker News-მა 19 ოქტომბრის მდგომარეობით ამ ხარვეზისთვის CVE ვერ იპოვა.
Kaiser-ის თქმით, Broadcom-მა უთხრა, რომ ამ ხარვეზის შესახებ 2018 წლიდან იცოდა და სხვებისგანაც სმენოდა, მაგრამ CVE-ის რეგისტრაციას და საჯაროდ რაიმეს თქმას არ აპირებდა; მისი აზრით, სწორედ ამიტომ ბევრმა მოწყობილობის მწარმოებელმა არასოდეს გამოასწორა ის. როცა მან საკითხი CERT Coordination Center-ს გადაუგზავნა, ის იმავე დღეს დაიხურა, რადგან CVE-ების მინიჭების უფლება თავად Broadcom-ს აქვს საკუთარი პროდუქტებისთვის და ამას არ აკეთებდა.
დაცვის რეკომენდაციები
დასაყენებელი პატჩი არ არსებობს და Kaiser არცერთ პარამეტრზე მიუთითებს, რომელიც შეტევას ეთერში დაბლოკავს. სამაგიეროდ, ის გვაძლევს დაზარალებული მოწყობილობების მოძიების ხერხს: YARA-ს წესებს, რომლებიც ამოღებულ firmware-ში დაუცველ კოდს პოულობენ, და სკრიპტს, რომელიც ცოცხალ წვდომის წერტილს უსმენს და იუწყება, დაუცველი ჩანს თუ არა. ორივე დიაგნოსტიკის დამხმარე საშუალებაა; ის აღნიშნავს, რომ დაპატჩებული მოწყობილობაც შეიძლება წესებს ემთხვეოდეს, ამიტომ დადებითი შედეგი შემდგომი შემოწმების მიზეზია და არა დადასტურებული აღმოჩენა. მოწყობილობებისთვის, რომლებიც არასოდეს გამოსწორდება, პრაქტიკული ვარიანტი შეცვლაა. Kaiser ამბობს, რომ ეს ხარვეზი კარგად ერგება თავდამსხმელებს, რომლებიც მიზანს ინტერნეტის ნაცვლად ახლომდებარე Wi-Fi-ით აღწევენ; ამ ტექნიკას რუსი სახელმწიფო ჰაკერები ქუჩის მოპირდაპირე მხრიდან ქსელებში შეღწევისთვის იყენებდნენ.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.