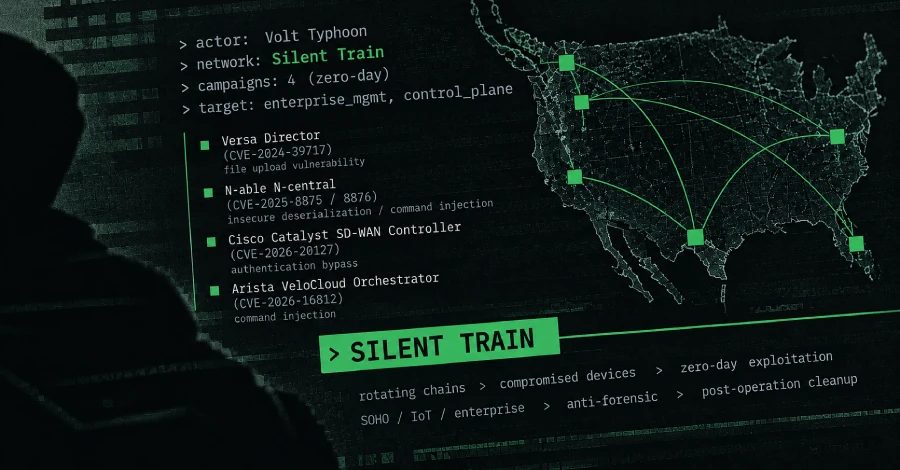
Volt Typhoon-ი Silent Train-ის ფარულ წვდომის ქსელთან არის დაკავშირებული
Black Lotus Labs-ის ცნობით, Volt Typhoon-მა Silent Train-ი, კომპრომეტირებული მოწყობილობების ფარული ქსელი, ოთხ ნულოვანი დღის კამპანიაში და აშშ-ის სამიზნეებზე სტრატეგიული წვდომის მოსაპოვებლად გამოიყენა.
Volt Typhoon, ჩინეთთან დაკავშირებული კიბერჯაშუშობის ჯგუფი, Lumen Technologies-ის Black Lotus Labs-ის ცნობით, ახლა უკვე დაშლილ ფარულ წვდომის ქსელს Silent Train-ს ნულოვანი დღის ექსპლუატაციისთვის, ავთენტიფიკაციის მონაცემების მოპოვებისთვის, მონაცემთა გატანისთვის და სტრატეგიული წვდომისთვის იყენებდა. ქსელი კომპრომეტირებული SOHO, IoT და საწარმოს დონის მოწყობილობების მუდმივად მონაცვლე ჯაჭვებზე იყო დაფუძნებული და ისეთ სუბიექტებს არჩევდა, რომლებსაც შეეძლოთ ქვედა რგოლის მომხმარებლებისთვის, მგრძნობიარე ქსელებისთვის ან სტრატეგიული პროგრამებისთვის მასშტაბური წვდომის უზრუნველყოფა.
ოთხი ნულოვანი დღის კამპანია
Black Lotus Labs-მა Volt Typhoon-ს Silent Train-ის მეშვეობით ოთხი დადასტურებული ნულოვანი დღის კამპანია მიაწერა. ერთ-ერთი იყო ფაილის ატვირთვის მოწყვლადობა Versa Director-ში, CVE-2024-39717, რომელიც VersaMem-ის ვებ-შელის გასავრცელებლად გამოიყენეს. დანარჩენი სამი იყო CVE-2025-8875 და CVE-2025-8876 N-able N-central-ში, CVE-2026-20127 Cisco Catalyst SD-WAN Controller-ში და CVE-2026-16812 Arista VeloCloud Orchestrator-ში. Volt Typhoon-ი ასევე ეჭვმიტანილია Quest KACE-ის სავარაუდო ნულოვანი დღის მოწყვლადობის გამოყენებაში, სანამ ის 2025 წლის ოქტომბერში არ შეაკეთეს, კამპანიაში, რომელმაც, შეფასებით, 30-ზე მეტი მსხვერპლი დააზარალა.
როგორ მუშაობდა Silent Train-ი
Silent Train-ი კომპრომეტირებული მოწყობილობების სწრაფად მონაცვლე ჯაჭვებს იყენებდა, რომლებსაც საჭიროებისამებრ ექსპლუატირებდნენ, საგულდაგულოდ შერჩეული სამიზნეების წინააღმდეგ იყენებდნენ, ოპერაციების შემდეგ ასუფთავებდნენ და ანახლებდნენ. მისი სესიები ხანმოკლე იყო და საშუალოდ დაახლოებით ოთხ საათს გრძელდებოდა, ხოლო ოპერატორები თითოეული ჯაჭვის დაშლამდე არტეფაქტებს შლიდნენ. ჩარჩო მავნე ტრაფიკს რამდენიმე მოწყობილობის მეშვეობით გადასცემდა, მათ შორის აშშ-ის გარეთ მდებარე ვირტუალური კერძო სერვერების, აშშ-ის გარეთ მდებარე SOHO და IoT მოწყობილობების და აშშ-ში დაფუძნებული კომპრომეტირებული მოწყობილობების, რომლებიც გასასვლელი კვანძების ფუნქციას ასრულებდნენ.
სულ მცირე 27 კლასის მოწყობილობა ექსპლუატირებულ იქნა და ქსელში ჩაერთო, დაწყებული SOHO და IoT მოწყობილობებით, როგორიცაა TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel და Cambium, და დამთავრებული საწარმოს დონის პლატფორმებით, როგორიცაა Fortinet, Cisco, PRTG, Mirth Connect და CyberPanel. Intelbras-ის მოდემები მხოლოდ რელე კვანძებად გამოიყენებოდნენ, ხოლო Netgear Orbi და Fortinet FortiGate მოწყობილობები აშშ-ში დაფუძნებული შუამავალი და გასასვლელი წერტილების ფუნქციას ასრულებდნენ. 2025 წლის დასაწყისისთვის Silent Train-ი, სავარაუდოდ, ჰიბრიდულ არქიტექტურად განვითარდა, რომელიც საწარმოს დონის მოწყობილობებს საშუალოდ ერთიდან სამ თვემდე ინარჩუნებდა, ხოლო მოგვიანებით ღია კოდის პროქსიების, მაგალითად Chisel-ის და FRP-ის გამოყენებით, უკუ გვირაბის ვარიანტები დანერგა.
სამიზნეები და აქცენტი აშშ-ზე
ქსელი ისეთ სუბიექტებს არჩევდა, რომლებსაც შეეძლოთ ქვედა რგოლის მომხმარებლებისთვის, მგრძნობიარე ქსელებისთვის ან სტრატეგიული პროგრამებისთვის მასშტაბური წვდომის უზრუნველყოფა, და სამიზნედ ირჩევდა endpoint-ის მართვის პლატფორმებს, ქსელის მართვის სისტემებს, SD-WAN-ის ორკესტრატორებს და control plane-ის ტექნოლოგიებს. ასობით მსხვერპლი იდენტიფიცირებულ იქნა სატელეკომუნიკაციო მომსახურების პროვაიდერებში, მთავრობაში, თავდაცვის კონტრაქტორებში, სატელიტურ და მისიისთვის კრიტიკული კომუნიკაციების სერვისებში, უნივერსიტეტებში, IT ფირმებში და კრიტიკულ ინფრასტრუქტურაში, მაგალითად წყლის, ენერგეტიკის, ტრანსპორტის, საზღვაო, რკინიგზის, ავიაციის და საგანგებო სამსახურების სფეროებში. აშშ-ის ფარგლებში ჰავაი, კალიფორნია და ტეხასი გამოიკვეთა როგორც ოპერაციების ძირითადი რეგიონები, რადგან იქ მდებარეობს ძირითადი სამხედრო დანადგარები, სატელეკომუნიკაციო ინფრასტრუქტურა, თავდაცვის კონტრაქტორები, სატელიტური კომუნიკაციების პროვაიდერები და კრიტიკული ლოგისტიკური ქსელები.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.