Blog
Web geliştirme, AI ve teknoloji üzerine makaleler
60 makale · 16 etiket · 15 bağlantı
Döndür · etikete dokun — makaleler filtrelenir
3 makale · Sayfa 1 / 1
•SiTech AI Team
Debian APT Güvenlik Güncellemesi trixie'de CVE-2026-109518'i Düzeltiyor
Debian, CVE-2026-109518'i kapsayan apt için DSA-6607-1 yayımladı. Aradaki saldırgan, HTTP yönlendirmesinden sonra doğrulanmış bir paketi değiştirebilir ve root olarak kod çalıştırabilir. Kararlı trixie sürümü apt 3.0.4 ile düzeltilmiştir.
•SiTech AI Team
Stratis Kurulum Desteğiyle Fedora Linux 45 Yayınlandı
Fedora Linux 45; Anaconda'da Stratis depolama desteği, parlatılmış masaüstü yükseltmeleri, güncellenmiş araç zincirleri ve NetworkManager VPN eklentileri için geçiş bilgileriyle yayınlandı.
•SiTech AI Team
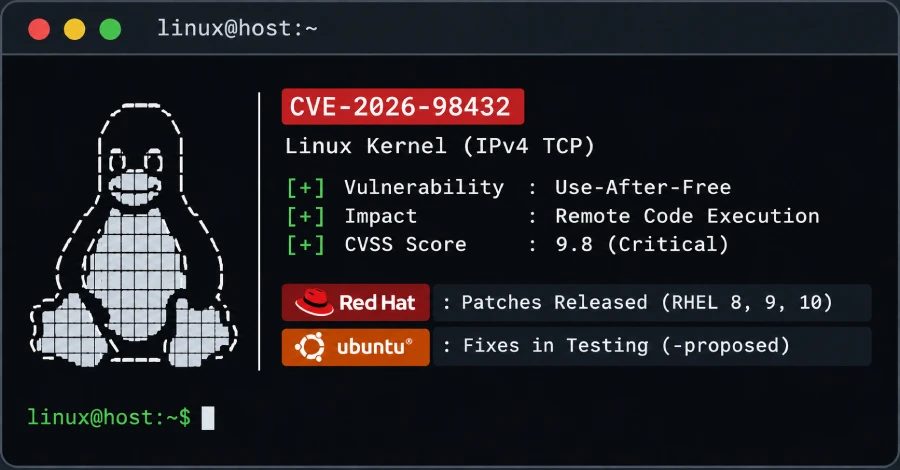
Red Hat 9.8 Puanlı Linux TCP RCE Açığını Yamadı; Ubuntu Düzeltmeleri Testte
CVE-2026-98432 için düzeltilmiş çekirdekler RHEL 8, 9 ve 10 için kullanılabilir; Ubuntu 22.04, 24.04 ve 26.04 LTS düzeltmeleri -proposed test kanalında kalıyor. Açık uzaktan, kimlik doğrulamasız kod çalıştırmaya izin veriyor.