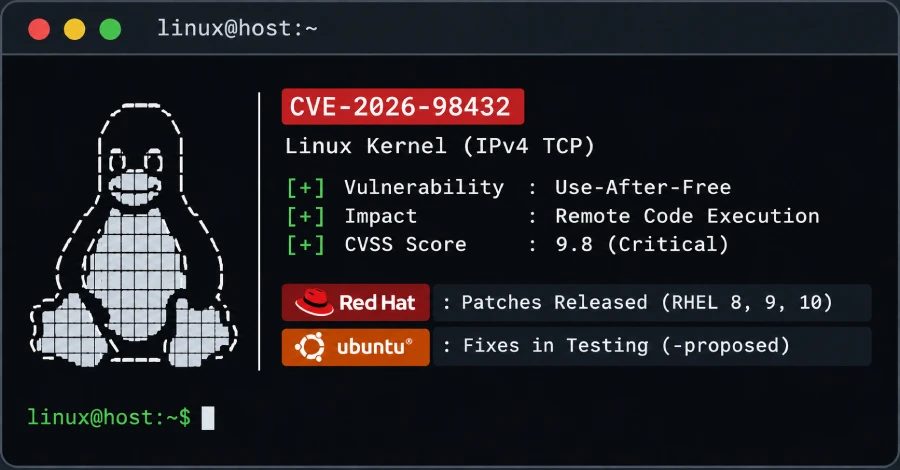
Red Hat 9.8 Puanlı Linux TCP RCE Açığını Yamadı; Ubuntu Düzeltmeleri Testte
CVE-2026-98432 için düzeltilmiş çekirdekler RHEL 8, 9 ve 10 için kullanılabilir; Ubuntu 22.04, 24.04 ve 26.04 LTS düzeltmeleri -proposed test kanalında kalıyor. Açık uzaktan, kimlik doğrulamasız kod çalıştırmaya izin veriyor.
Red Hat, CVE-2026-98432 için düzeltilmiş çekirdekleri RHEL 8, 9 ve 10 için sundu; Ubuntu 22.04 LTS, 24.04 LTS ve 26.04 LTS düzeltmeleri ise düzenli bir yayın tarihi olmadan -proposed test kanalında kalıyor. IPv4 TCP use-after-free açığı, Linux kernel CVE ekibi tarafından 10 üzerinden 9.8 puanlandı; Red Hat başlangıçta 5.9 ile Orta olarak derecelendirdi, şimdi 9.8 ile Kritik diyor. Bir güncelleme kurulduktan sonra yeniden başlatma gerekir ve geçici azaltmalar sınırlıdır. Bu haber, 30 Ekim'de açığın nasıl işlediğini ve yamanın nasıl doğrulanacağını ayrıntılı olarak ele aldığımız önceki yazımızın devamıdır.
Açık nedir
Bir sunucu IPv4 TCP bağlantısı kabul ettiğinde, çekirdek gelen istekteki IP seçeneklerini kopyalamadan yeni sokete aktarır. İstemci bağlantı isteğini yeniden gönderirken başka bir işlemci hâlâ bu seçenekleri okuyorsa, çekirdek daha önce serbest bırakılmış belleği okuyabilir. Bir saldırgan, herhangi bir dinleyen TCP portuna IPv4 Record Route veya Timestamp seçenekleri taşıyan bağlantı istekleri göndererek yarış durumunu tetikler. Oturum açma gerekmez, ana yolda IPv6 etkilenmez ve hata Linux 4.4'ten beri mevcuttur. Ana kod tabanındaki düzeltme Ekim'de geldi.
Yamalanmış sürümler ve test durumu
Red Hat, RHEL 8.10 için RHSA-2026:93414 ve 4.18.0-553.182.1.el8_10 çekirdeği, RHEL 9.8 için RHSA-2026:93412 ve 5.14.0-687.64.1.el9_8 çekirdeği, RHEL 10.2 için RHSA-2026:93413 ve 6.12.0-211.72.1.el10_2 çekirdeği sundu. Canonical, Ubuntu 22.04 LTS, 24.04 LTS ve 26.04 LTS için düzeltmelerin 5.15.0-203.213, 6.8.0-149.149 ve 7.0.0-43.43 çekirdekleriyle -proposed'da olduğunu söyledi. Bu paketler otomatik olarak kurulmaz. Canonical, yayın öncesi çekirdek güncellemelerini 2.000'den fazla sertifikalı sunucu ve cihazda test eder ve bir yayın tarihi verilmemiştir. Ubuntu 20.04, 18.04 ve 16.04 için henüz düzeltme yoktur; daha eski sürümler Ubuntu Pro üzerinden Expanded Security Maintenance gerektirir. Cloud, FIPS ve gerçek zamanlı çekirdek çeşitleri devam eden iş olarak listelenirken Canonical'ın blog yazısı yalnızca genel çekirdeği kapsar.
Azaltma ve istismar durumu
Red Hat, IP seçenekleri taşıyan gelen IPv4 TCP paketlerini düşüren bir nftables kuralını 30 Ekim'de yayımladı. Bilinen tetikleyiciyi engeller, ancak istismarı tamamen önleyemez ve IPv4 seçeneklerine bağlı iş yüklerini bozabilir. Filtre yalnızca yüklendiği ana makineye uygulanır ve aynı ana makinedeki konteynerler arasındaki trafik bu filtreyi geçebilir. Birçok kaynak Multipath TCP'yi devre dışı bırakmayı önerdi, ancak açık IPv4 TCP yolundadır, MPTCP'de değil ve bu öneri tek başına yeterli değildir. Canonical, Ubuntu Security Team'in güvenlik güncellemelerinin tek uygun azaltma olduğuna inandığını söyledi. Hiçbir satıcı, CERT veya kernel CVE ekibi açığın kullanıldığı saldırı bildirmedi ve 30 Ekim yayını itibarıyla CISA'nın Known Exploited Vulnerabilities kataloğunda listelenmemiştir. Anthropic, yayınlanmamış dahili bir Claude araştırma modelinin, kimlik bilgisi ve kullanıcı etkileşimi olmadan, MPTCP dinleyicisi olan Linux sunucularına karşı çalışan uzaktan root exploit yazdığını söyledi; bir çekirdek adresini sızdırmak 48 dakika, root shell'e ulaşmak ise ek 5 dakika sürdü ve Anthropic exploit kodunu yayımlamadı. Yarış durumunu tetikleyen ve çekirdeğin serbest bırakılmış belleği bir SYN-ACK içinde yankıladığını algılayan yalnızca kanıt kodu GitHub'da ortaya çıktı, ancak kod yürütmeyi uygulamaz. Amazon Linux açığı 8.1 puanladı ve Önemli derecelendirdi; temel sonucun olası bellek bozulmasıyla bir çökme olduğunu söyledi. Debian, Oracle Linux ve SUSE Ekim'de düzeltmeler sundu ve Amazon Linux 24 ile 30 Ekim arasında tüm paketlerde düzeltildi.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.