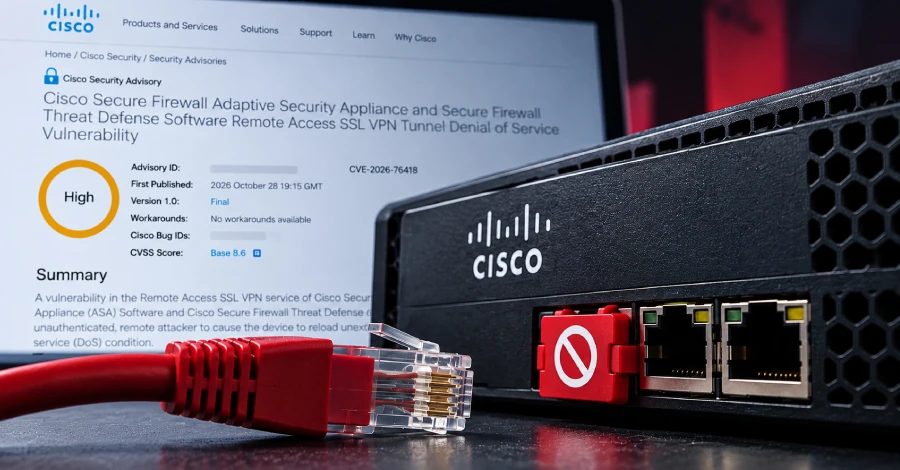
Cisco, Güvenlik Duvarlarını Çökertebilen Aktif ASA ve FTD VPN Açığını Yamaladı
Cisco, SSL uzaktan erişim VPN üzerinden kimlik doğrulamasız uzaktan bir saldırganın güvenlik duvarlarını çökertmesine izin verebilen yüksek önem dereceli ASA ve FTD yazılım açığı CVE-2026-76418 için yama yayımladı.
Cisco, Secure Firewall Adaptive Security Appliance (ASA) Yazılımı ve Secure Firewall Threat Defense (FTD) Yazılımı'ndaki yüksek önem dereceli bir güvenlik açığı için yamalar yayımladı. CVE-2026-76418 olarak izlenen ve CVSS puanlama sisteminde 8.6 puan alan açık, gerçek saldırılarda aktif olarak istismar edilmiştir. Başarılı istismar, kimlik doğrulamasız ve uzaktan bir saldırganın etkilenen cihazın beklenmedik şekilde yeniden yüklenmesine neden olarak hizmet reddi durumu oluşturmasına izin verebilir.
Güvenlik açığı neyi etkiliyor
Sorun, ASA ve FTD yazılımının Uzaktan Erişim SSL VPN hizmetinden kaynaklanmaktadır. Cisco, bunun bir tünel grubunda ikincil kimlik doğrulama yapılandırıldığında mantık hatalarından kaynaklandığını söyledi. Saldırgan, SSL uzaktan erişim VPN'e bağlanırken hazırlanmış bir istek göndererek bunu istismar edebilir.
Etkilenen koşullar ve azaltma
Cihazlar, savunmasız bir sürüm çalıştırıyorsa, SSL uzaktan erişim VPN oturum açma hizmeti erişilebilir durumdaysa ve ikincil kimlik doğrulama tünel grubu kapsamında yapılandırılmışsa etkilenir. Cisco, DefaultWEBVPNGroup dahil tüm tünel gruplarını secondary-authentication-server-group açısından kontrol etmeyi önerir. Geçici bir azaltma olarak müşteriler, DefaultWEBVPNGroup ikincil kimlik doğrulama kullanmıyorsa tünel grubu listesini kapatabilir veya etkilenen tünel gruplarında ikincil kimlik doğrulamayı devre dışı bırakabilir.
Düzeltilen sürümler
Düzeltmeler ASA Yazılımı 9.16 ve öncesi için 9.16.4.104, 9.18 için 9.18.4.96, 9.20 için 9.20.4.50, 9.22 için 9.22.3.200, 9.23 için 9.23.1.48 ve 9.24 için 9.24.1.27 ile 9.24.10.1 sürümlerinde; FTD Yazılımı 7.0 ve öncesi için 7.0.11, 7.2 için 7.2.13, 7.4 için 7.4.9, 7.6 için 7.6.7, 7.7 için 7.7.14, 10.0 için 10.0.3 ve 10.1 için 10.1.1 sürümlerinde mevcuttur.
İlgili Cisco açıklaması
Cisco ayrıca UAT-11473 olarak izlenen gelişmiş ve ısrarcı bir tehdit aktörünün, Cisco SD-WAN Catalyst Controller örneklerinde kimlik doğrulama atlatma güvenlik açığı olan CVE-2026-20127'yi silahlandırdığını ve kimlik doğrulamayı atlatarak yetkisiz erişim elde ettiğini söyledi. Etkinlik, uzay ve uydu hizmetlerini, savunma ve havacılık teknolojisini ve politika araştırması sektörlerini hedef aldı ve Volt Typhoon'un Silent Train gizli ağıyla altyapı örtüşmeleri paylaştığı değerlendirilmektedir. UAT-11473, hassas anahtarlama bilgilerini toplamak ve kalıcı erişim sağlamak için PolyFlame ve LittleFilch gibi bileşenlere sahip KeyDrift adlı özel bir kötü amaçlı yazılım çerçevesi kurdu.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.