Sekiz eMudhra CA Özel Anahtarı Ele Geçirildi, Acil Tarayıcı Engellemelerini Tetikledi
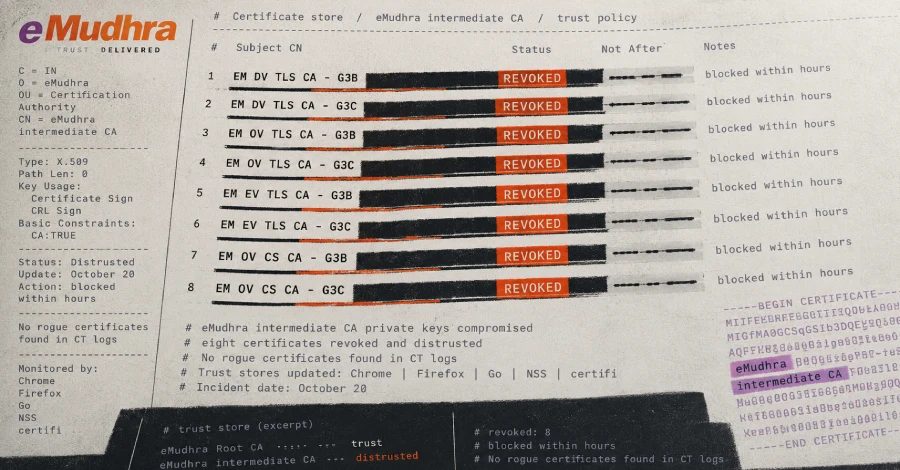
Sekiz eMudhra ara sertifika yetkilisi sertifikasının özel anahtarı ele geçirildi; bunu Mozilla ve Chrome 20 Ekim'de doğruladı. İki tarayıcı da sertifikaları 17 Ekim'deki bildirimden saatler sonra engelledi.
Ele Geçirme ve Hemen Yanıt
Sekiz eMudhra ara sertifika yetkilisi (CA) sertifikasının özel anahtarı ele geçirildi; bunu Mozilla ve Google'ın Chrome Root Programı 20 Ekim'de onayladı. eMudhra, emSign markasıyla sertifika satan bir Hint CA'sıdır. Bir ara CA, web sitelerinin sunduğu sertifikaları imzalar, bu nedenle bu anahtarlardan birine sahip herkes, bir tarayıcının kabul edeceği herhangi bir web sitesi için sertifika çıkarabilir.
Mozilla'nın yalnızca Wayne adıyla andığı bir araştırmacı, ele geçirmeyi 17 Ekim akşamı bildirdi; Chrome bulguları doğruladıktan sonra Chrome ve Firefox sekiz sertifikayı saatler içinde engelledi. Web siteleri için kullanılan altı ara sertifikaya zincirlenen hiçbir TLS sertifikası, Chrome'un engellemesinden önce Sertifika Şeffaflığı'na kaydedilmemişti, bu nedenle hiçbiri varsayılan olarak güvenilemezdi.
Chrome, 17 Ekim 18:05 UTC'de raporu aldı ve 19:45 UTC'ye kadar altı TLS ara sertifikasını engelleyen bir CRLSet güncellemesine sahipti. Mozilla, 20:06 UTC'de aldı ve 22:59 UTC'ye kadar Firefox kurulumlarına bir OneCRL engellemesini göndermeyi tamamladı. Hiçbir tarayıcı bir güncellemeye veya yeniden başlatmaya ihtiyaç duymadı.
Etkilenen Sertifikalar
Ele geçirilen sekiz sertifika, alan adı doğrulamalı, kurum doğrulamalı ve genişletilmiş doğrulamalı TLS ara sertifikalarını ve iki kod imzalama sertifikasını kapsıyor. Altı TLS sertifikası, emSign Root TLS CA - G3 tarafından verilmiş ve emSign ECC Root CA - G3'e zincirleniyor; bu bir kök sertifikadır ve Chrome ile Apple'ın kök depolarında, 20 Ekim'e kadar da Mozilla'nın kök deposunda bulunuyordu.
Sekizin her biri, Sectigo'nun AAA Certificate Services kökü altında çapraz imzalı kopya olarak da mevcut. Chrome'un engellemesi, sertifika yerine genel anahtarla eşleştiği için bu kopyaları da yakalıyor. Çapraz imzalı kopyalar, Chrome veya Firefox'ta riski genişletmedi; her ikisi de Nisan 2025'te web siteleri için Sectigo'nun köküne güvenmeyi durdurdu.
Yazılım Düzeltmeleri
Go, 20 Ekim sürümlerinde (Go 1.27.3 ve 1.26.10) düzeltmeyi URGENT kanalında ele aldı ve sekiz anahtardan birini içeren herhangi bir zinciri reddediyor (CVE-2026-111943). Firefox 158.0.1 ve ESR sürümleri OneCRL engellemesini taşıyor. NSS 3.131.1, emSign ECC Root CA - G3'ü güvenilen listeden çıkarıyor. Python certifi, Rust webpki-roots ve Homebrew ca-certificates aynı kökü bırakıyor. Node.js ve Composer ca-bundle'da bekleyen değişiklikler var.
Üç düzeltme, anahtarları engellemek yerine kökleri kaldırıyor; bu da bu köklere zincirlenen her meşru sertifikayı da kesiyor. Mozilla, bazı sunucuların, yeni sertifika zincirlerine geçene kadar güven listesini kullanan Firefox dışı kullanıcılar için erişilemez hale geleceğini söyledi.
Kök Kaldırma ve Genişletilmiş Etki
Mozilla, 20 Ekim'de emSign ECC Root CA - G3'ü NSS'den çıkardı. Chrome, sürüm 43'teki kök deposundan onu kaldıracak ve eMudhra'nın diğer kökü olan emSign Root CA - G1'i inceliyor. Apple, sertifikaları 19 Ekim'de engelledi, Microsoft ise 20 Ekim'de.
Mozilla, sorunun diğer CA'ları etkilemediğini düşünmüyor. Chrome, depodaki diğer her CA sertifikasını kontrol ettiğini ve bu hata modunun başka örneğini bulamadığını açıkladı. Anahtarların eMudhra'dan nasıl ve ne zaman çıktığı açık soru olarak kalıyor.
Kaynaklar: The Hacker News · Ars Technica
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.