Hackerlar Beş OVHcloud CLI Sürümünü Ele Geçirip Sır Çalan Kötü Amaçlı Yazılım Dağıttı
Bir saldırgan, ele geçirilmiş bir katılımcı GitHub hesabını kullanarak 19 Ekim'de beş OVHcloud CLI sürümündeki indirme arşivlerini, 94 dakika kadar canlı kalan sır çalan bir derleme ile değiştirdi. İşte kimler maruz kaldı ve ne yapılmalı.
Ne Oldu
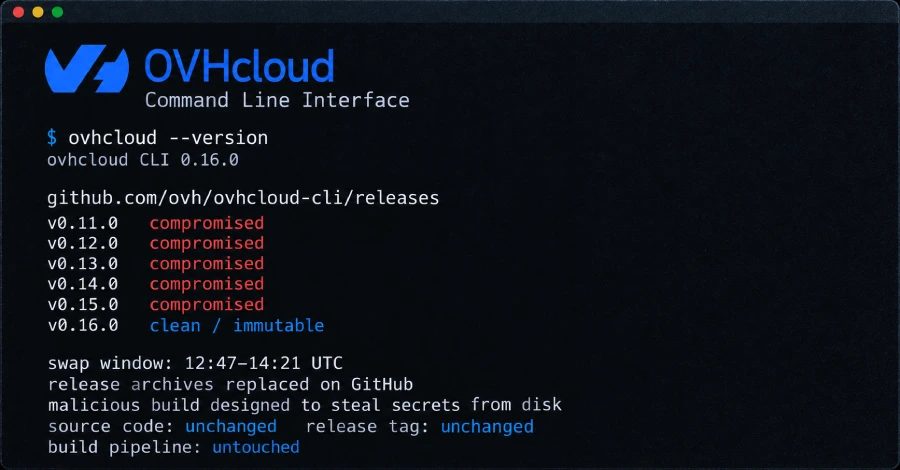
Bir saldırgan, 19 Ekim Pazartesi günü OVHcloud'un komut satırı aracının beş mevcut sürümünde indirme arşivlerini değiştirmek için ele geçirilmiş bir katılımcı GitHub hesabı kullandı. Bulut sağlayıcısına göre yeni dosyalar, onu çalıştıran her makinenin diskinde depolanan sırları çalmak için tasarlanmış bir derlemedir. Dosyalar GitHub'da 12:47 ile 14:21 UTC arasında 94 dakikaya kadar canlı kaldı ve yalnızca o pencerede macOS, Linux x86_64 veya arm64 ya da Windows x86_64 üzerinde hash kontrol etmeyen bir yolla CLI aracını yükleyen veya güncelleyen kişilere ulaştı.
Kaynak kod, sürüm etiketi ve derleme hattı değiştirilmemişti: kötü derleme, 14 Nisan ile 16 Eylül arasında yayınlanan sürümlere yüklenmiş daha sonraki bir commit'in basit bir go build derlemesiydi. OVHcloud değiştirilen arşivleri sildi ve o akşam temiz v0.16.0'ı, dosyalarını GitHub'ın kimsenin değiştirmesine izin vermeyeceği değiştirilemez bir sürüm olarak yayınladı.
Kimler Maruz Kaldı
OVHcloud, v0.11.0 ile v0.15.0 arasını güvenliği ihlal edilmiş olarak listeliyor ve v0.10.0'ı temiz olarak gösteriyor. Saldırgan v0.15.0'da, yayınlanan hash değerlerinin yeni ikili dosyalarla eşleşmesi için checksums.txt dahil altı dosyayı değiştirdi. Aynı altı dosya v0.11.0'dan v0.14.0'a kadar yok. Linux i386, Windows i386, Windows arm64 ve WebAssembly derlemeleri dokunulmamıştı.
Resmi kurulum betiğini çalıştırdıysanız (en son sürüm arşivini indirir ve asla hash kontrol etmez), sürüm sayfasından bir arşiv indirdiyseniz, sabitlenmiş hash olmadan arşivi getiren bir CI işi çalıştırdıysanız veya macOS ya da Linux üzerinden v0.12.0, v0.13.0 veya v0.14.0 sürümünden CLI aracının kendi yükseltme komutunu çalıştırdıysanız maruz kaldınız. Homebrew kullanıcıları korunuyordu: cask orijinal SHA-256 değerini sabitlemişti ve tap içinde hiçbir şey değişmedi. go install, kaynak derlemeler ve Docker imajı da etkilenmemişti.
Nasıl Anlaşılır ve Ne Yapılmalı
Bir müşteri, v0.15.0 Linux arm64 ikili dosyasında go version -m kullanarak değişimi yakaladı. Kötü derleme, gerçek sürümlerde görülmeyen bir pseudo-version (v0.15.1-0.20261013083505-5ead8ef9b43d+dirty), 760fd72 yerine 5ead8ef commit'ini ve gerçek sürümlerde bulunmayan bir -ldflags="-s -w" satırını taşıyor. +dirty veya vcs ile işaretlenmiş her derlemenin kötü amaçlı olduğu tavsiyesi, OVHcloud'un kendi temiz v0.16.0 sürümünü de işaretlerdi. Değiştirilmiş bir dosyanın yayınlanan tek hash değeri, v0.15.0 Linux arm64 arşividir: SHA-256 3833daffcaaaab27e4e0e0833240ffcb1df8df648f4ec0bc4a75c176e28933cb.
OVHcloud kurucusu Octave Klaba, etkilenen herkesin diskte depolanan her sırrı değiştirmesi gerektiğini yazdı, çünkü CLI, OVHcloud API kimlik bilgilerini ~/.ovh.conf dosyasında tutuyor. Değiştirilmiş bir derleme çalıştırdıysanız veya emin olamıyorsanız, o makineden okunabilen her sırrı maruz kalmış olarak kabul edin ve bunu farklı bir makineden yenileyin, ardından ikili dosyayı kaldırın ve v0.16.0'ı yükleyin. Güncelleme programı değiştirir ancak zaten kopyalanmış bir anahtarı iptal etmez. OVHcloud, ikili dosyanın hangi dosyaları okuduğunu, bunları nereye gönderdiğini veya kaç kopyanın indirildiğini söylemedi; hiçbir kopya kamuya açık biçimde analiz edilmedi ve bir olay sonrası incelemesi vaat edildi.
Olay Nasıl Gerçekleşti
GitHub deposuna yazma erişimi olan herkes, değiştirilemezlik etkinleştirilmedikçe sürüm dosyalarını değiştirebilir; OVHcloud bunu etkinleştirmemişti ve Klaba sorunun bundan kaynaklandığını söyledi. Seçenek artık açık ve derleme hatları etkilenmedi. Yüklemeler, birleştirilmiş çalışması OVHcloud'un dokümantasyon deposunda yer alan bir katılımcının hesabı üzerinden geldi. OpenSourceMalware hesabı GlassWorm ile ilişkilendiriyor; GlassWorm, kodu görünmez Unicode karakterlerinde gizleyen ve aşamaları bir Solana cüzdan notundan getiren bir kampanya. Araştırmacılar ayrıca dört kişisel deponun Mart ayında böyle bir yükleyiciyle zorla üzerine yazıldığını belirtiyor. Araştırmacılar, aynı aktörün ikisini de yapıp yapmadığının "bizim çıkarımımız" olduğunu yazdı ve Ekim ikili dosyasından hiçbir şey GlassWorm ile ilişkilendirilmedi.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.