Forescout, Legion Loader'ı İleten ROMULUS ClickFix Platformunu Detaylandırdı
Forescout araştırmacıları, sahte açılış sayfalarını kullanarak kullanıcıları, Legion Loader ve diğer yükleri yükleyen zararlı komutları çalıştırmaya kandıran bir ClickFix teslim platformu olan ROMULUS'u detaylandırdı.
ROMULUS, ClickFix tuzaklarını zararlı yazılım teslimine dönüştürüyor
Forescout'taki siber güvenlik araştırmacıları, Legion Loader gibi zararlı yazılımların dağıtılması için kullanılan ROMULUS adlı bir ClickFix teslim platformunu ortaya çıkardı. Platform, ClickFix tarzı tuzakları sahte açılış sayfalarına yerleştirerek ve kullanıcıları kendi makinelerine bulaşan zararlı komutları çalıştırmaya kandırarak bir zararlı yazılım teslim hizmeti gibi çalışır.
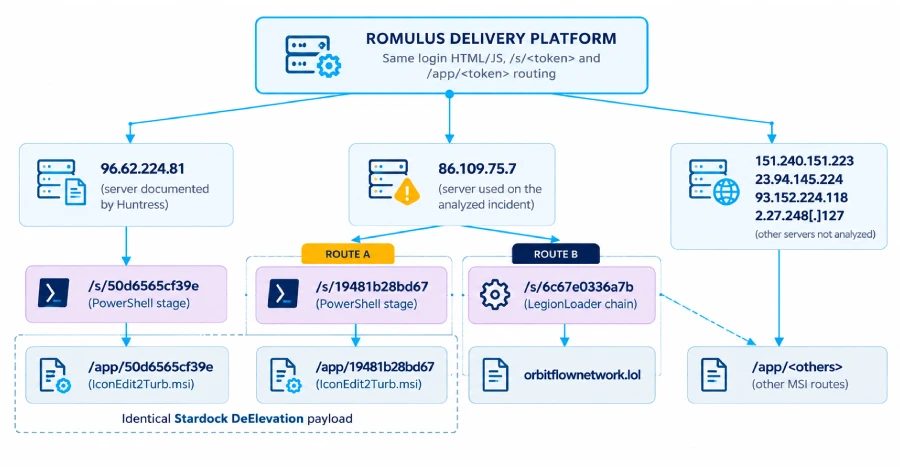
Analizde yer alan güvenlik araştırmacısı Sai Molige, ROMULUS'un özel işletilen bir panel, ticari bir siber suç teslim hizmeti, bir bağlı kuruluş çerçevesi veya operatörler arasında kopyalanmış bir yazılım olabileceğini söyledi. Forescout, ROMULUS'u çalıştıran altı IP adresini tespit etti: 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 ve 2.27.248[.]127.
PowerShell evrelemesinden Legion Loader'a
Araştırmacılar, 96.62.224[.]81'in daha önce, zararlı ChatGPT Custom GPT'lerini kullanarak kurbanları ClickFix tuzakını sunan sahte bir URL'ye gönderen bir kampanyada bir ClickFix betiğini ve bir MSI yükleyici dosyasını barındırdığını belirtti. Forescout daha sonra aynı zararlı yazılımın, aynı zamanda ROMULUS kod adlı bir paneli barındıran 86.109.75[.]7 üzerinden teslim edildiğini tespit etti.
Ayrı bir ClickFix zinciri, aynı zamanda Satacom indirici, CurlyGate ve RobotDropper olarak da bilinen Legion Loader'ı teslim eden bir PowerShell betiğini çalıştırmak için kullanılmıştır. ROMULUS, bir PowerShell evreleme betiğini indirmek için tasarlanmış iki uç nokta sunar; bu betik daha sonra bir sonraki yükün, zararlı yazılım yükleyicisi taşıyan trojanlaşmış bir MSI yükleyici mi yoksa Legion Loader içeren şifrelenmiş bir arşiv mi olduğuna karar verir. Yükleyici, ek yükleri almak ve çalıştırmak için bir uzak sunucuyla iletişim kurar.
Atıf ve savunma
Forescout, ROMULUS'un arkasında kimin olduğunun bilinmediğini söyledi. Platform, Silver Fox (aynı zamanda TA4922 olarak da bilinir) ile ilişkilendirilen RomulusLoader adlı zararlı yazılım ailesiyle hiçbir örtüşme göstermez. Çin ile hizalı bu tehdit aktörü, vergi temalı bahaneler kullanarak DLL yan yüklemesi yoluyla ValleyRAT (aynı zamanda Winos 4.0 olarak da bilinir), DcRAT ve potansiyel olarak Venom RAT gibi uzaktan erişim truva atlarını dağıtmıştır.
Bulgular, ClickFix'ın bir sosyal mühendislik tekniğinin ötesine geçerek zararlı yazılım için etkili bir giriş noktasına dönüştüğünü gösteriyor. Forescout, tehlikeyi azaltmak için şüpheli PowerShell komutlarını ve DLL yan yükleme olaylarını avlamayı önerdi.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.