GMO, FX Ticareti Bulutu İhlalinden Sonra 1 Milyon Dolara Kadar Ödül Teklif Etti
Japonya'nın GMO Internet Group, FX ticareti hesaplarına bağlı bir şantaj talebini reddetmesinin ardından Onamae.com Desktop Cloud ihlalindeki saldırganları yakalamaya yardım eden ipuçları için toplam 1 milyon dolara kadar ödül teklif ediyor.
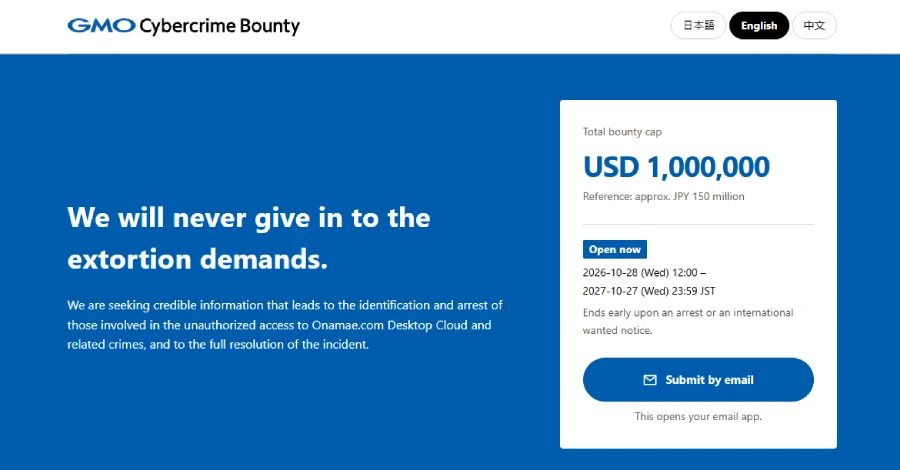
Japonya'nın GMO Internet Group, bir şantaj talebini reddetmesinin ardından Onamae.com Desktop Cloud hizmetine yönelik ihlalin arkasındaki saldırganları yakalamaya yardım eden ipuçları için toplam 1 milyon dolara kadar ödül programı açtı. Program 28 Ekim'de açıldı ve yalnızca bir ipucu tutuklamaya veya uluslararası yakalama kararına yol açarsa ödeme yapıyor. Hizmet, FX ticareti için kullanılan Windows masaüstlerini barındırıyor ve bir aracı kurum, bazı müşterilerin hesaplarındaki yetkisiz işlemler ile hizmetten sızdırılan giriş bilgilerini ilişkilendirdi.
Ödül Koşulları
GMO programı yönetir ve öder; programın adı GMO Cybercrime Bounty. İpuçları, özel bir web sitesindeki e-posta adresine Japonca, İngilizce veya Çince gönderilir ve anonim olabilir. Program; tutuklama, uluslararası yakalama kararı veya 27 Ekim 2027 tarihinden hangisi önce gelirse o zamana kadar açıktır. GMO, kişileri, sunucuları, alan adlarını, IP adreslerini, hesapları veya kripto para adreslerini saldırı, şantaj veya para hareketiyle ilişkilendiren bilgi istiyor.
Bir ipucu, Japonya dışındaki tutuklamalar da dahil olmak üzere bir tutuklamaya veya Interpol Kırmızı Bülteni gibi uluslararası yakalama kararına yol açarsa para kazandırır. GMO her ipucunun ne kadar yardımcı olduğunu belirler; bir ihbarcı tüm 1 milyon doları alabilir veya toplam bölünebilir. İhbarcıların ödeme öncesinde kimliklerini kanıtlamaları gerekir. GMO, ihbarcıları sistemlere izinsiz girmemeleri, saldırganlarla müzakere etmemeleri veya onlara ödeme yapmamaları, sızdırılmış veri veya kötü amaçlı yazılım göndermemeleri konusunda uyarıyor.
İhlal ve Ticaret Etkisi
Hizmeti işleten iştirak GMO Internet, 20 Ekim'de üçüncü bir tarafın bazı müşterilerin sunucularına kötü amaçlı programlar yüklediğini tespit etti. 21 Ekim'den itibaren tüm planlardaki sunucuları kapattı. 26.739 sunucuyu potansiyel olarak etkilenmiş olarak sayıyor; bunlar doğrulanmış izinsiz girişler veya veri hırsızlıkları değil. 24 Ekim'de GMO, bir güvenlik sorunu, yetkisiz erişim ve müşteri bilgilerinin dışarı aktarılmasını doğruladı. Sunucularda saklanan her şey görüntülenmiş olabilir; buna MetaTrader 4 ve 5 (MT4/MT5) içinde kaydedilen giriş kimlik bilgileri de dahildir.
Müşteriler 21 Ekim'den itibaren tanınmayan işlemler bildirmeye başladı. OANDA Japan, GMO sunucularından sızdırıldığını düşündüğü kimlik ve parola çiftlerini kullanarak üçüncü bir tarafın bazı müşterilerinin hesaplarına giriş yaptığını ve işlem yaptığını doğruladı. Muhtemel etkilenmiş hesaplarda ticareti kısıtladı ve 26 Ekim itibarıyla kendi temel sistemlerinde bir ihlal bulamamıştı. GMO, 28 Ekim tarihli dosyasında, ödemelerin kaç müşteriyi kapsayacağını veya hangi işlemlerin tazminata hak kazanacağını henüz doğrulamadığını söyledi.
Tehditler ve Müşteri Tavsiyesi
GMO, saldırganların 70'ten fazla menkul kıymet ve FX firmasındaki müşterilerin hesaplarını manipüle etmeye devam etmekle, hizmet ve müşterilerin bilgisayarlarıyla ilgili bilgi yayımlamakla, bu bilgisayarları fidye yazılımıyla vurmakla ve GMO'nun sistemleriyle ilgili ayrıntıları yayımlamakla tehdit ettiğini söylüyor. Müşteri bilgilerini yayımlamak ve fidye yazılımı başlatmak için 27 Ekim öğlen saatini belirlediler. O gün Japonya saatiyle 13:55 itibarıyla hiçbir fidye yazılımı saldırısı doğrulanmamıştı. GMO, saldırganların sitesini ziyaret eden herkes hakkında bilgi topladığını söylüyor ve ziyaretçilere tam bir virüs taraması yapmalarını söylüyor.
28 Ekim itibarıyla GMO, saldırganların nasıl içeri girdiğini söylememişti. GMO Internet Group'un başındaki Masatoshi Kumagai, 25 Ekim tarihli blog yazısında grubun beyaz şapkalı hackerlarının hizmet ekibini sorunlar konusunda önceden uyardığını yazdı. Yanıtın ne yeterince hızlı ne de yeterince kapsamlı olduğunu yazdı ve saldırganların bu boşluğu kullandığını söyledi. GMO, müşterilere FX ticareti için kullanılmayan bir cihazdan ticaret parolalarını değiştirmelerini, tüm oturum açılmış oturumları sonlandırmalarını, ticaret geçmişini kontrol etmelerini, sunulduğunda iki faktörlü kimlik doğrulamayı açmalarını, tam bir virüs taraması yapmalarını ve verilerini yedeklemelerini söyledi.
GMO Internet mevcut her kullanıcıya ¥5,000 ödeyecek ve ihlalin neden olduğu ve yetkisiz olduğunu doğruladığı işlemlerden kaynaklanan gerçek ticaret kayıplarını ve ücretleri karşılayacak. Bilgilerinin yayımlandığını doğruladığı müşteriler, her tür açığa çıkan bilgi için ayrıca ¥10,000 ila ¥25,000 alacak.
Önceki haber: GMO Internet, döviz ticareti bulutunun hacklendiğini uyardı; saldırgan 50 milyon dolar talep ediyor
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.