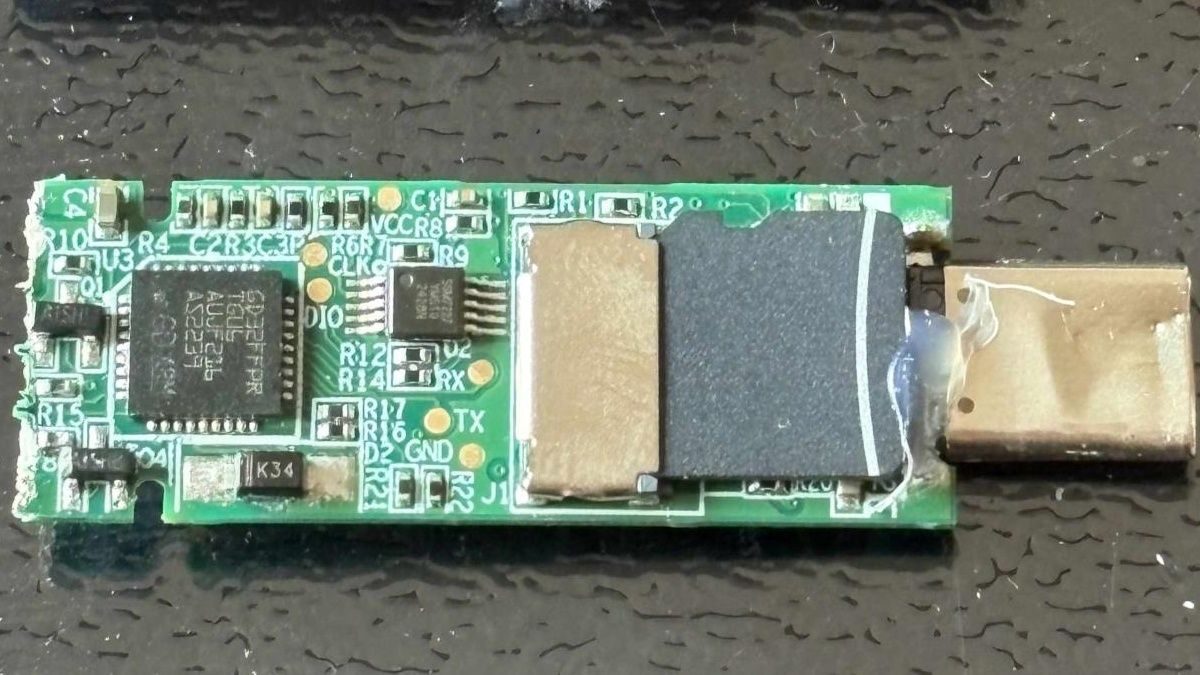
Lenovo ThinkPlus FU100 Parmak İzi USB Sürücüsünün Şifresiz SD Kart Olduğu Bulundu
Xusheng Li, Lenovo'nun AES-256 şifreli satılan ThinkPlus FU100 parmak izi USB sürücüsünün içinde düz bir SD kart olduğunu ortaya çıkardı. Yapay zekâ destekli takipte başka üreticilerde arka kapı hesapları ve sabit kodlu anahtarlar bulundu.
Güvenlik araştırmacısı Xusheng Li, AES-256 şifreli satılan Lenovo ThinkPlus FU100 parmak izi USB belleğin iç yapısının sıradan bir SD kart olduğunu buldu. Parmak izi okuyucu yalnızca USB bağlantısını etkinleştiriyordu; karttaki veri şifrelenmemişti. Geçen haftaki yapay zekâ destekli takip araştırmasında başka bir üreticinin sürücüsünde arka kapı hesapları, başka sözde güvenli USB depolama ürünlerinde sabit kodlu anahtarlar bulundu.
Lenovo FU100 bulguları
Li, FU100'ü 'şık bir kasada SD kart' olarak sundu; fiziksel erişim veriye ulaşmayı kolaylaştırıyordu. İlk analiz geçen yıl yapılmıştı; kartın üzeri epoksi ile kaplanarak geçici düzeltme uygulanmıştı. Bu yılın başındaki Lenovo düzeltmesi FU100, FU200, TU800 sürücüler ve TSD303 SSD'yi kapsıyor; sahiplerin bir Çin servis hattını arayıp cihazları değişim için geri göndermesi veya yerinde firmware yükseltmesi alması gerekiyor. Lenovo önce veri yedeklemesini, göndermeden önce sürücüyü silmeyi kesinlikle öneriyor. Lenovo danışma bildiriminin önem derecesini yüksek buldu; üç CVE'den biri, yerel oturum açmış bir kullanıcının cihaz kimlik doğrulamasını atlayıp güvenilmeyen parmak izi kaydetmesine izin verebilen yapılandırma yazılımını kapsıyor.
TSD303 parola açığı
Aynı araştırma, Lenovo'nun TSD303 harici SSD'sinde farklı sorun buldu. Verileri şifreliydi, ancak sürücü doğru parolayı karşılaştırma için yazılıma düz metin olarak USB üzerinden geri gönderiyordu. İlk rapordan üç ay sonra gelen düzeltme, zaman damgasına benzer bir değerden türetilen anahtarla blok şifreleme kullandı; Lenovo'nun yazılımı bu anahtarı türetebiliyordu, bu yüzden düzeltme parçalanınca açığa kalıyordu. Geçen yıl sonundaki düzeltmede sürücü yazılan parolayı kendisi denetliyor; doğru parola asla sürücüden çıkmıyor.
Diğer üreticiler ve yapay zekâ destekli tersine mühendislik
Aynı SDK birden fazla üreticiden dokuz başka cihazı kapsıyordu; çoğu parolaları bilgili aktöre açığa çıkarabiliyordu; ikisi veriyi microSD kartta şifresiz bırakıyordu. Kopya koruması doğrudan erişimden farklıdır; amacı dosyaları görüntületmek, kopyalamamaktır. Li, işvereninin tersine mühendislik aracını OpenAI Codex ile birlikte başka üreticilerin koruma şemalarına karşı kullandı. Netac'ın aracı, Codex gömülü sabit anahtarı ve tanı günlüklerine yazılan parolayı bulduktan sonra yaklaşık yedi dakikada kırıldı. KakaSoft'un USB Copy Protection'ı programın oluşturduğu dahili parolaya sahipti; Codex bu parolayı yeniden oluşturup kullanıcının parolası olmadan yaklaşık 26 dakikada test dosyasını çözdü. Nexcopy'nin Copy Secure'ü yaklaşık 10 dakika sürdü; anahtarı görüntüleyici uygulamadaki sertifika açıyordu. SecZure'nin YutianDun'unda basit parolalı iki gizli arka kapı hesabı vardı; bunlar zaman yolculuğu hata ayıklama ile bulundu. Li'nin yorumları kötü niyetin varsayılamayacağını öne sürüyor.
Açıklama ve azaltma
Li, KakaSoft, Nexcopy veya SecZure'a uyarı vermedi; saldırganın elindeki sürücünün geri çağrılmasının veya güncellenmesinin zor olduğunu savundu. İstemci tarafı doğrulama hiçbir zaman güvenli değildir; kullanıcılar güvenlik iddialarını kendileri doğrulamalıdır. Li'nin Mart konuşması itibarıyla Netac'ın yaması yoktu. Şifrelemenin doğru yapıldığına örnek olarak Li, anahtarını kullanıcının parolasından türeten açık kaynaklı bir USB bellek gösterdi; yalnızca microSD kartı okumak saldırganın işine yaramaz.
Kaynaklar: Tom's Hardware
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.